威胁情报与安全事件
Sticky Werewolf 正在瞄准俄罗斯与白俄罗斯航空业

近期,一个名为 Sticky Werewolf 的威胁组织正瞄准俄罗斯和白俄罗斯的实体。 2023 年 4 月,Sticky Werewolf 首次出现,最初以俄罗斯和白俄罗斯的公共组织为目标,现在已扩展到多个其它类型的组织,包括制药公司和研究微生物学与疫苗开发的俄罗斯研究所。 在最近一次攻击活动中,Sticky Werewolf 向航空业发送了据称来自 AO OKB Kristall 第一副总经理的电子邮件。 AO OKB Kristall 总部位于莫斯科,营业领域为飞机和航天器的生产维护。 此前,AO OKB Kristall 曾被发送过带有恶意文件链接的钓鱼邮件,Sticky Werewolf 使用了包含 LNK 文件的 Archive 文件,这些文件指向存储在 WebDAV 服务器上的有效载荷。 执行托管于 WebDAV 服务器上的二进制文件后,有混淆性的 Windows 批处理脚本将会启动,该脚本会启动AutoIT 脚本,最终向终端注入有效载荷。 过去的感染始于从 gofile.io 等平台下载含有恶意文件链接的钓鱼邮件,但现在,感染方式发生了变化。 电子邮件内含有 Archive 文档附件,收件人下载附件,打开 LNK 文件和诱饵文件, LNK 文件就会连接到托管在 WebDAV 服务器上的可执行文件,该文件一旦执行,批处理脚本就会启动,进而启动 AutoIT 脚本,最终向终端注入有效载荷。 这个 Archive 文档附件包括一个诱饵 PDF 文件和两个伪装成 DOCX 文件的 LNK 文件,分别名为 Повестка совещания.docx.lnk (会议议程)和 Список рассылки.docx.lnk (邮件列表)。
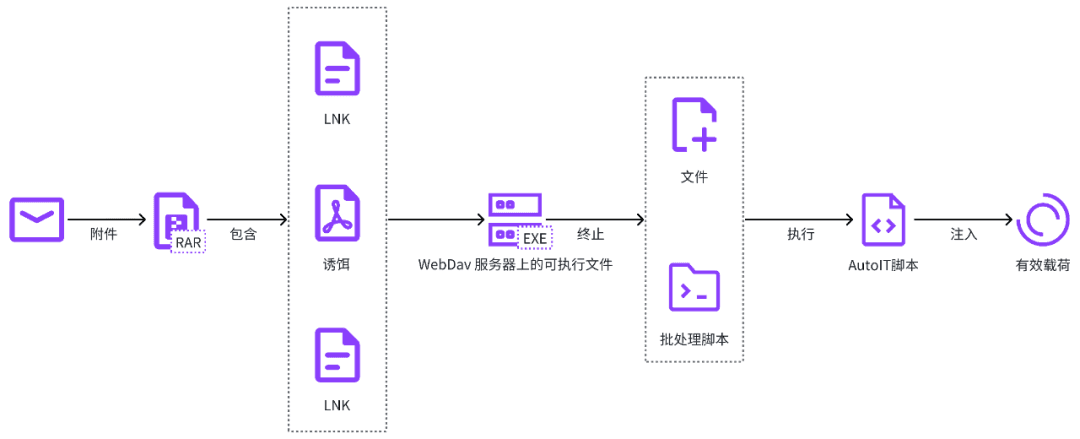
Sticky Werewolf 假冒 AO OKB Kristall 第一副总经理和执行董事发送网络钓鱼邮件,收件人为航空航天和国防部门的人员。 邮件表面上邀请他们参加视频会议,商谈未来合作,实际包含了存有恶意有效载荷的附件,受密码保护。 Sticky Werewolf 使用的有效载荷不仅包括购买的商品化的 RAT 和窃取程序,Sticky Werewolf 在其活动中还使用了 Rhadamanthys 窃取程序和 Ozone RAT。在之前的攻击中,该组织还部署过 MetaStealer、DarkTrack 和 NetWire。 这些恶意软件可以进行大量间谍活动和数据外汇。虽然没有确切证据表明 Sticky Werewolf 的归属地,但从地缘政治背景来看,它可能与亲乌克兰的网络间谍组织或黑客活动分子有关联。 目前,针对该威胁组织的攻击模拟规则已经加入到塞讯安全度量验证平台中,您可以在塞讯安全度量验证平台中搜索关键词“AutoIt”、“MetaStealer”、“NetWire”、“Strealer”、“LNK”获取相关攻击模拟验证动作,从而验证您的安全防御体系是否能够有效应对该威胁组织的攻击,平台以业界独有方式确保您的验证过程安全无害。


