威胁情报与安全事件
微软史上最大补丁日:966个CVE背后的0Day和蠕虫级DNS漏洞

9月9日,微软发布2026年9月补丁星期二更新,修复966至997个CVE(统计口径不同),创历史单月修复量纪录。其中两个Windows权限提升0Day已在野利用,20个漏洞具备蠕虫化传播能力。最受关注的是一个CVSS 9.8的Windows DNS Server远程代码执行漏洞,安全社区直接称其为" SigRed继任者"。
一、966个CVE是什么概念
2026年之前,微软月均修复约175个漏洞。9月这一个月修了966个,是基线的5.6倍。加上9月初Azure、Entra ID、Edge等服务已提前修复的204个漏洞,9月累计修复量超过1200个。
微软给出的解释是:内部AI驱动的漏洞扫描大幅加速了自有bug的发现速度。ZDI(零日计划)在报告中指出,AI辅助漏洞发现的趋势没有任何放缓迹象。好消息是修复在加速,坏消息是成熟软件中积压的漏洞远比行业假设的多,而AI正在把它们逐个挖出来。

二、两个在野0Day详情
补丁发布前一天(9月8日)两个0Day就加入KEV目录,私营企业没有强制截止日,但应该按同样的紧急程度处理。
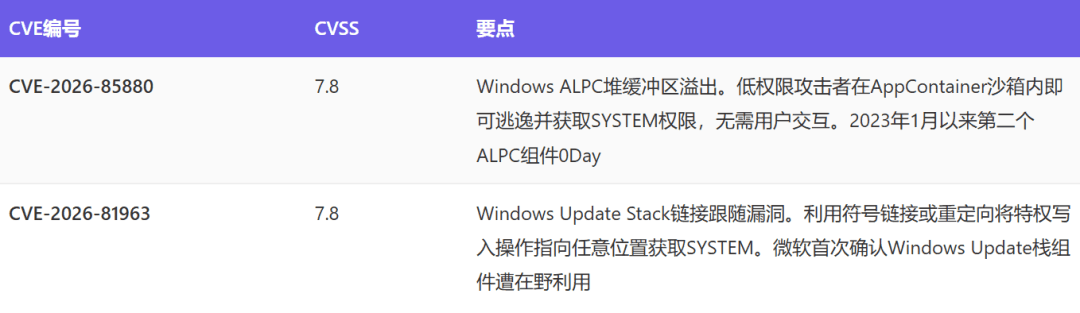
两个0Day都需要本地访问权限,通常在攻击者拿到初始立足点后用来提权。但在CI runner、多租户开发机、容器化构建环境中,"本地"这个前提意味着攻击面比看起来大得多。
三、被0Day掩盖的DNS蠕虫级漏洞
两个0Day占了头条,但ZDI和多家安全厂商都把本月最危险漏洞指向了另一个:CVE-2026-69730,Windows DNS Server的释放后重用漏洞,CVSS 9.8。
这个漏洞允许未认证攻击者通过网络发送特制数据包实现远程代码执行——不需要凭据,不需要用户交互,不需要预先立足点。微软尚未观察到在野利用,但评估为"可能发生"。安全社区直接称它为" SigRed继任者"——SigRed即2020年的CVE-2020-1350,当时因为可自我传播的蠕虫潜力,微软打破常规发布了紧急带外补丁。
优先级提醒:如果你运行Windows DNS Server,把CVE-2026-69730当作0Day处理,不管它目前是否真的在野。单台暴露的未打补丁主机,只要网络中有一台被攻陷,就够了。
本月共20个可蠕虫化漏洞,影响DHCP、Active Directory、SMB客户端、Netlogon、NFS、RRAS、IP Helper、MSMQ、SSTP VPN等网络服务。单月20个蠕虫级漏洞,在以往补丁日中非常罕见。
四、Exchange和RDS的高危漏洞
Exchange Server本月有两个漏洞需要紧急关注:
CVE-2026-55007(CVSS 8.1):未认证攻击者发送带Visio附件的邮件,服务器在内容索引时处理附件并执行任意代码,全程无需用户交互。微软评级利用"不可靠"(需要系统处于内存压力状态),但反复尝试只需成功一次。
CVE-2026-69380(CVSS 8.1):低权限已认证攻击者可冒充组织内任意用户,劫持所有邮箱数据。
远程桌面服务(RDS)的CVE-2026-69525(CVSS 9.8)同样需要紧急处理:网络内未认证攻击者可在目标上执行任意代码。微软公告称利用条件为"攻击者处于目标网络内部",但RDP部署范围极广,无论技术限定条件如何,都应作为紧急风险处置。
五、补丁优先级清单
966个CVE不可能同一天全部打完。按以下顺序处理:
第一优先级(立即):CVE-2026-85880和CVE-2026-81963——两个在野利用0Day,通过Windows Update安装KB5124008(Win11 24H2/25H2)
第二优先级(48小时内):CVE-2026-69730 Windows DNS Server——如果你运行DNS Server,按0Day处理
第三优先级(本周内):Exchange Server(CVE-2026-55007、CVE-2026-69380)和RDS(CVE-2026-69525)
第四优先级(两周内):SQL Server(62个漏洞)、SharePoint(17个,含4个RCE)、开发者工具(22个)
第五优先级(排期中):剩余累积更新,按业务窗口安排
六、塞讯的补丁优先级验证能力
966个CVE是一个分诊问题,不是补丁问题。企业需要知道:哪些漏洞真正暴露在我的攻击面上?我的防护措施能不能扛住?
CyriBAS 塞讯智能安全验证平台 将KEV目录和真实威胁情报转化为安全验证用例。两个0Day加入KEV后,平台可以使用对应的攻击验证剧本,让企业在补丁部署前后验证自己的防护控制是否真实有效——防火墙有没有拦、EDR有没有检测、SIEM有没有告警。
CyriIntel 塞讯高级持续威胁情报智能平台 整合30+全球情报来源,持续追踪900余个APT组织与勒索团伙。对于本月20个可蠕虫化漏洞,平台监控这些CVE在公开野利用情报中的出现情况,帮企业判断哪些漏洞已经被攻击者武器化。
CyriCART 塞讯自动化红队测试系统 在补丁部署后,自动模拟真实攻击链验证修复效果。966个CVE不可能全部手动验证,自动化红队让企业用一次测试覆盖关键攻击路径,确认补丁是否真正生效。
966个CVE的背后,是AI正在加速发现所有软件中的潜在漏洞。这个趋势不会逆转。企业需要建立的不是"打完所有补丁"的能力,而是"在有限时间内判断哪些必须打、打完后是否真的有效"的运营能力。
参考来源
[1] Microsoft Security Update Guide, September 2026
[2] CISA Known Exploited Vulnerabilities Catalog, 2026-09-08
[3] Trend Micro Zero Day Initiative, September 2026 Patch Tuesday Analysis
[4] Security researcher analysis, September 2026 Patch Tuesday
塞讯科技 Cyritex · 情报驱动运营,AI构建闭环


