威胁情报与安全事件
剧本演绎:目睹APT组织攻击全流程,从入侵到数据泄露

在网络安全防御的世界里,预测和模拟实际攻击场景是至关重要的。这不仅有助于安全团队了解和防范潜在的威胁,还能够提高应对复杂攻击模式的能力。塞讯安全度量验证平台通过第一手的受害者威胁情报,帮助企业更好地验证和强化其安全防御体系。
剧本演绎进一步增加了这些威胁情报的可用性,将其转化为直观可视的攻击行为、路径和策略,尤其是对复杂攻击模式的详细拆解,使安全团队能够更有效地理解和应对高级持续威胁(APT)。
▌剧本演绎应用举例:还原海莲花(APT32)组织的详细攻击步骤
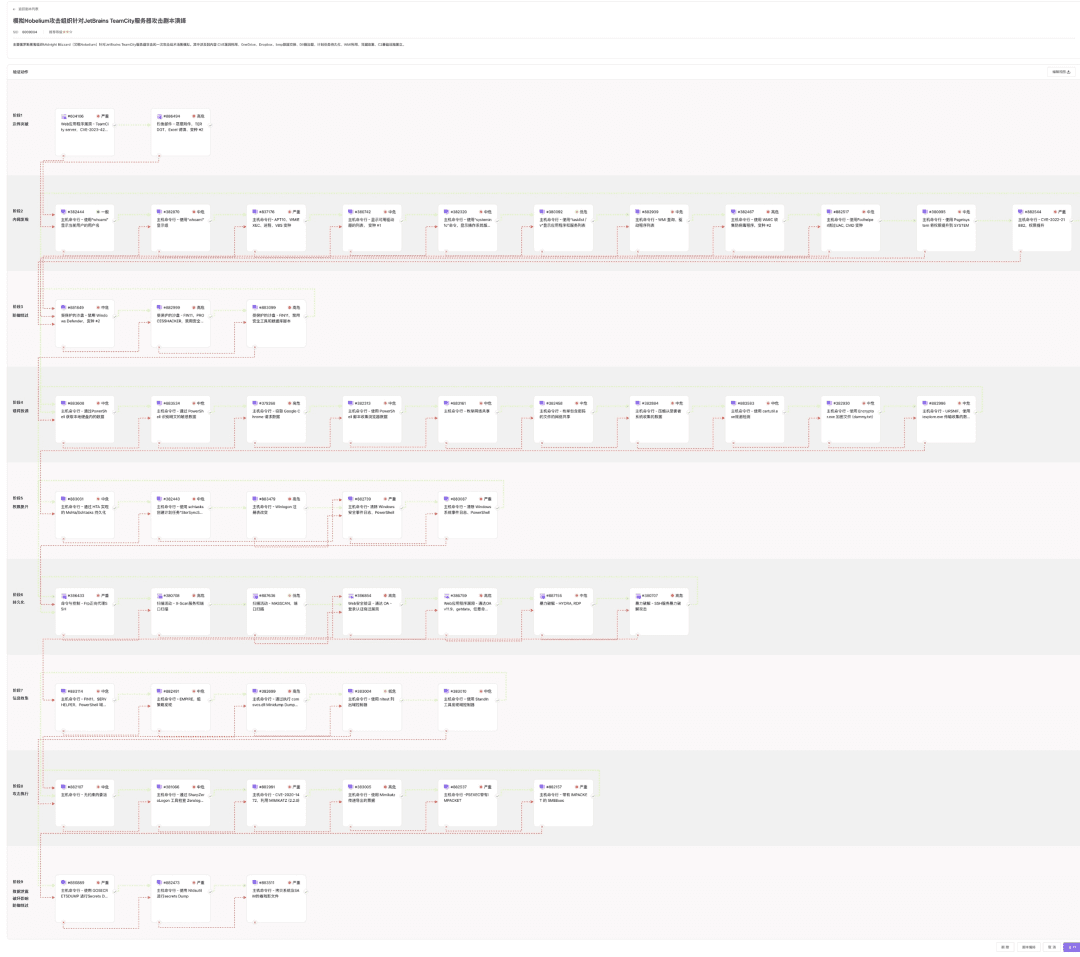
以知名的APT组织——海莲花(APT32)为例,以下是对该组织在2021年一次攻击事件中的攻击手法细节的全流程模拟。
▶ 攻击背景
APT32,也被称为OceanLotus,是一个以越南为据点的高级持续威胁组织,其活动涵盖间谍活动和信息窃取。2021年,该组织执行了一系列针对国际新闻机构的网络攻击,目的是窃取敏感信息并监控记者的活动。
▶ 攻击流程
阶段一:边界突破:模拟APT32通过钓鱼邮件获取初始访问权限。邮件中包含恶意链接或附件,一旦点击或下载,攻击者便可植入恶意代码。
阶段二:内网发现:使用获得的初始访问权限,模拟攻击者在网络内部进行横向移动,寻找价值更高的目标。
阶段三:防御绕过:模拟攻击者采取措施绕过安全防御机制,如禁用安全软件、修改系统日志,以避免被检测。
阶段四:载荷投递:攻击者部署具体的恶意软件或工具到目标网络中,为进一步的恶意活动奠定基础。
阶段五:权限提升:通过利用系统漏洞或使用窃取的凭证,攻击者提升其在受感染系统上的权限。
阶段六:持久化:攻击者在受感染的系统上安装后门或其他机制,确保即使在系统重启后也能保持对受害者网络的控制。
阶段七:信息收集:此阶段中,攻击者收集敏感数据,如内部通信、财务记录和个人信息,为最终窃取或破坏做准备。
阶段八:攻击执行:利用已收集的信息和提升的访问权限,攻击者执行具体的破坏活动,如数据篡改或进一步的网络渗透。
阶段九:数据泄露&破坏影响&防御绕过:在最后阶段,攻击者将窃取的数据外泄到控制服务器,并可能在退出系统前实施破坏行为,例如删除关键文件或再次绕过新部署的防御措施,以隐藏攻击痕迹。
▌剧本演绎的深远价值
模拟真实世界的攻击策略:剧本演绎允许安全团队构建和模拟复杂的攻击场景,这些场景基于现实世界的攻击者行为和策略。通过这种方式,团队可以评估特定的安全防御措施在面对真实威胁时的效果。
教育和训练:剧本演绎不仅是测试工具,也是教育工具。它帮助安全团队理解和学习攻击者可能采用的各种战术和技术,从而增强安全团队的溯源能力、响应能力和策略布局的深度。
可视化攻击路径:通过剧本演绎功能,攻击路径和各个阶段的攻击活动可以被可视化,使得安全团队能够直观地看到攻击发生的过程。这种可视化帮助团队更好地理解攻击如何逐步渗透和扩展,以及哪些防御措施实际有效,哪些需要改进。
测试和优化安全策略:剧本演绎可以验证特定安全策略和措施的有效性,帮助安全团队优化安全配置。此外,通过不断地运行不同的攻击剧本,可以持续地改进和调整安全策略,以适应新的或演变的威胁,提前布防。
增强SIEM/SOC的应用场景:在安全信息和事件管理(SIEM)或安全运营中心(SOC)中添加根据攻击的上下文进行关联分析的用例,提高事件响应的准确性和效率。
应对未知威胁:通过模拟最新的攻击手法或者尚未广泛被认识的攻击向量,剧本演绎能够帮助安全团队准备和应对未知威胁。这种前瞻性的测试是传统安全测试方法难以实现的。
通过剧本演绎,企业可以不仅评估和加固及优化安全措施的策略,还可以通过连续的模拟测试来适应网络威胁的不断演变,从而保持安全防御的前瞻性和有效性,提高整个组织对安全威胁的认识和应对速度,为企业带来持续的商业和安全价值。


