安全验证与攻防实践
VPN漏洞修了,风险就闭环了吗?

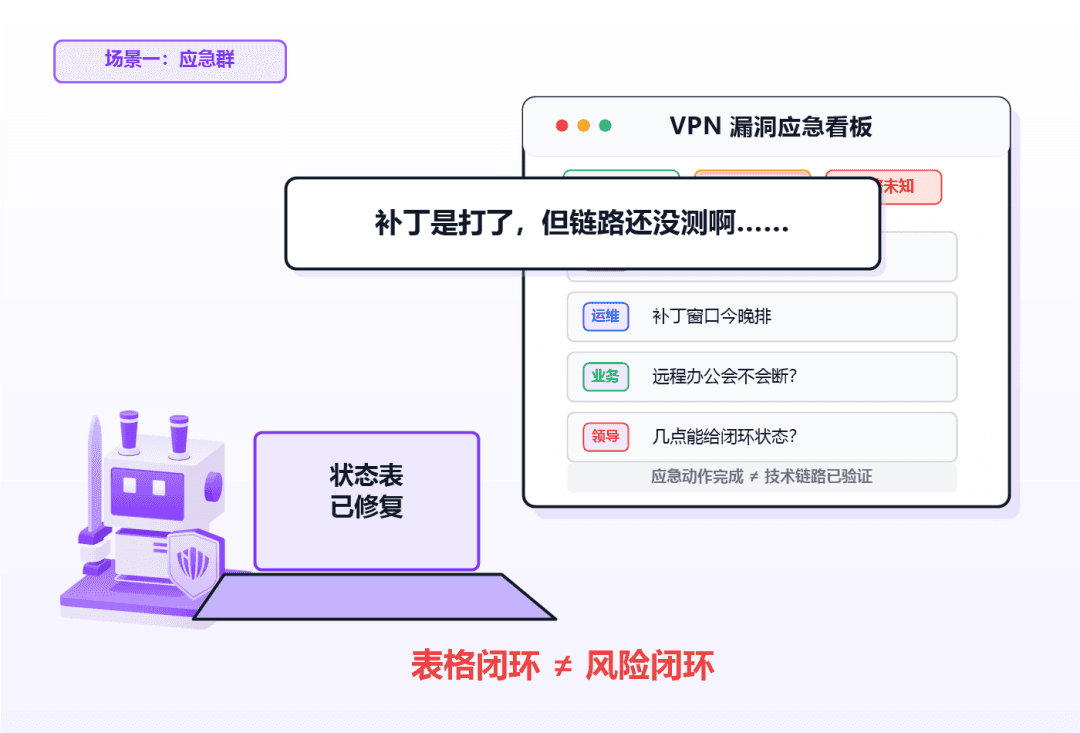
下午四点多,安全团队收到一条 VPN 漏洞通告。 又是熟悉的流程:确认影响版本、拉群、找资产、通知负责人、协调窗口、推动补丁。群里消息刷得很快,运维问会不会影响远程办公,业务问今天能不能先不动,领导问晚上几点能给状态。
不知不觉,时间就这么花掉了,问题还不一定能很快解决。
这种场景,很多安全团队都不陌生。
最近几起 VPN / 远程接入相关漏洞,又把这个老问题推到了台前。
BleepingComputer 在 6 月 8 日报道,某主流 VPN / 远程接入产品相关漏洞 CVE-2026-50751 已被用于零日攻击,并和 Qilin 勒索软件活动有关。
The Next Web 同日也提到,该漏洞在补丁发布前已被利用约一个月。
同一轮排查中,还披露了 CVE-2026-50752:它同样与已废弃的 IKEv1 相关,影响站点到站点 VPN 场景下的证书校验,特定条件下可能被用于中间人攻击。 再往前看,5 月中旬另一款主流远程接入产品也披露了认证绕过漏洞 CVE-2026-0257。
厂商不同,产品不同,但问题指向很接近:边界接入一旦出现认证绕过,安全团队不能只把它当成“又一个补丁任务”。
01
发生了什么

先看档案,30 秒了解全貌:
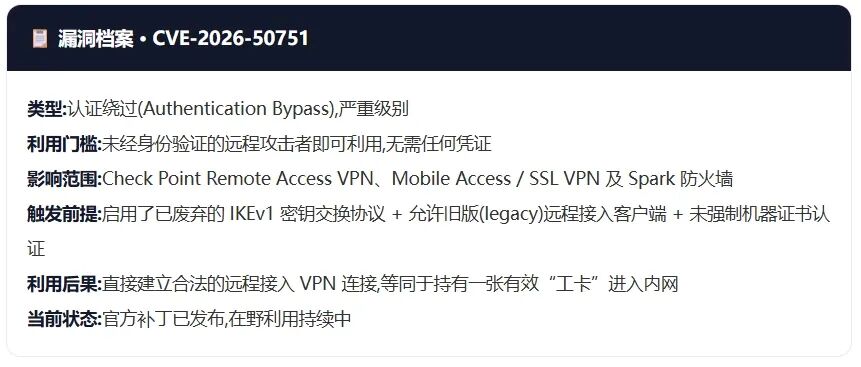
注意,都是VPN、都是认证绕过,不是弱口令、不是撞库。攻击者不需要猜你的密码,因为门禁的验证逻辑本身可以被绕过去。
再强的口令策略、再勤的改密制度,在这个漏洞面前都不在牌桌上。
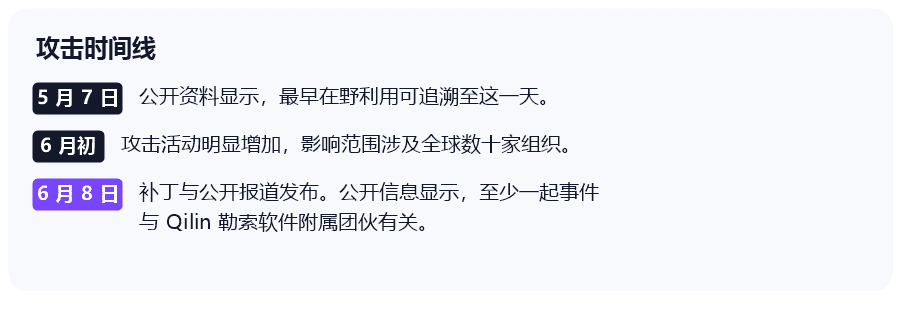
换句话说,从攻击者动手到防守方知情,中间隔了一个月的“静默窗口期”。这一个月里,受害企业的安全设备运行一切正常——至少看板上是这么显示的。
但真正做过应急的人都知道,这时候往往才是最尴尬的地方。
异常登录有没有被发现? 如果攻击者在补丁发布前已经进来过,SOC 能不能把这些信号串起来?
02
表格闭环,不等于风险闭环

很多企业的漏洞应急流程已经很成熟。
有群,有模板,有资产清单,有负责人,有时间节点。修复完成后,安全团队收表、汇总、截图、发报告。对外看起来很完整。
但应急做多了就会发现,一个漏洞从“被通报”到“被修复”,只是走完了管理流程。真正的风险有没有闭环,还要看技术链路有没有跑通。
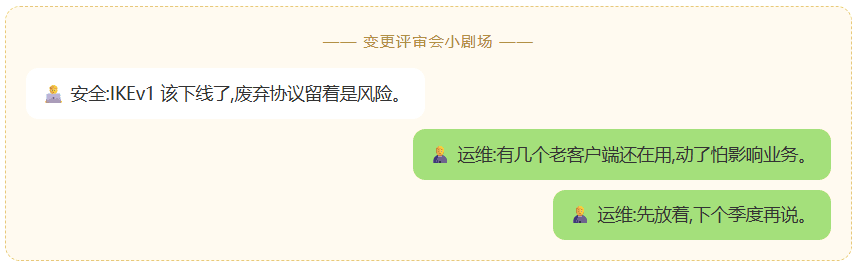
比如某台 VPN 确实打了补丁,但配置里还留着旧协议;
某个远程接入口确实关了,但备用链路没有纳入资产清单;
某条 VPN 登录日志确实进了平台,但没有和异常 IP、非常用账号、内网访问行为串起来;
某个账号确实强制改密了,但攻击者是否已经拿到凭据并尝试横向移动,没人能说清楚。
这不是安全团队不努力。
而是重大漏洞应急天然会被时间推着走。业务催恢复,领导要进度,运维要窗口期,安全团队夹在中间,最后很容易先把“动作完成”当成阶段目标。
可攻击者不看表格。
攻击者只看入口还在不在,权限够不够,告警有没有人理。
03
VPN真正敏感的,是它站在边界上

VPN 漏洞为什么总让安全团队紧张?
因为它不是一个普通业务系统的小漏洞。它站在边界上,后面连着身份、终端、服务器、文件共享、域控、备份系统。
攻击者一旦从远程接入口进来,后续动作往往不会停在 VPN 设备本身。很多勒索攻击的节奏并不复杂:先找到入口,再拿凭据,再横向移动,最后才是加密和勒索。
所以 VPN 漏洞应急,不能只问“补丁打没打”。

更应该问
异常接入能不能被发现?
可疑账号登录有没有触发告警?
远程接入后的横向访问有没有被识别?
安全设备有没有产生有效日志?
SIEM/SOC 能不能把这些信号串成一条攻击链而告警?
响应流程能不能从告警走到工单、封禁、改密和复测?
这些问题如果只靠人工回忆,很难说清楚。
安全团队最怕的不是发现有缺口,而是领导问“现在安全吗”的时候,只能回答一句:应该没问题。
“应该”两个字,在安全里其实很贵。
04
修复之后,还差一次验证
这几年大家都在讲漏洞管理、攻击面管理、暴露面管理。工具越来越多,清单也越来越长。
但很多企业不缺清单。
缺的是证明。
哪个风险真的能打穿?
哪个补丁真的挡住了?
哪条规则真的能告警?
哪个响应流程真的能跑通?
VPN 零日这种场景,尤其适合用安全验证重新看一遍。
不是等攻击者来过了再复盘,而是应该在修复漏洞之后,用接近真实的验证场景去跑一遍。
模拟异常远程接入,看边界设备和日志平台有没有记录;
模拟可疑登录后的横向行为,看检测规则有没有反应;
模拟审计日志进入 SOC,看现有的关联分析规则能不能在拿到足够上下文进行关联分析后告警;
模拟处置流程,看工单、封禁、改密、复测能不能闭环。
跑完以后,安全团队手里就不只是“已修复”三个字,而是一组更能说明问题的结果:
哪些环节能拦住;
哪些环节能看见;
哪些环节还要补;
下一次类似漏洞来时,哪里可以更快。
这才是漏洞应急真正有价值的地方。
05
从已修复,到已证明

这类验证,靠临时拉群、人工回忆,很难长期稳定。它需要变成一种可重复、可度量的日常动作。
安全验证不是在应急流程后面再加一道形式,而是帮安全团队把那些平时“看起来已经做了”的动作拿出来跑一遍:
攻击能不能进来,告警能不能出现,分析人员能不能看懂,处置动作能不能落下去。 塞讯智能安全验证平台做的,就是把这些关键问题放进可重复的验证场景里。
不是替团队多造一张表,而是让“已修复”背后能多一层证据。
VPN 不可能不用,远程接入也不可能一关了之,而零日漏洞永远都有可能有。
真正值得警惕的,是补丁打完以后,大家都松了一口气,却没人再往后问一句:如果攻击真的发生,我们能不能看见?能不能判断?能不能处置?
对安全团队来说,应急的终点不该只是“已修复”。
更应该是:我们验证过,它确实挡得住。
你们现在做 VPN 或边界设备应急时,会验证到哪一步?留言聊聊,看看大家是不是还有 “假设” 和 “应该” 这两个词存在?


