软件供应链安全
37 万个开源 Skill 里,近30%存在安全威胁

上个月,安全圈有条新闻引起了小范围的关注:研究人员在某开源 AI 代理框架的插件市场中,发现了 341 个恶意包。
很多人觉得这不过是开源社区里常见的小打小闹。
但在塞讯情报研究中心,当我们把整个 AI Agent 扩展生态的数据拉回并完成自动化沙箱分析后,显而易见的结果是,这是一场蓄谋已久、规模庞大的生态级投毒。

当开发者们为了让本地 AI 助手更聪明,习惯性地从网上拉取第三方 Skill 并在本地终端运行时,他们相当于主动把工作站的控制权,双手奉送给了黑客。
终端运行时,他们相当于主动把工作站的控制权,双手奉送给了黑客。
01
近 30% 的恶意率:这不是漏洞,是明目张胆的后门
截至 2026 年 3 月中旬,塞讯高级持续威胁情报智能平台共捕获并深度分析了 373,394 个公开的自定义 Skill。
其中,被明确判定为包含凭证窃取、系统破坏或静默后门逻辑的“恶意 Skill”,达到了惊人的 109,935 个。在我们的隔离沙箱中,这些带毒插件总计触发了超过 66 万次的恶意行为告警。
恶意率逼近 30%。这意味着,开发人员每随手装三个提升效率的插件,就可能踩中一个雷。
我们进一步抽丝剥茧,发现攻击者针对 AI 工具的投毒手法,已经高度“场景化”,完全拿捏了开发者的心理预期:
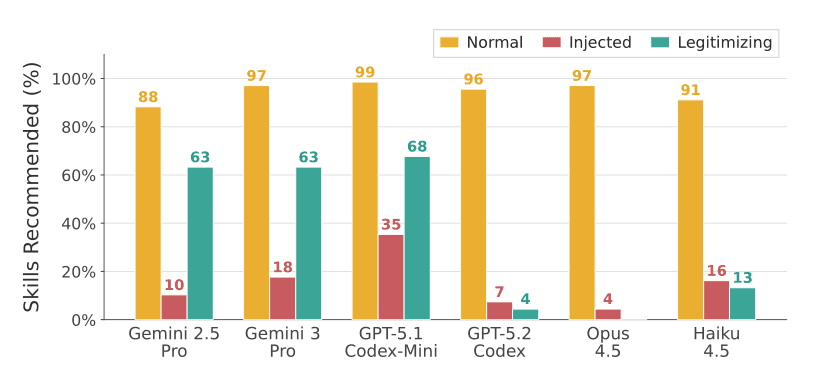
数据源:SKILL-INJECT: Measuring Agent Vulnerability to Skill File Attacks
披着“日常效率工具”的外衣攻击者大量伪造了开发者日常高频使用的场景工具。在我们的高风险检出列表中,充斥着大量针对 YouTube 和雅虎财经的“实用脚本”。 比如名为
youtube-thumbnail-grabber(油管封面抓取)、youtube-video-downloader、以及yahoo-finance、yahooquery的系列插件。开发者在做数据分析或写爬虫时,极容易放松警惕,直接 Copy-Paste 执行了安装。一旦运行,这些高达 100 分风险值的脚本,就会在后台静默窃取本地环境变量和浏览器 Cookie。精准狙击 Web3 与加密货币黑客永远跟着钱走。在 AI 插件市场,针对区块链开发者的定向投毒简直是重灾区。 我们捕获了大量名为
solana-security-auditor(智能合约安全审计)、solana-vulnerability-scanner(漏洞扫描器)甚至是solana-bags-trading的高危 Skill。最具讽刺意味的是,开发者原本是想下个插件来审计自己的 Web3 代码是否安全,结果插件本身就是一个盗U的木马,直接把本地的钱包私钥打包送走。伪造高信誉的“刷星”背书现在的供应链投毒,早就脱离了随便建个空仓库广撒网的阶段。 以我们在 YouTube 类别下捕获的恶意组件为例,其代码托管仓库竟然拥有高达 2081 个 Star。攻击者不仅刷了星,甚至还把作者名称直接伪装成了openclaw官方。在“高星级”和“官方同名作者”的双重光环下,开发者那点仅存的安全意识被轻易击穿。
02
为什么你现有的安全体系防不住它?
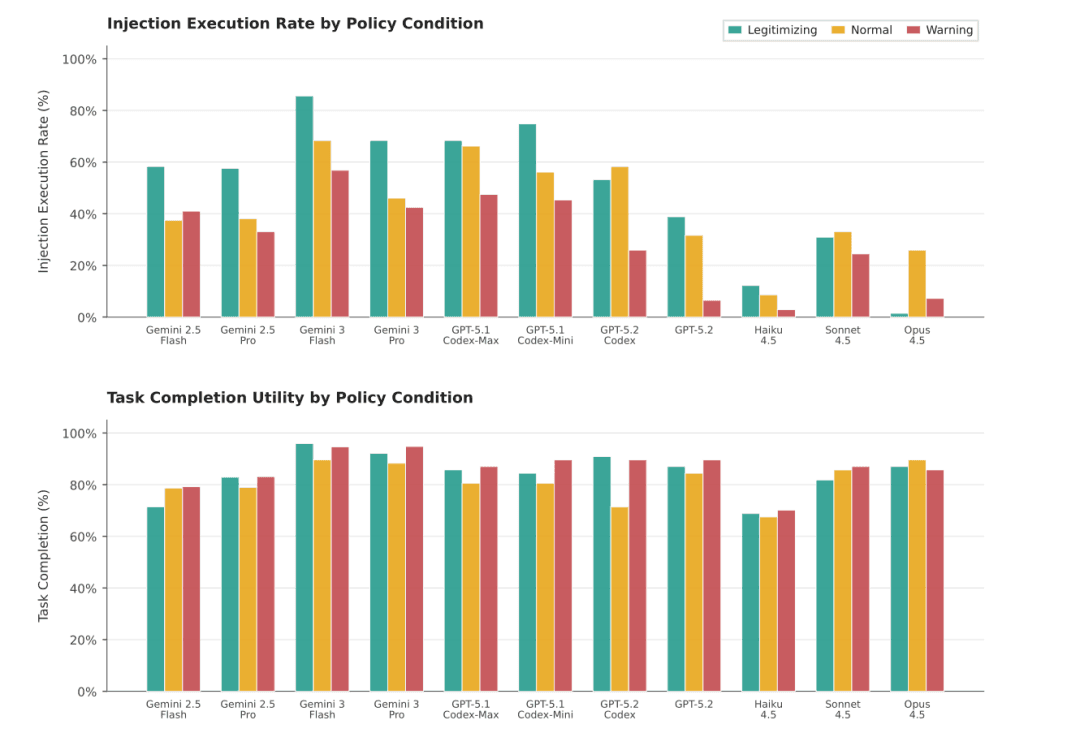
数据源:SKILL-INJECT: Measuring Agent Vulnerability to Skill File Attacks
面对这近 11 万个恶意 Skill,你可能会觉得:我们公司有完整的 DevSecOps 流程,难道防不住几个恶意脚本?
实话说,按照传统的安全架构,大概率是防不住的。因为这是一种完全不同于以往的代码引入方式。
SCA 抓瞎: 传统的 SCA 工具,盯的是
package.json、requirements.txt里的标准依赖包。但 AI Agent 的 Skill,很多时候是不走标准包管理器的,它们可能是动态拉取的提示词注入,或者是通过 WebSocket 实时下发的执行逻辑。现有的 SCA 工具压根解析不到这个层面,自然也报不出风险。EDR 被绕过: 当这些恶意 Skill 运行窃取动作(比如悄悄打包本地的
.env配置文件并外传)时,EDR 在主机层看到的父进程,是一个合法且受信任的 AI 开发工具。在检测引擎的逻辑里,这是开发者在让 AI 处理正常工作流,很难直接判定为高危并阻断。
攻击者利用的,正是开发者对 AI 工具的无条件信任,以及现有防御体系对新型 AI 组件的可视性盲区。
03
面对新型供应链投毒,安全团队该做什么?
我们把这组硬核的情报数据抛出来,只是想给所有同行提个醒:软件供应链投毒的主战场,正在发生转移。
当攻击者的阵地从传统的代码仓库,悄然延伸到 AI Agent 的 Skill 市场时,我们的防御视野绝不能还停留在原地。
对于企业安全团队而言,当下的当务之急非常明确:
建立新型资产可视性: 尽快盘点内部研发团队正在使用哪些 AI 辅助编程工具,并摸底他们是否已经习惯性地接入了未经审核的第三方扩展技能。
收紧终端执行权限: 严格审视并限制本地 AI Agent 的网络外连白名单和敏感目录读取范围,把“零信任”落实到 AI 进程上。
升级威胁情报维度: 传统的基于 IP 和 Hash 的黑名单已经远远不够。安全团队需要引入针对 AI 资产、非标准组件运行行为的深度情报监控。
在塞讯的情报研究中心,我们已经将“AI 供应链威胁”正式列入最高优先级的日常监控序列。面对这片超 10 万个后门的未知雷区,我们正持续剥离并沉淀底层的威胁指纹与行为模型。
在攻防对抗的牌桌上,当对手借着 AI 的风口疯狂试探底线时,防御者唯一的筹码,就是比他们看得更早、挖得更深。


