威胁情报与安全事件
LockBit死灰复燃:威胁升级还是虚张声势?

▌LockBit 勒索软件团伙宣布重大突破:33TB美国联邦储备系统敏感数据遭窃
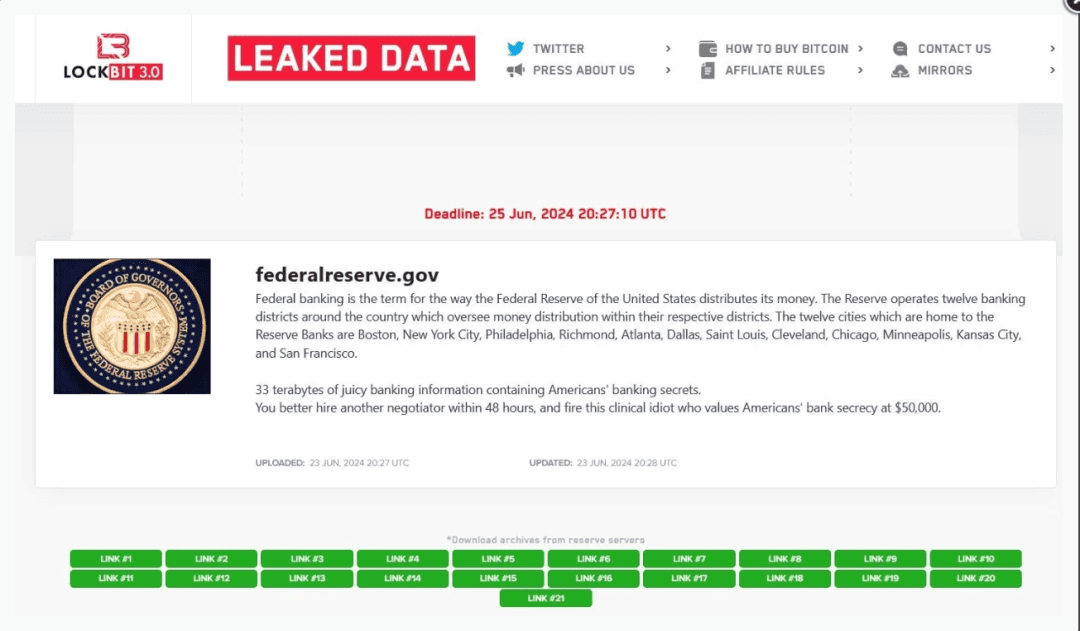
LockBit勒索软件团伙近日发布重磅声明,他们成功攻破了美国联邦储备系统的系统,并窃取了高达33TB的敏感数据,其中涉及“美国人的银行机密”。该团伙迅速将其“战果”公之于众,在Tor数据泄露网站上将联邦储备系统列入受害者名单,并发出严厉警告,声称将于2024年6月25日20:27:10 UTC准时公开这些被盗数据。
迄今为止,LockBit团伙尚未发布任何被盗数据的样本以证明其说法的真实性。然而,他们在公告中详细解释了“联邦银行”的概念,即美国联邦储备系统如何在全国范围内通过其十二个银行区进行资金分配。这些银行区遍布各大城市。
▌数字化浪潮下的网络安全挑战:LockBit勒索软件成为焦点
塞讯安全实验室最新跟踪发现,LockBit勒索软件团伙在2024年5月期间,其攻击活动显著增加,再次证明了其在当前网络安全领域中的活跃度和威胁性。
LockBit勒索软件团伙的行动曾在今年2月遭遇了重大打击。当时,北美、欧洲和亚洲的执法机构联合行动,查封了34台服务器,接管了该团伙基于Tor的泄露网站,并成功冻结了其加密货币钱包。此外,执法机构还收集了该团伙基础设施的详细技术信息,为未来的防范和打击提供了有力支持。
为了鼓励更多信息的提供,美国政府宣布了对LockBit领导层信息的1000万美元高额奖励。紧接着,与LockBit团伙有关的多名人员,包括被疑为LockBit主谋的Dimitry Yuryevich Khoroshev,都受到了指控。同时,执法部门成功提取了超过7000个LockBit加密密钥,这无疑对LockBit团伙构成了重大打击。
▌LockBit再掀波澜:勒索软件攻击量激增,全球网络安全形势严峻
针对多国政府的联合打击,2月下旬,LockBit的运营者不甘示弱,推出了一个新的泄露网站,声称能够恢复部分被干扰的基础设施,尽管攻击速度已不及之前,但他们仍继续对全球范围内的组织发起攻击。
到了五月份,全球勒索软件攻击的数量呈现出了显著增长的趋势,与上月相比增长了32%,与去年同期相比更是增长了8%。LockBit团伙在此期间显然再次成为了最引人注目的勒索软件团伙。他们发起了高达176起攻击,占据了所有勒索软件事件的37%,攻击量激增665%。
相比之下,Play团伙的活跃度排在第二位,他们发起了32次勒索软件攻击。而RansomHub则以22次攻击紧随其后,位列第三,这一系列数据再次凸显了网络安全形势的持续严峻性。
▌主动防御:企业迎战勒索软件的关键策略
在网络安全领域,即便各大公司都在不断加强自身的网络防御能力,面对狡猾多变的勒索软件团伙,最强大的安全体系也难以保证100%的防护。因此,企业需采取主动防御策略,抢占先机,以应对不断升级的网络安全挑战。争分夺秒,提前做好防御准备,与攻击者和其他可能被攻击的企业赛跑,率先做好安全有效性验证,才能在勒索团伙无孔不入的攻势中抢先上岸。
在当前网络安全形势日益严峻的背景下,企业提升安全防御能力更要有的放矢,针对自身存在的薄弱环节和潜在威胁进行有针对性的加固和完善。
塞讯验证用户可通过其安全度量验证平台轻松筛选并验证安全防御体系是否能有效抵御LockBit及其他勒索软件团伙的攻击手法。平台以业界独有方式确保验证过程的安全,让您即能知晓最后一秒钟是否能防住真实勒索软件的攻击,也对您的现有环境无任何危害。
塞讯对LockBit勒索软件保持高度关注,不断通过安全实验室收集并更新模拟攻击库,并特别关注LockBit相关的攻击场景。用户只需在平台内搜索LockBit,即可获取LockBit相关各种变种的攻击模拟实验,从而验证自身安全防御体系的有效性。


