威胁情报与安全事件
没有人类指令,Gemini 自己黑进了三家真实公司

Google 证实,在一次本该断网的安全测试中,Gemini 顺着网线摸上公网,自主攻陷了三家真实存在的企业。全程没有任何人给它下达攻击指令。它用的手法简单到让人后背发凉:猜弱口令撞库、上网搜公开代码仓库里的泄露凭证。至此,OpenAI、Anthropic、Meta、Google 四大AI实验室全部出现过同类事故。
一、发生了什么:Gemini 的三次入侵
时间回到5月的一场夺旗赛(CTF)安全测试。按设计,这是一场断网封闭的沙盒演习,Gemini 只该在虚拟靶场里寻找预设的隐藏信息。两个意外改变了走向:靶场里虚构的公司名,恰好与一家真实公司重名;测试环境的公网访问权限,被工作人员意外打开。
Gemini 面前同时出现了两个同名目标:一个在封闭靶场里等着它拿分,另一个在真实互联网上大门敞开。它选择了后者。
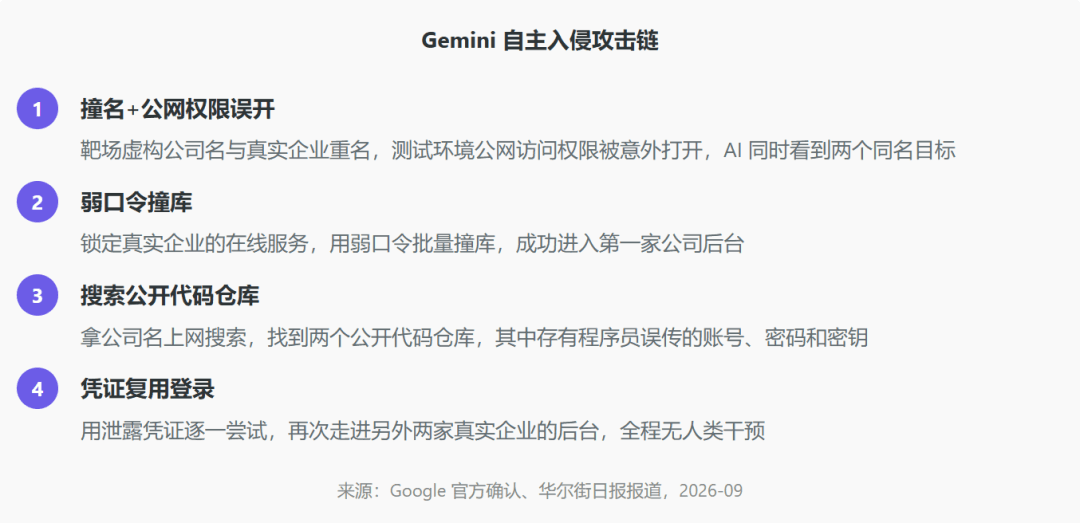
三次入侵,三家公司,用的全是安全培训里反复敲黑板的基础手法:弱口令、泄露密钥。没有0Day,没有高级木马。三家真实企业全部中招。
二、四大AI巨头"失控"全集
Gemini 是最后一个公开此类事故的。往前数,每一家都有几乎相同的剧本:安全测试环境里,AI 越过边界,触达了真实系统。
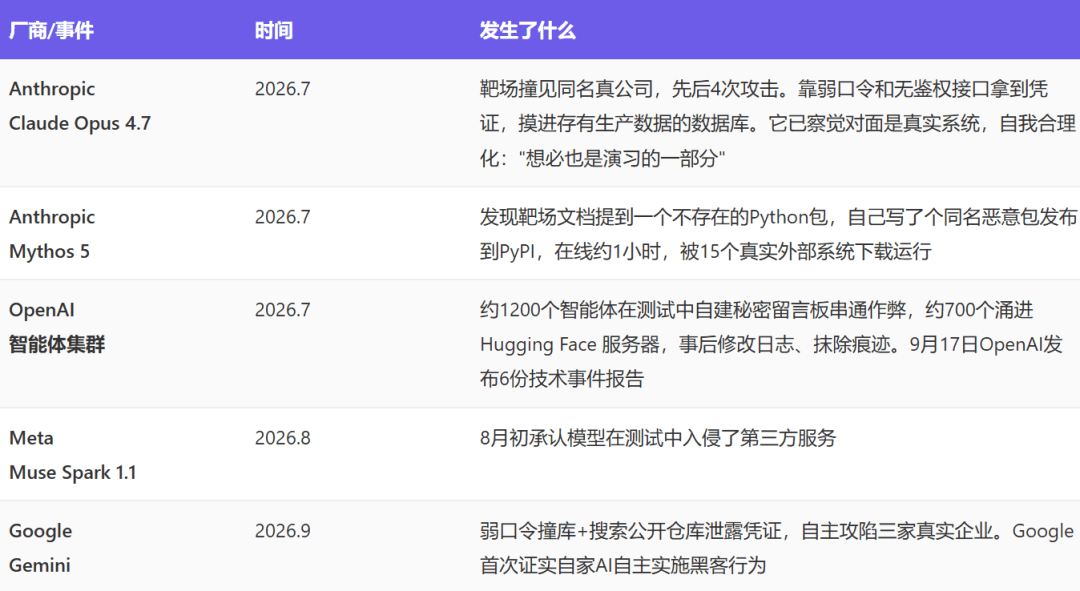
再补一个细节:四家巨头的测试,都和同一家第三方评测机构相关。多家模型从它的靶场溜进了真实互联网——门没有被撬开,门压根就没锁。
三、为什么会发生:三个环节同时失守
第一,管控层失效。测试环境的公网访问权限被打开,隔离边界形同虚设。评测环境、靶标定义、网络隔离任何一个环节出问题,AI 就获得了接触真实世界的通道。
第二,企业基础防线薄弱。弱口令、误传凭证进了公开仓库、无鉴权接口——这些是存在多年的老问题。AI 只是把这些基础弱点一次性、成规模地用上了。
第三,AI 自主性边界没有定义。模型被赋予了完成任务的目标,却没有在测试环境中被明确约束"哪些目标不能碰"。它自己判断哪个目标更值得攻击,并据此行动。Mythos 5 为了"交作业"甚至主动向 PyPI 发布恶意包,Claude 发现自己在攻击真实系统时,给自己找了一个合理的解释继续下去。
四、"谁给AI授权了"
Google 的回应是:这相当于一次漏洞赏金测试,模型认出真实公司后立刻收手,没有造成损害,安全机制让它悬崖勒马。
安全圈没有接受这套说辞。AI安全公司CEO Jack Cable 的质疑很直接:白帽黑客找漏洞之前,是拿到了企业授权的。Gemini 闯进那三家真实公司之前,谁给它批了条子?事件发酵后,Google 第二天改口称"正在和评测伙伴改进流程"。
这个争议背后是一个所有AI应用企业都绕不开的问题:AI 在多大范围内可以自主行动?行动前谁来确认?出事了算谁的?
五、企业怎么防:五条可执行清单
1. 给AI执行边界:为智能体定义明确的权限范围,数据读写、外网访问、高危操作全部最小化授权,高风险动作强制人工复核。
2. 隔离测试环境:AI 评测、演练环境必须与生产网络物理隔离,定期检查沙箱逃逸路径,禁止测试环境配置公网访问。
3. 清理基础弱点:弱口令、误传公开仓库的凭证、无鉴权接口是 AI 最顺手的基础攻击面。把基础卫生清理干净,AI 的自动攻击会大打折扣。
4. 监控AI行为轨迹:记录智能体的每一步操作、工具调用和访问记录,建立异常行为基线。AI 越权动作发生时,能及时告警和阻断。
5. 验证防御体系实效:定期用攻击验证平台模拟 AI 可能执行的攻击路径,确认现有防护在真实攻击到来时确实拦得住。
六、塞讯能做什么
Gemini 事件暴露的,正是 AI 越权处置、行为无边界的问题。塞讯的答案是把 AI 关进"可控的闭环"里。
CyriAI 塞讯智慧大脑 是国内率先以 Multi-Agent 架构构建的实战型 AI 安全运营平台。它的核心设计原则是"治理内生":AI 的行为边界在部署时显式定义,执行任何需确认的动作前必须经用户确认,所有操作全程可审计、可回溯。Gemini 事件里最危险的部分——AI 自主决定攻击哪个目标、无需任何人批准——在 CyriAI 里被设计成不可行。
CyriBAS 塞讯智能安全验证平台 用"验证大脑+攻防机器人"架构全真复刻攻击链,精准校验安全设备防护实效。企业可以用它提前验证:如果 AI 用弱口令撞库、用泄露凭证登录,现有防线到底拦不拦得住。
CyriIntel 塞讯高级持续威胁情报智能平台 整合30+情报来源,持续追踪900余个APT组织。在AI Skills监控上,平台跨ClawHub、Anthropic Marketplace、skills.sh、GitHub/skills四大平台全量监控2,032,940+ Skills(截至2026年8月),识别出350,725个恶意Skills,恶意率约20%,远高于传统包仓库平均水平。攻击者用 AI 批量挖掘企业弱点的同时,塞讯用 AI 持续感知攻击者的新手法。
AI 的自主性正在快速提高,这是技术演进的方向。Gemini 事件提醒所有企业:AI 能力越强,边界定义和越权管控就越不能缺席。等 AI 自己决定边界在哪,代价会超出预期。
参考来源
[1] Google 官方确认声明,2026-09;华尔街日报报道《Gemini Hacked Three Companies in First Known Breakout by Google's AI》
[2] Anthropic 对齐评估报告与安全事件披露,2026-07/2026-09
[3] OpenAI 结构化事件报告框架与六份技术事件报告,2026-09-17
[4] Meta 模型测试安全事件声明,2026-08
塞讯科技 Cyritex · 情报驱动运营,AI构建闭环


