威胁情报与安全事件
FIN7瞄准汽车行业:利用Carbanak后门

近日,著名网络犯罪集团 FIN7 发起了针对汽车行业的鱼叉式网络钓鱼活动,该钓鱼活动以投放名为 Carbanak(又名 Anunak)的已知后门为目标。
FIN7 会有目标性地针对各企业 IT 部门的员工进行钓鱼,因为他们拥有更高级别的管理权限。利用这些IT员工经常会使用的免费 IP 扫描工具作为诱饵来运行著名的 Anunak 后门,并利用本地二进制文件、脚本和库 ( LOLBAS ) 获得初步立足点。
FIN7,也被称为 Carbon Spider, Elbrus, Gold Niagara, ITG14 和 Sangria Tempest,是一个众所周知的以经济为动机的网络犯罪集团,自2012年以来,它一直在打击广泛的行业垂直领域,并提供能够从PoS机系统窃取信息的恶意软件。
近年来,它们已经演变为经常发动勒索软件攻击,以及提供各种类型的勒索软件,如 Black Basta, Cl0p, DarkSide和REvil。该组织的两名乌克兰成员 Fedir Hladyr 和 Andrii Kolpakov 已在美国被判入狱。
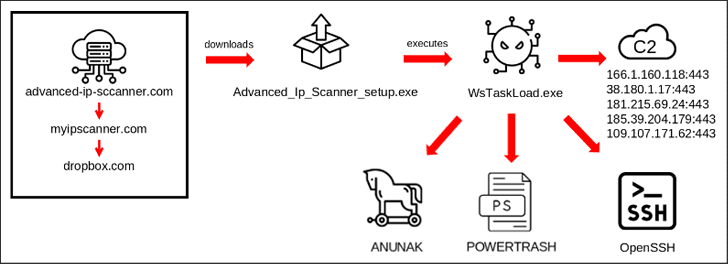
最新攻击活动始于一封鱼叉式网络钓鱼邮件,该邮件嵌入了一个钓鱼链接,指向一个伪装成高级IP扫描器的虚假网站(“Advanced – IP – Scanner [.]com”)。
这个假网站重定向到‘myipscanner’。攻击者将恶意可执行文件 WsTaskLoad.exe 重定向到攻击者拥有的 Dropbox,并将其下载到受害者的机器上。
就其本身而言,这个二进制文件启动了一个多阶段的进程,最终导致执行 Carbanak。它还设计用于提供额外的有效载荷,如 POWERTRASH,并通过安装 OpenSSH 进行远程访问来建立持久化。
目前尚不清楚攻击者是否计划部署勒索软件,因为很多企业受感染的系统很早就被检测到,并在它到达横向移动阶段之前已从网络中移除。
尽管这次攻击的首选目标是一家总部位于美国的“大型跨国汽车制造商”,但来自同一个供应商的几个类似的恶意域名也被发现了,这表明它可能是 FIN7 更广泛攻击活动的一部分。
为了减轻此类威胁带来的风险,建议各企业密切关注网络钓鱼尝试,启用多因素身份验证(MFA),保持所有软件和系统以及各种安全防御措施的最新状态,并监控异常的尝试登录行为。
针对该威胁组织所采用的手段的攻击模拟规则已经加入到塞讯安全度量验证平台中,您可以在塞讯安全度量验证平台中搜索关键词“FIN7”或“Carbanak”获取相关攻击模拟验证动作,从而验证您的安全防御体系是否能够有效应对该威胁组织的攻击,平台以业界独有方式确保您的验证过程安全无害。


