安全验证与攻防实践
摒弃内耗,直击实效:解密安全验证背后的质量把控

在网络安全领域,安全验证已成为现代防护体系中不可或缺的一环。而模拟攻击库则是安全验证产品的根本,攻击库的质量决定了这类产品的上限。然而,若在攻击库上缺乏严格的质量把控,验证产品不仅无法发挥应有的验证作用,反而可能增加使用方的时间成本、人力成本,甚至会产生误导而带来的安全风险。 因此,塞讯验证坚持对每一条安全验证规则进行严格的测试与复查,以确保其在真实环境中具备卓越的准确性和可靠性。 这一品控体系不仅是为了技术上的合规,更是为了给用户后续进行防御规则的优化闭环提供真正有效的细节信息,从而构建一个更具韧性的安全运营体系。
▌深入品控,确保高质量验证规则的可靠性
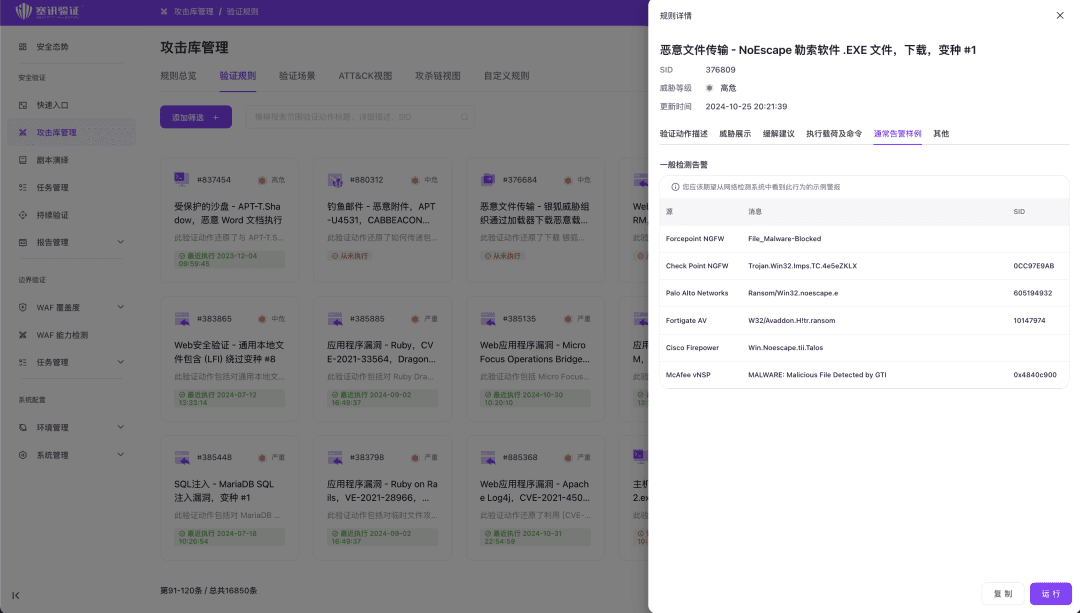
我们始终认为,高质量的安全验证不仅是产品交付的核心要求,更是客户信任我们的基础。 因此,每一条验证规则在发布前都会经过多层次的测试,涵盖不同类型的安全产品,以确保规则在各类环境中稳定且准确地运行。 塞讯安全度量验证平台在页面上展示测试后的安全产品报警信息,使用户能够清晰直观地看到验证规则的有效性,进而增强对验证结果的信任。
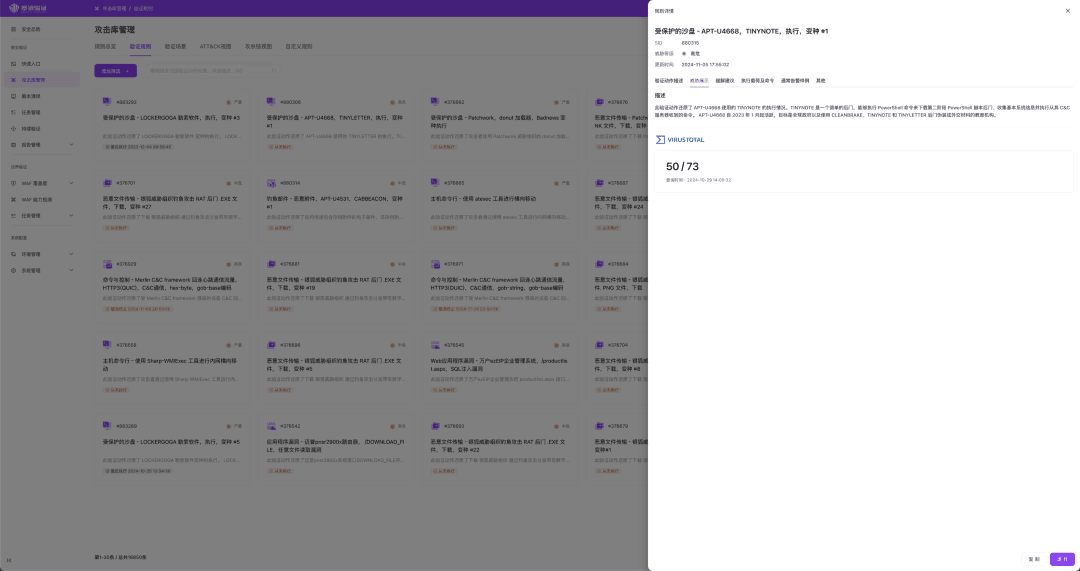
同时平台也会展示通过第三方威胁情报基于本规则使用到样本或URL的查询结果,可以让使用者直接快速了解全球更多安全厂商对其检测的判断结果,而无需再花费时间精力在多方之间讨论其真实性。
在执行验证动作的过程中,我们设置了多重机制以保障数据包的传输可靠性和顺序一致性,确保数据在传输中无错包或乱序,从而保证执行过程的准确与一致。 在结果判定方面,平台主要基于预期效果来进行判断:例如,网络类动作通过接收预期数据包内容来确认结果,终端类动作通过比对实际与预期返回信息的相符度来判断,邮件类动作则通过接收预期邮件进行验证,等等。 平台不仅展示所有攻击载荷、命令和样本内容,也会提供这些动作的预期结果,为用户带来透明的验证过程。

在一些特殊情况下,我们会应用额外的处理机制提升判断的精确度。比如,针对可能发生的响应内容小幅变动,我们使用模糊匹配以排除干扰;对于终端命令的多命令组合,我们引入综合权重判断;涉及压缩的响应内容时,通过解压和重组确保完整性。
这些精准的处理方式增强了平台在复杂业务场景下的判断能力,为用户提供真正可靠的安全防护。
▌从单一产品到全局视角:安全验证的逻辑拓展
在现代企业的网络安全架构中,单一安全产品尽管各有优势,但始终存在能力与视野的局限。因此,企业通常会部署多种安全产品,构建纵深防御。必须将这些安全产品和有效的安全运营有机结合,形成多层次的整体防御体系。然而,要实现真正有效的防护,即使通过安全验证已经将单一安全产品能力实现了最大化也还是不够的。 在此框架下,企业就越来越依赖安全运营平台,通过关联分析和上下文判断,将不同安全产品的能力与其他审计手段及自动化手段相整合以提升整体防护水平。 安全验证的核心作用一直都不仅限于单个安全产品的有效性,也不限于边界防护,而是模拟多种真实威胁场景,包括后渗透攻击,以全攻击链的方式验证多种安全产品与安全运营平台、自动化响应等平台协同防护的效果。这都依赖于具有上下文关联的覆盖全攻链的攻击场景模拟。 塞讯验证不仅关注单一产品的有效性,还为安全运营提供整合视角,确保各类安全产品协同发挥作用。

在全局视角下,完整的攻杀链验证一定不能少了包含与破坏影响阶段相关的攻击模拟。如果缺少这类攻击手法验证,就难以评估防御体系在面对破坏性攻击时的真实反应,但用户往往担心这种模拟可能对当前环境造成实际影响。 为此,我们构建了一个隔离环境,使真实的破坏性攻击(如:勒索软件)可以在其中执行而不会外溢,实现对破坏性攻击的真实样本的真实执行的模拟。 在这一环境中,我们不仅可以测试针对各类破坏性攻击的防护效果,还能观察防御体系对恶意行为的响应和恢复能力,帮助用户从全局角度全面提升网络安全防护水平。 通过这种全局视角的验证,塞讯安全度量验证平台能深入企业防护体系的各层面,使企业更好地评估整体防护能力。这一多层次验证逻辑帮助企业发现安全短板,优化防护策略,进一步提升安全水平。
▌全生命周期安全验证:成为企业安全建设的中坚力量
在未来,安全验证将成为安全建设中不可或缺的一项核心能力和工具,赋予企业持续、全面的安全保障。随着网络安全需求的不断深化,安全验证的作用将不仅仅是验证单一产品或安全运营平台的有效性,而是进一步融入到日常的安全运营流程中,成为确保企业整体防护体系稳定运行的重要基石。 首先,安全验证将深入企业的运营流程,并通过设定合理的验证频率,定期检查安全产品、操作流程、工单处理和日志记录等环节的正常工作状态,及时发现潜在的安全隐患。 其次,在策略变更管理中,安全验证将对各类安全策略的配置与执行进行自动化验证,包括访问控制、防护策略、数据泄露防护等,确保策略配置既准确又能有效执行,避免由于配置错误或隐性失效而导致的防护漏洞。 此外,安全验证将逐步对接企业内部各类平台,实现全面的自动化验证。例如,通过与漏洞扫描平台的集成,可针对特定扫描结果发起相应的防护验证,并测试账号、IP、会话等关键节点的封禁效果,以确保防护措施真正生效。 最后,强大的自定义功能必将为客户带来更大灵活性,将自身特有的安全运营所需要的必要动作进行自定义,将自己收集的针对自身特有的攻击手法进行自定义,以实现各种所需要的验证。 未来,安全验证的应用范围还将不断扩大,涵盖云环境下的账号权限和认证机制、内部行为审计、员工安全意识以及策略和防护措施的覆盖范围等。 我们相信,安全验证将成为企业安全体系的重要支柱之一。随着验证场景的不断丰富,企业将逐步形成“验证即可信”的理念,始终以审慎的态度审视防御体系的每一部分,确保每一项防护措施经得起实际威胁的考验,从而打造出真正具备韧性的安全防护体系。
▌摒弃内耗,设立行业标杆,推动安全验证的标准化
在当前的安全验证过程中,用户往往需要额外投入精力对验证结果进行复核和分析,导致了时间和资源的投入增加,反而没有带来应有的效率提升。用户的疑虑与反复核验,正是因为他们对验证结果的信任度不足,从而形成了所谓的“内耗”。 随着安全验证在网络安全中的地位愈发重要,我们看到它在未来有着广阔的应用前景:从多层次的防护到全面的策略验证,再到覆盖不同平台的自动化安全验证,这些都为企业的防护体系描绘了一幅美好的蓝图。然而,要实现这些愿景,离不开真正可靠且高质量的产品支撑。唯有扎实的产品基础,才能将这些构想变为切实的安全保障。 塞讯验证始终以严谨的态度对待每一项功能与技术,不仅关注行业前景,更致力于将每一条规则和每一个验证环节做到极致。我们不仅为企业提供先进的安全验证方案,更在每一步的实施中确保产品的实际效果,以实际行动推动行业向标准化和高质量迈进。


