安全验证与攻防实践
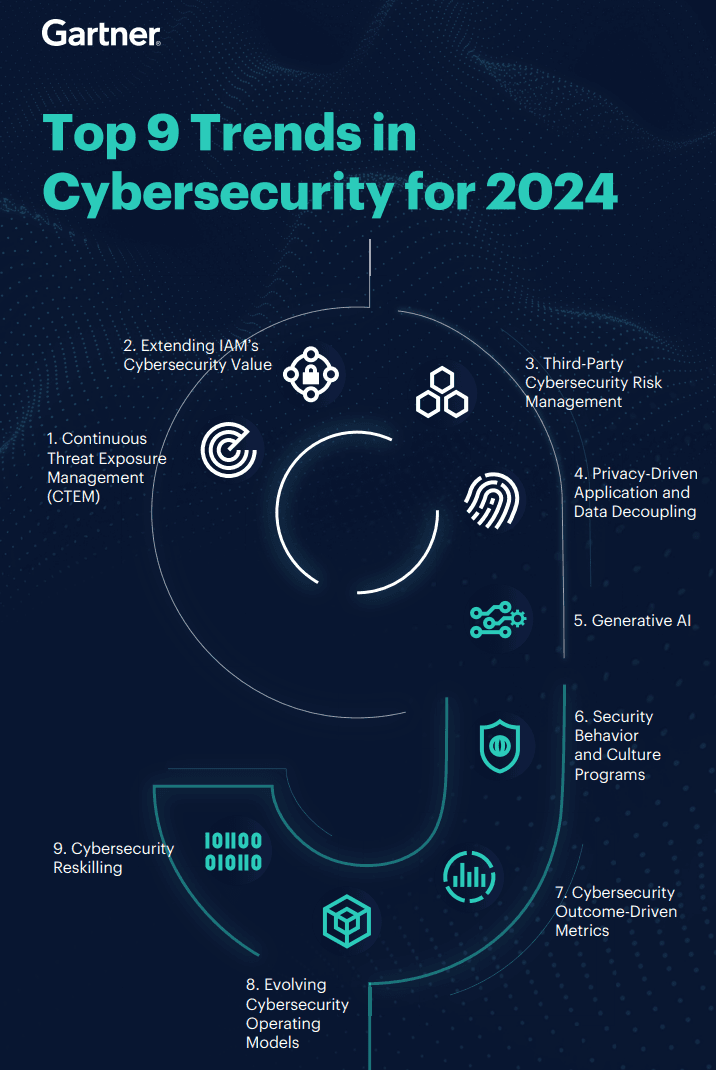
CTEM跃居榜首!Gartner公布2024网络安全9大趋势

近期,权威调研机构Gartner发布了2024年网络安全的九大趋势,其中包括了对新技术的应用、威胁情报的整合、以及验证技术的重要性。而在这些趋势中,CTEM(Continuous Threat Exposure Management)的地位由去年的第4位上升至今年的首位,其重要性引人瞩目。
▌什么是 CTEM?
CTEM(Continuous Threat Exposure Management)是一种持续性的网络安全管理方法,旨在实时评估和应对网络系统面临的各种威胁。根据Gartner最新的报告显示,自2022年以来,全球网络攻击事件每年以10%的速度增长,到2024年,这一数字预计将继续增加。这使得企业对于实时监测和应对网络威胁的需求日益迫切,从而推动了CTEM市场的快速增长。
据IDC的数据,2023年全球网络安全支出达到约1,300亿美元,其中约20%的预算用于威胁检测和响应。这一趋势预示着企业对于网络安全的投资将越来越注重于实时性和持续性的威胁管理,从而推动了CTEM市场的蓬勃发展。
Gartner对CTEM的定义和解读可以归纳为以下几个关键点:
实时性和持续性:CTEM强调了对网络系统安全的实时性和持续性的管理。企业不能仅仅依靠一次性的安全评估和管理,而需要建立起持续性的威胁监测和响应机制。
综合性和全面性:CTEM强调企业需要综合考虑自身面临的各种网络安全威胁,而不是局限于特定类型的攻击或漏洞。这要求企业建立起全面的威胁情报收集和分析机制,以及综合的安全措施和策略。
数据驱动和智能化:CTEM需要依赖数据驱动的方法和智能化的技术,以帮助企业及时识别和应对各种威胁。这包括利用人工智能、机器学习等技术来分析大量的安全数据,发现潜在的威胁并做出及时的响应。
业务风险导向:CTEM需要将安全管理与业务风险管理相结合,以确保安全措施的有效性和合规性。这意味着企业需要将安全管理纳入到整体的业务战略和风险管理框架中,以确保安全措施与业务目标的一致性和协同性。
▌CTEM 的 5 个关键步骤
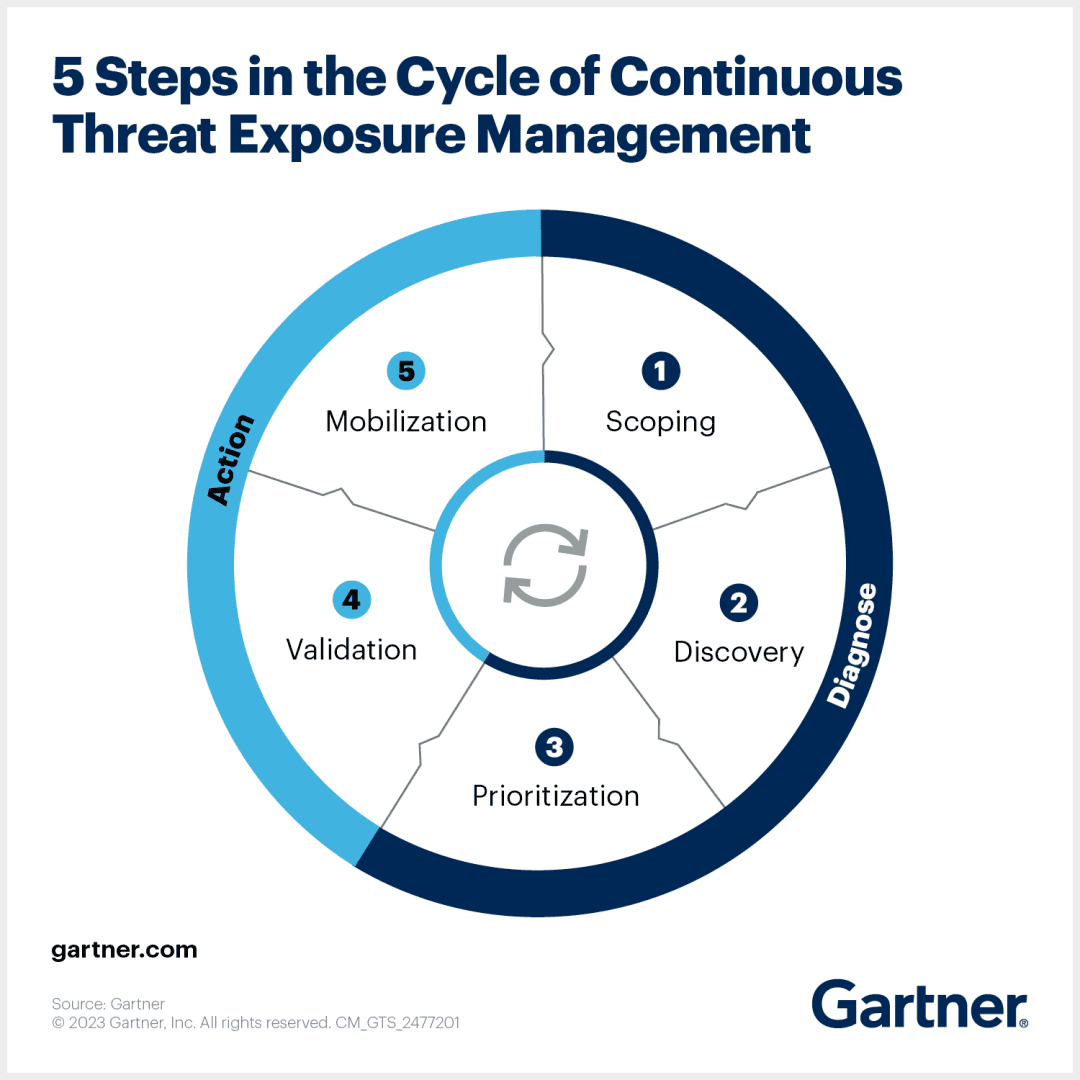
Gartner提供了CTEM的基本框架,并将其划分为五个步骤,帮助企业建立起一套持续性的威胁管理机制,实时评估和管理网络系统面临的威胁,提高网络安全性和应对能力。
Scoping (范围确定):
在这一阶段,企业需要确定CTEM的范围和目标。这包括确定要监测和评估的网络系统范围,以及明确CTEM的实施目标和期望的成果。Discovery (发现):
在发现阶段,企业需要收集各种来源的威胁情报,并对网络系统进行全面的威胁评估。这包括收集公开漏洞报告、黑客活动情报、受害者威胁情报、行业信息共享组织的情报等,并进行威胁情报分析,以识别潜在的威胁和漏洞。Prioritization (优先级确定):
在优先级确定阶段,企业需要对识别到的威胁进行优先级排序,并确定其对企业网络系统的潜在影响和风险程度。优先级的确定可以帮助企业确定优先处理的威胁,以确保资源的有效分配和风险的有效管理。Validation (验证):
在验证阶段,企业需要对已识别的威胁进行验证,以确保安全措施的有效性和及时性。这包括对漏洞修复、安全策略更新等安全措施进行有效性验证,以确保这些措施能够有效应对已知的威胁。Mobilization (动员):
在动员阶段,企业需要制定并实施相应的应对措施,以减轻或消除威胁造成的影响。这包括封锁攻击来源、修复漏洞、更新安全策略等措施,以确保网络系统的安全性和稳定性。
▌Validation(验证):具体验证什么?
Validation(验证)在CTEM中扮演着至关重要的角色。它涉及对IT环境中的安全措施进行持续评估和验证,以确保这些措施的有效性和及时性。
漏洞验证:持续性的验证可以帮助企业及时识别并验证已知漏洞的缓解情况。根据最新的研究数据显示,大多数数据泄露事件是由已知但未修复的漏洞导致的。因此,对于已知漏洞的缓解措施(打补丁或外围防护)的验证至关重要,以防止黑客利用这些漏洞进行攻击。
新威胁验证:随着网络威胁的不断演变和进化,企业需要及时验证其安全防御体系对于新型威胁的防御能力。持续性的验证可以帮助企业识别和应对新型威胁,及时调整安全策略和措施,以保障IT环境的安全性。
安全措施有效性验证:企业投入大量资源用于实施各种安全措施,如防火墙、入侵检测系统等。然而,这些安全措施的有效性需要不断验证。通过持续性的验证,企业可以评估安全措施的实际效果,并及时调整和优化这些措施,以提高网络系统的安全性和防御能力或保持在较高水平。
合规性验证:许多行业都面临着严格的合规性要求,如金融业、医疗、能源和公用事业等。持续性的验证可以帮助企业确保其网络系统符合相关的合规性标准和法规要求,从而避免可能的罚款和法律责任。
自动化验证:随着技术的进步,基于人工智能和机器学习的自动化验证技术正在不断发展。这些技术可以帮助企业实现更快速、更准确的验证,从而提高验证效率和降低成本。
▌塞讯验证:覆盖CTEM五大关键步骤
塞讯安全度量验证平台立足于“验证”,实际上覆盖了CTEM的全周期,我们的目标是帮助客户实现持续性的威胁管理,因此我们帮助客户完成从范围界定、威胁情报收集和分析、优先级排序,再到实施验证动作、根据验证结果采取缓解、修复和优化措施的全部过程。
塞讯验证为您提供一手的受害者威胁情报,赋能企业的安全防御。通过我们的平台,企业可以获取到最新的威胁情报和攻击手法,从而快速地验证安全防御的效果,及时采取针对性的改进措施,持续加强网络安全防护能力。塞讯安全实验室不断监测和分析全球各种来源的威胁情报,确保客户对黑客攻击手法(TTPs)的了解和防御始终处于行业的前沿。


