软件供应链安全
Cl0p 盯上 Windchill,研发数据也成了勒索目标

很多企业谈勒索攻击,第一反应还是服务器被加密、业务停摆、文件打不开。最近针对 PTC Windchill 和 FlexPLM 的攻击,提醒大家换个角度看:攻击者可能根本不急着把系统锁死,他们更在意系统里存了什么。
Windchill 和 FlexPLM 属于产品生命周期管理平台,研发、工程、制造、质量和供应链团队都会在里面留下资料。产品结构、设计图纸、配置文件、供应商协作信息,往往从产品立项一直跟到生产交付。
7 月 24 日,BleepingComputer 报道称,Cl0p 勒索组织正在瞄准暴露在公网的 Windchill 和 FlexPLM 实例。攻击者利用 CVE-2026-12569 执行代码,并部署 JSP WebShell,进一步窃取受影响企业的产品数据。
事件档案
攻击目标:对外暴露的 PTC Windchill 和 FlexPLM 实例。
利用漏洞:CVE-2026-12569,PTC 已发布修复和处置建议。
攻击动作:未授权远程代码执行、部署 JSP WebShell,并尝试读取和外传产品数据。
事件特点:攻击重点从“把系统弄瘫”转向“先拿走高价值资料,再进行勒索”。
01
为什么是 Windchill
Windchill 这类系统不一定每天都被员工打开,但它很可能掌握着企业最核心的一批资料。研发部门在里面维护产品结构,工程团队上传图纸和工艺文件,供应商协作也会留下接口和共享记录。
普通文件服务器被打,企业担心的是文件丢失;研发平台被打,担心的还包括产品设计、制造流程和供应商关系一起暴露。对于汽车、航空航天、装备制造、医疗器械等行业来说,这些资料一旦流出去,影响可能持续很久。
攻击者盯上这类平台,并不需要先了解企业所有业务。一个暴露在公网的入口、一台没有及时修复的服务器,再加上平台本身的高价值数据,就足够成为一条值得投入的攻击路径。
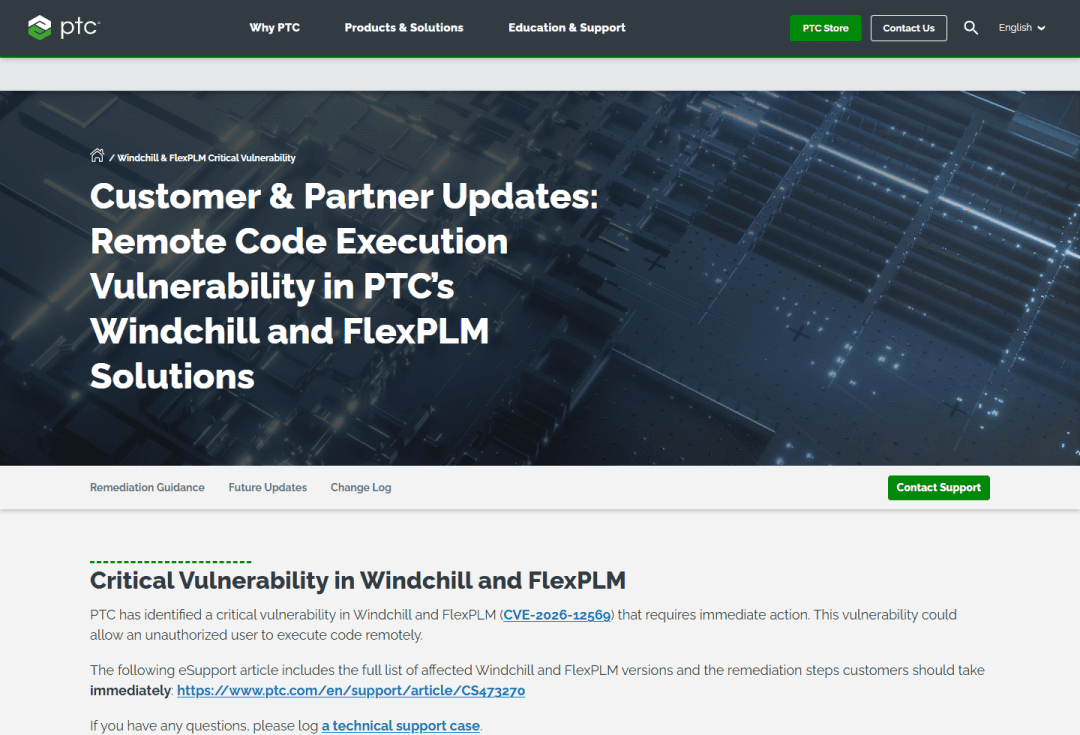
图|PTC关于Windchill和FlexPLM的安全公告 图源:PTC
这类攻击通常会沿着这条路推进
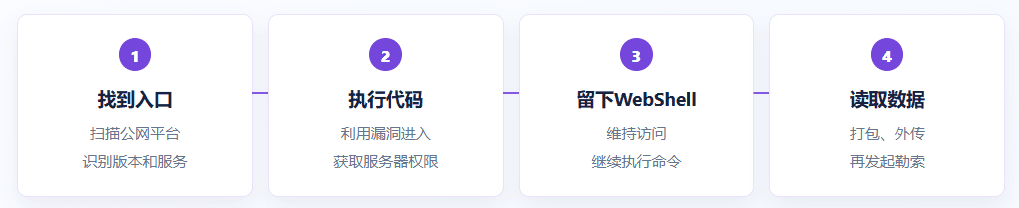
系统还能打开,不代表没有被拿走数据。数据窃取型攻击往往会尽量把动静压低。
02
企业最容易漏掉的,是攻击发生后的痕迹
漏洞通报出来后,安全团队通常会先确认版本、推动补丁、协调业务窗口。这些动作都不能少。但如果平台已经被攻击者访问过,单纯升级版本,并不能说明之前的风险已经消失。
排查时,不能只盯着版本号。漏洞相关请求、异常 JSP 文件、WebShell 执行命令、可疑账号登录,以及产品资料的批量读取和打包行为,都需要放到同一条时间线上核对。
这些线索通常分散在 Web 访问日志、主机文件、进程记录、数据库审计和出口流量中。单独看某一处,可能只是普通运维操作;串起来之后,才有机会判断攻击者到底走到了哪一步。
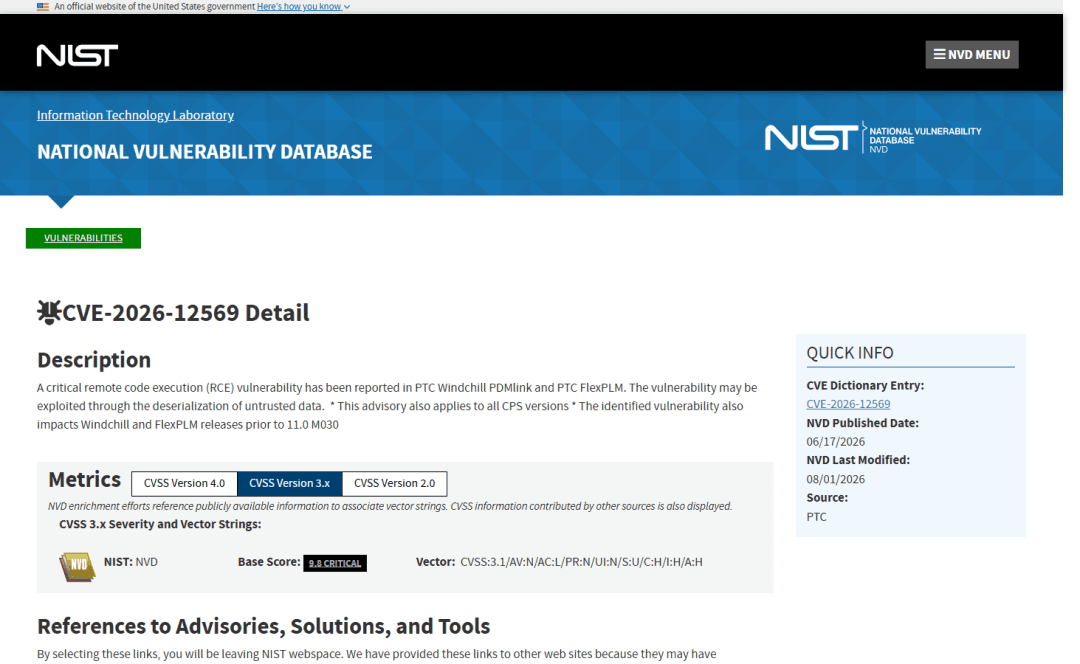
图|CVE-2026-12569漏洞记录 图源:NVD
研发平台往往还连接着身份系统、文件存储、供应商账号和其他内部服务。Windchill 或 FlexPLM 出现异常后,排查范围也不能只停留在平台本身,相关账号、接口和数据流向都需要一起核对。
03
补丁之外,还要处理攻击者留下的东西
PTC 在 6 月已经发布修复,并提醒客户关注相关入侵迹象。安全机构建议,怀疑受影响的企业先隔离服务器、收集取证材料,再轮换暴露的凭据,确认环境干净后恢复服务。
这套顺序看起来不复杂,现场执行时却很容易被业务恢复节奏打乱。系统一重启,部分临时文件和进程信息可能消失;只改配置、不留证据,后面再想判断攻击者做过什么,就只能靠猜。
更麻烦的是,研发平台往往不是孤立系统。它可能连接身份系统、文件存储、供应商账号和其他内部服务。一个入口被攻破后,真正需要盘点的范围,可能已经超出了 Windchill 本身。
04
查完漏洞,还得查数据有没有出门
看入口公网暴露的 Windchill 和 FlexPLM 实例是否找全,测试节点、备用节点是否也在范围内。 看主机是否出现异常 JSP 文件、陌生进程、计划任务和不常见的外联。 看账号管理员账号、服务账号和供应商账号是否在异常时间登录或调用接口。 看数据是否出现批量查询、异常下载、压缩打包和向外部地址传输的行为。
如果这些记录平时没有统一留存,临时排查时就会变成一场拼图:问运维、查日志、翻备份、找供应商,再把不同系统里的时间戳对到一起。最后能不能还原现场,很大程度上取决于平时有没有把检测和响应跑过。

图|Cl0p 针对受影响组织发送的勒索邮件 图源:Ransom-ISAC / BleepingComputer
05
修复完成,不代表这次应急已经结束
Windchill 漏洞的处置结果,不能只看补丁是否安装完成。受影响资产是否确认,攻击迹象是否排查,WebShell 和异常账号是否清理,相关凭据是否轮换,研发数据访问记录是否完整,这些环节都需要逐项核对。修复后的检测与响应能力,也应重新验证。
针对这类事件,可以围绕漏洞利用、异常文件、数据读取和外联行为设计一次复测,检查边界设备、主机检测和安全运营平台能否分别发现相关信号,并确认处置动作是否落实到具体责任人。
图|PTC安全公告更新记录 图源:PTC
研发平台里的资料,不像普通办公文件那样容易判断价值。真正发生数据窃取后,企业往往要面对的不只是一次技术事件,还有产品进度、供应商关系和市场竞争上的连锁影响。
补丁要打,日志要留,数据访问也要验证。只有把这几件事放在同一条链路里,企业才更有机会在下一次攻击发生时,有机会早点发现问题,也早点知道损失到底停在哪里。要知道对手可能是 AI,7*24地尝试,发现漏洞后小时级的利用、数据泄漏、加密勒索,如果你不能以快治快,只有被动挨打。


