威胁情报与安全事件
宝马遭遇数据泄漏,勒索软件来了,您的企业准备好了吗?

最近,全球目光聚焦宝马汽车集团遭遇 Everest 勒索软件的事件。这个臭名昭著的团伙不仅声称窃取了海量关键内部文件,更在网上公然倒计时,威胁曝光这些敏感数据,给宝马带来了巨大的压力。
Everest 的勒索手法很典型,不仅加密数据,还要窃取数据,然后利用公开曝光来进一步施压,把企业逼到墙角,进退两难。他们在数据泄露网站上高调展示宝马信息,配上倒计时,无非是想逼企业尽快就范。
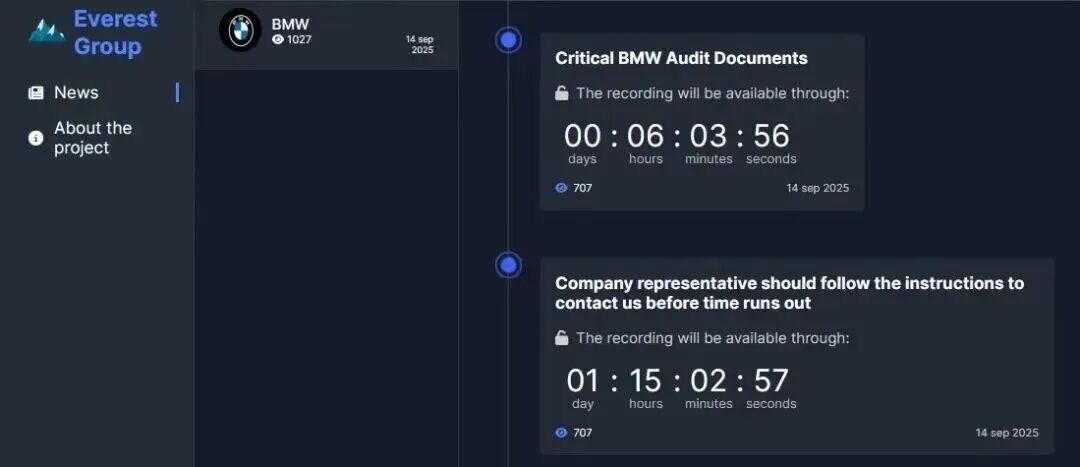
尽管失窃文件的真实性和具体范围仍在核实中,但 60 万行数据的体量,足以让任何企业心头一紧。它可能牵涉到财务、审计、工程等方方面面的核心机密,对企业的运营和声誉无疑是沉重打击。这起事件再次提醒我们,在网络威胁面前,没有哪家企业可以高枕无忧。 Everest,我们并不陌生 Everest 勒索软件团伙之所以让人头疼,就在于他们的攻击手法非常老练,而且目标广泛,不分行业。他们不仅仅是加密数据要赎金,更喜欢双重勒索——先悄悄把你的敏感资料偷走一份,然后才加密。如果你不给钱,他们就把这些资料公之于众,让你面临更大的危机。这种策略,让企业防不胜防,压力巨大。 但对于塞讯验证来说,Everest的这些招数,其实并不陌生。早在去年,我们的攻击库就已经把 Everest 勒索软件的各种攻击路径、行为模式和他们爱用的各种样本及变种都摸透了,并且收录了。 Everest 的攻击手法、可能从哪里突破、怎么悄悄把数据偷走,我们都有详细的了解,并且能模拟出来。当 Everest 的威胁开始冒头时,我们其实已经有所准备,能将这些攻击技术转化成企业可以用来提前检测和防御的场景。
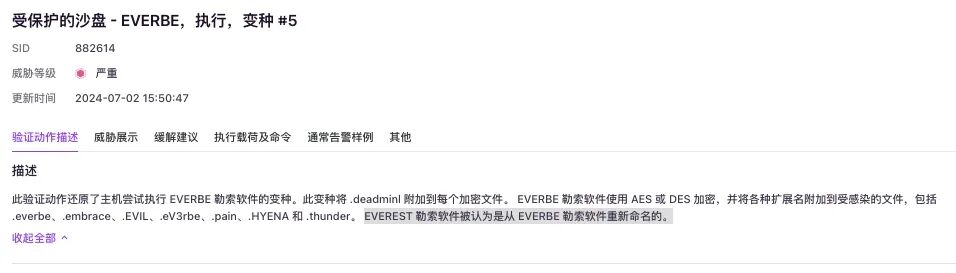
如果提前验证,结果会怎样? 设想一下,如果一家企业在还没遭遇类似 Everest 勒索事件之前,就和塞讯验证一起,定期给自己的网络安全体系做个全面的验证呢?情况很可能会大不一样。 塞讯验证的做法,不是停留在纸上谈兵。我们会利用积累的 220+ 勒索团伙攻击库,在企业允许的范围内,真实地模拟 Everest 可能用到的各种入侵手段和数据窃取、加密方式。
摸底: 模拟 Everest 可能利用的漏洞,看看您的系统能不能顶住这些攻击。
检测: 模拟勒索软件在企业内网扩散,看您的防御体系能不能及时发现并阻止它。
演练: 模拟 Everes t窃取敏感文件的过程,检验您防数据泄露的措施是否到位。
测试: 尝试绕过您现有的安全防护,比如防火墙、杀毒软件、EDR、HIDS等,看它们是不是真的牢不可破。
通过这样一番实战演练,企业就能提前发现自己网络中可能存在的薄弱环节,比如一些没来得及打的补丁、配置不当的服务,或者某些关键区域监控的不足,或者签名库、策略规则未更新到最新等。一旦这些隐患被找出来,塞讯验证会给出详细的修复建议,并告诉您哪些最紧急、最需要优先处理。 如果我们把这些建议都落实了,那么当 Everest 真的发起攻击时,它很可能会发现它想走的入侵路线,已经被堵死了,它想在内网溜达,结果刚一动就被逮住了,即便侥幸进去了,它想偷的数据,也被严防死守,根本拿不走;想加密数据,根本执行不了。 最终的结果,可能就不是几十万行敏感数据被偷走、被勒索,而是一次失败的攻击,一次企业成功守住自己防线的胜利。这说明,主动进行安全验证,能帮企业在危险真正来临前,把那些可能造成巨大损失的窟窿都提前堵上。
为什么说安全验证是企业的定心丸? 宝马这次的事件,其实告诉我们一个道理:安全验证,不只是为了满足一些规章制度的要求,它更是企业在面对复杂多变的威胁时,真正能给自己吃下的一颗定心丸。
变被动为主动: 传统的安全措施很多时候是等攻击发生了才去补救,而安全验证是主动出击。它就像提前做了一场压力测试,主动找出潜在风险,让企业能在危险变成损失之前就去解决。
真刀真枪见效果: 光有安全策略和理论分析是不够的,只有真正模拟攻击,才能知道你的防御到底管不管用。安全验证站在攻击者的角度,提供真实的对抗反馈,帮企业发现哪些地方看着安全其实有问题的地方。
越测越强: 每次验证都是一次深入的体检,不仅能发现问题,更重要的是指明了改进的方向。通过不断地验证和改进螺旋式循环,企业的安全防护能力才能持续提升,变得越来越坚固且持续保持在较高水平。
省钱省心: 一旦遭受攻击,损失可不是一点半点:赎金、法律罚款、业务停摆、品牌受损、客户流失……这些都是巨大的代价。提前做好验证和加固,能大大降低这些风险,最终其实是为企业省下大笔钱和无数烦心事。
网络安全这事儿,可不是做一次就万事大吉的。勒索软件的攻击手法,比如 Everest 用的这些招数,每天都在变着花样升级。新的漏洞不断被发现,新的变种也不断被制作出来,新的攻击方式层出不穷。所以,网络安全验证也必须是一个持续不断、动态调整的过程,而不是一次性的任务。 为什么要持之以恒呢? 因为攻击者总在寻找新的突破口。我们会持续追踪最新的威胁情报,不断更新我们的攻击库,确保我们的验证场景总是能跟上威胁的脚步。 而且企业内部也在变,您的IT系统、业务应用、甚至人员结构都在不断更新。新的系统上线、旧的系统退役、配置的调整,都可能带来新的安全风险。持续验证能及时发现这些变化带来的新漏洞。 不仅如此,安全防护会疲惫,即使是最好的安全产品,也可能因为配置不当、更新不及时或者管理上的疏忽而失效。持续验证就像定期给安全系统做保养,确保它始终在最佳状态。 塞讯验证的目标,就是提供一套贯穿始终的安全验证服务,帮助企业在一个不断变化的威胁环境中,始终保持其防御体系的有效性和领先性。
宝马遭遇 Everest 勒索的事件,再次印证了一个事实,网络安全风险无处不在,而且一旦发生,代价是巨大的。如果等到攻击发生了才去补救,往往就晚了。 塞讯验证凭借不断更新的攻击库、对最新威胁的敏锐洞察,以及贴近实战的验证能力,为企业提供了一种主动、高效且能持续起作用的安全防御策略。我们不仅仅是找出问题,更重要的是提供切实可行的解决方案,帮助企业在复杂多变的网络战场上,牢牢掌握主动权。 在这个充满挑战的数字时代,选择塞讯验证,就是为您的企业选择一份安心,选择一个可靠的守门员,共同筑起坚固的数字防线,让勒索软件的威胁在企业大门之外止步。


