安全验证与攻防实践
BAS/安全验证/AEV/CTEM,傻傻分不清楚?一文带你搞懂所有安全验证概念

引言:当安全防御从「被动响应」走向「主动验证」
一家大型银行的网络安全团队曾陷入这样的困境:每天处理上千条漏洞告警,但面对真正的勒索攻击时,防火墙、EDR 却集体“哑火”。事后复盘发现,90%的安全预算被用于修补已知漏洞,但防御体系的实际有效性从未被验证。
这正是传统安全模式的致命缺陷——我们像修补匠一样疲于奔命,却从未真正测试过“盾牌”能否挡住“利箭”。而 BAS、安全验证、AEV、CTEM 等技术的兴起,标志着网络安全从“被动救火”迈向“主动验证”的新纪元。安全防护的核心逻辑,正在从“假设自己安全”转变为“证明自己安全”。
一、概念全景图:拆解 4 大核心技术的本质
1. BAS(入侵与攻击模拟)→ 安全体系的“消防演习”
定义:BAS(Breach and Attack Simulation)如同一位不知疲倦的“红队”,通过自动化模拟 APT 攻击、勒索软件投递、横向移动等真实攻击链,持续验证防火墙、IDS、EDR 等安全设备的检测与阻断能力。
核心价值:
发现“沉默的漏洞”:例如某金融机构通过 BAS 模拟 SWIFT 攻击时,发现防火墙策略配置错误,导致攻击流量被误判为正常流量。
量化防御有效性:生成“防御覆盖率”“平均响应时间”等指标,将安全能力转化为可衡量的数据。
行业痛点解决:传统漏洞扫描只能发现“已知的已知风险”,而 BAS 能暴露“存在的未知风险”——比如安全设备规则配置错误、日志监控盲区等。
2. 安全验证(Security Validation)→ 防御体系的“全身体检”
定义:安全验证是更广泛的风险验证体系,不仅包含 BAS 的攻击模拟,还涵盖安全策略合规性验证、安全控制有效性验证(如云安全组策略、零信任访问控制)等,覆盖整体的安全防御体系(产品、平台、流程、人员、制度等)。
典型场景:
验证 EDR 能否检测新型无文件攻击;
测试云存储桶的 ACL(访问控制列表)是否因配置错误导致数据暴露;
检查零信任策略下,异常设备访问是否被及时拦截。
与 BAS 的关系:BAS 是安全验证的“子集”——如果说 BAS 是测试“盾牌”能否挡住“矛”,安全验证还要检查“盾牌”的材质、锻造工艺、维护流程是否达标。
3. AEV(对抗性暴露验证)→ 攻击者视角的“弱点透视”
创新点:AEV(Adversarial Exposure Validation)通过对抗性手段(如生成混淆恶意代码、绕过 WAF 的 SQL 注入语句),主动暴露防御体系在高级威胁下的脆弱点。在 AI 技术加持下,AEV 可动态生成更复杂的攻击载荷,自动编排并模拟 APT 组织的战术演进。
与传统渗透测试的区别:
动态对抗:传统渗透测试依赖固定剧本,而 AEV 可基于防御反馈实时调整攻击策略(如结合 AI 模拟攻击者思维);
持续演进:例如某零售企业部署 AEV 后,通过自动化生成数百种变种钓鱼邮件,迫使邮件网关的检测模型持续迭代。
4. CTEM(持续威胁暴露管理)→ 风险治理的“智能仪表盘”
Gartner 定义:CTEM(Continuous Threat Exposure Management)是通过持续识别→评估→处置→监控的闭环,将暴露面管理从“项目制”升级为“常态化”。
技术联动:
BAS 提供攻击面验证数据(如“暴露的 API 接口是否可被利用”);
AEV 输出对抗性测试结果(如“AI 生成的钓鱼邮件突破率”);
安全验证整合多维数据,输出风险优先级建议。
企业价值:某汽车制造商通过 CTEM 平台发现,其 95%的漏洞集中在非核心系统,但 3%的高危暴露面(如车联网 API)却贡献了 78%的潜在攻击风险,由此优化了资源分配。
二、概念关系:不是替代,而是协同进化
协同逻辑:
BAS:回答“现有防御能否挡住已知攻击模式”;
AEV:解决“面对新型未知攻击时,防御体系的薄弱点在哪里”;
安全验证:提供端到端的验证方法论与执行框架;
CTEM:将所有数据转化为可行动的优先级清单,驱动风险管理闭环。
三、安全验证的 AI 革命:从“人工验证”到“智能对抗”
技术拐点的三大突破
攻击模拟智能化
○ 传统 BAS 工具依赖预置攻击剧本,而 AI 可自动生成混淆代码(如将恶意 PowerShell 脚本嵌入 Excel 宏)、动态绕过检测规则。
○ 与 AEV 的协同:AI 生成的对抗性载荷可直接输入 AEV 引擎,验证防御体系对未知威胁的响应能力。
验证效率革命
○ 智能日志分析:AI 自动解析安全设备日志,将机器语言转化为可读的攻击意图分析。例如,某企业通过 AI Copilot 在 3 分钟内定位到 EDR 漏报的横向移动行为,而人工分析平均耗时 2 小时。
○ 动态攻击派生:基于现有攻击模式,AI 自动生成变种攻击样本(如更换 C2 域名、修改载荷签名),模拟 APT 组织攻击手法迭代。
风险处置闭环化
○ 从验证到修复的秒级响应:AI 不仅发现漏洞,还会生成本地化防护规则。例如可以利用该功能,将勒索软件防御策略部署时间从几天缩短至 15 分钟。
塞讯安全验证平台:AI 赋能安全验证全流程
智能内部攻击分析——让机器读懂攻击
事前规则解释:在验证开始前,用户可以通过 AI 助手 Cyri 理解攻击库中的规则细节。例如,安全人员对某一规则相关的执行载荷有疑问时,Cyri 会详细解释该命令的作用和潜在风险。
事中日志分析:在验证过程中,AI 自动分析安全产品日志,将复杂的机器语言转化为简洁易懂的解释。例如,通过分析异常流量日志,AI 能够识别可能的攻击路径,并提供清晰的攻击意图解析,帮助安全人员快速理解潜在威胁。
事后智能解析:验证结束后,AI 自动对执行结果进行细致解读。例如,当系统发现某种复杂的绕过技术攻击时,AI 会生成详细的分析报告,深入解析攻击行为可能带来的风险,并提出切实可行的防护建议。
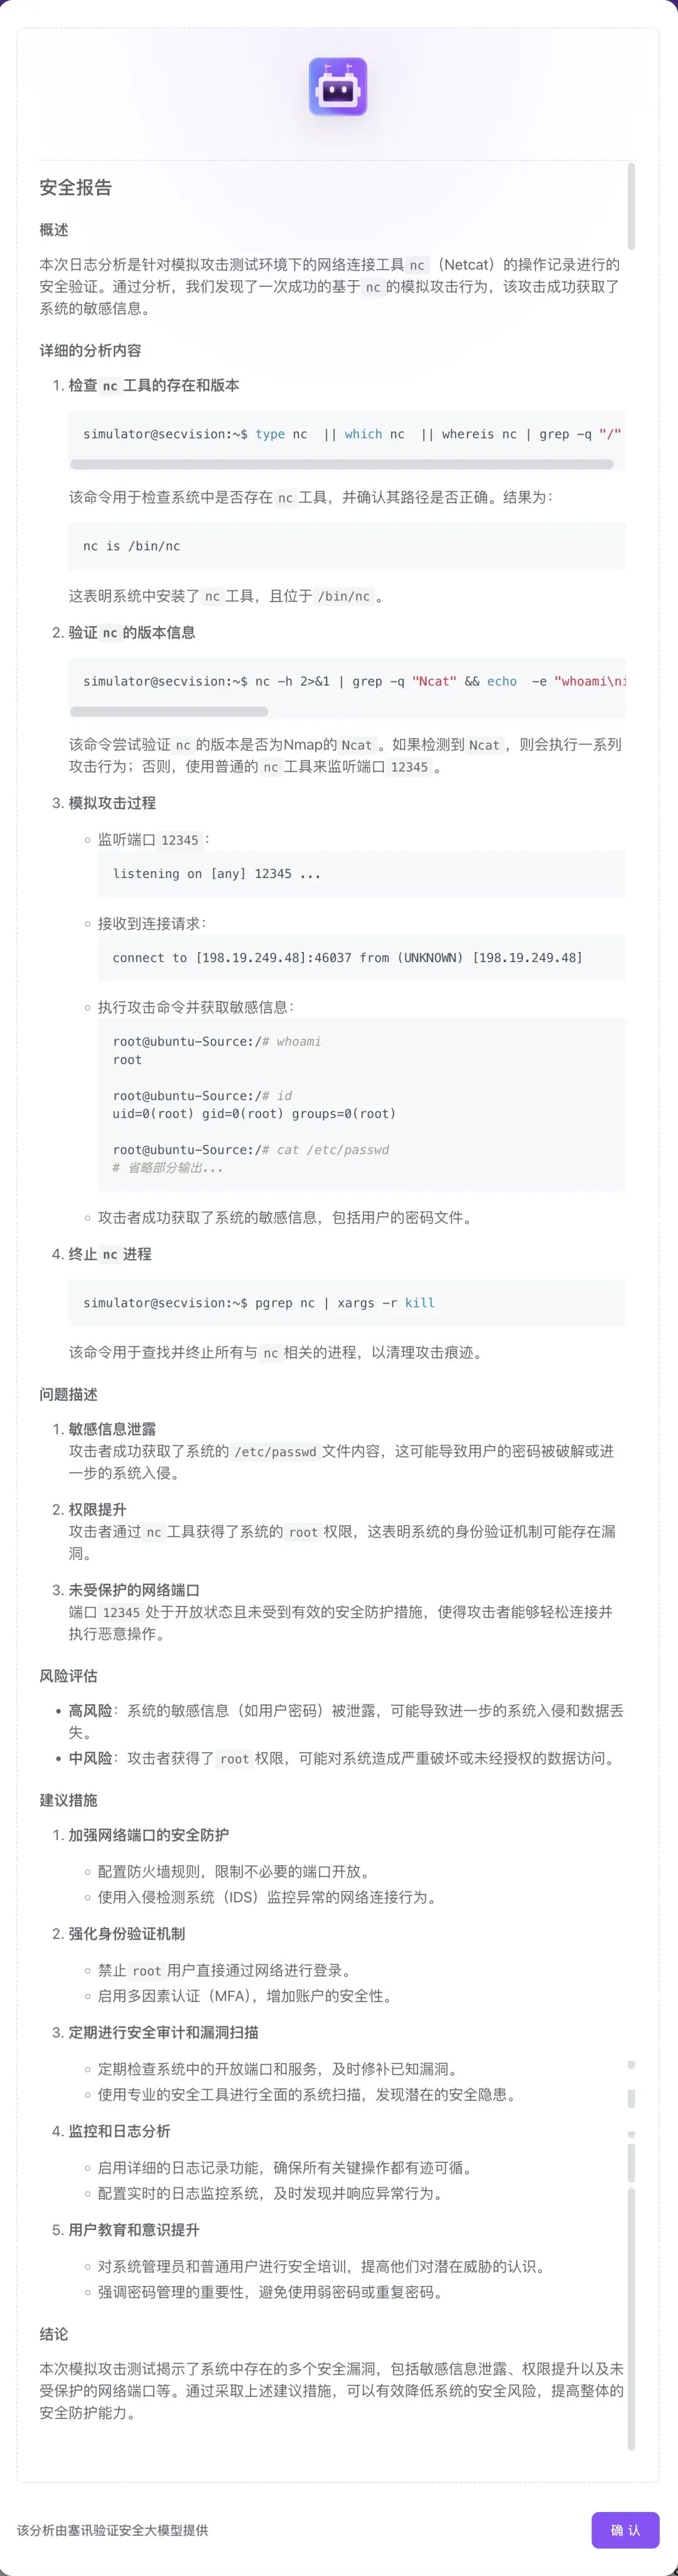
交互式聊天窗口——让安全验证更简单
即时规则解答:用户可通过聊天窗口输入问题,Cyri 实时提供解答。例如,用户询问“如何检测无文件攻击”,AI 会基于 MITRE ATT&CK 框架输出验证规则(如 Sysmon 事件 ID 8 监控远程线程注入)。
报告自动生成:验证完成后,AI 一键生成专业、直观的验证报告,支持详细数据和可视化分析,帮助安全团队快速定位问题。
平台操作指导:对于不熟悉平台的使用者,Cyri 提供操作指导,帮助用户快速上手,降低学习成本。
黑客防范与情报更新——打造全面的安全防线
情报收集与动态更新:平台与客户本地化情报库联动实时更新 IOC(Indicator of Compromise)情报,自动纳入攻击库,供企业基于私有情报库进行安全有效性验证。
动态攻击派生:AI 能够根据现有攻击模式生成新的动态攻击行为,模拟更复杂的攻击场景。例如,自动更换攻击样本、采用多重绕过技术等,帮助企业验证动态防御能力。
验证即防御——构建「自我进化」的安全体系
当攻击者用 AI 批量生成钓鱼邮件、自动化挖掘零日漏洞时,防守方必须用更智能的验证工具跑赢黑客速度。塞讯智能安全验证平台通过 AI 赋能,帮助企业:
✅ 提升验证效率:从攻击模拟到修复建议的全程自动化
✅ 降低运营成本:减少人工分析时间,快速定位关键风险
✅ 动态防御演进:基于威胁情报实时更新验证场景库
这不仅是技术升级,更是安全运营的范式革命——让每一次验证都成为防御体系进化的燃料。


