AI安全与智能运营
AI 让钓鱼内容以假乱真,人为因素占62%还在上升 | Verizon DBIR 2026解读 ②

上一篇我们聊了漏洞利用登顶的问题——攻击者用 AI 压缩了武器化窗口,防守方跟不上节奏。但 DBIR 还记录了另一个同样值得关注的现象:AI 正在重写社会工程攻击的质量门槛,而防守方的应对思路还停留在上一个时代。
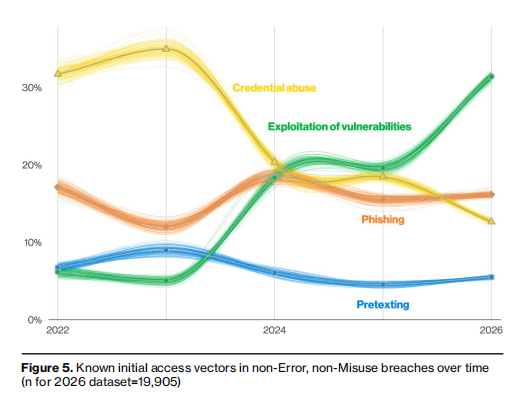
2026 年第 19 版 DBIR 分析了全球 22,000 起确认泄露事件,人为因素出现在 62%的泄露事件中,较上年略有上升。Social Engineering 是第三大泄露模式,占全部泄露的 16%。数字本身变化不大,但攻击的内容质量,已经今非昔比。
人工识别钓鱼内容的老方法正在失效
过去,安全培训有一套行之有效的教学逻辑:教员工识别可疑信号——发件人地址拼写异常、邮件正文语法错误、链接域名和品牌名略有出入。这些信号之所以有效,是因为钓鱼邮件的生产成本高,生成成本高,攻击者全是人工来完成这些吸引人的内容的生产。
AI 改变了这个前提。
生成一封语法完美、语气自然、结合收件人姓名和公司背景的定制钓鱼邮件,现在只需要几秒钟。过去靠错别字和生硬措辞识别钓鱼内容的逻辑,在 AI 生成的内容面前基本失效。
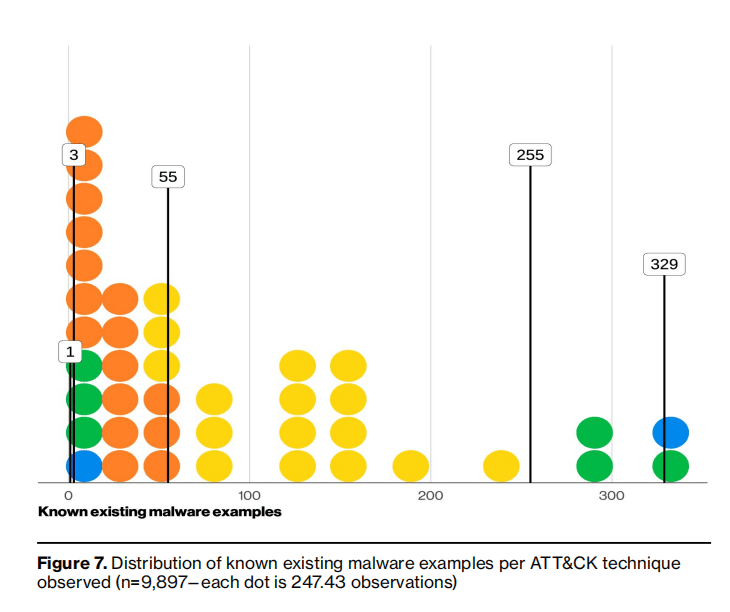
DBIR 在今年的报告中明确指出,威胁行为者使用 AI 辅助攻击的中位技术数已达 15 种,覆盖从选择攻击目标、撰写诱饵内容,到生成恶意工具的完整链路。社会工程,是 AI 介入最自然、门槛最低的那个环节。

质量提升之外,AI 还解决了钓鱼攻击的另一个传统限制:规模与精准之间的权衡。
过去的钓鱼攻击要么广撒网,内容通用但成功率低;要么精准定制,效果好但耗时耗力。AI 把两者结合了,批量生成高度个性化的攻击内容,成本随着模型能力提升与Token成本下降而越来越低。
攻击的载体也在扩展。DBIR 的 Year in Review 记录了一个 2025 年 7 月的案例:一个名为 Datzbro 的 Android 木马,开始利用 AI 生成的 Facebook 活动页面,向老年用户推送看似真实的活动邀请,诱导其点击,完成设备接管。这类攻击的目标是防范意识相对薄弱的普通用户,攻击者用 AI 批量生成可信内容,在社交媒体上大规模投放,成本极低,覆盖极广。
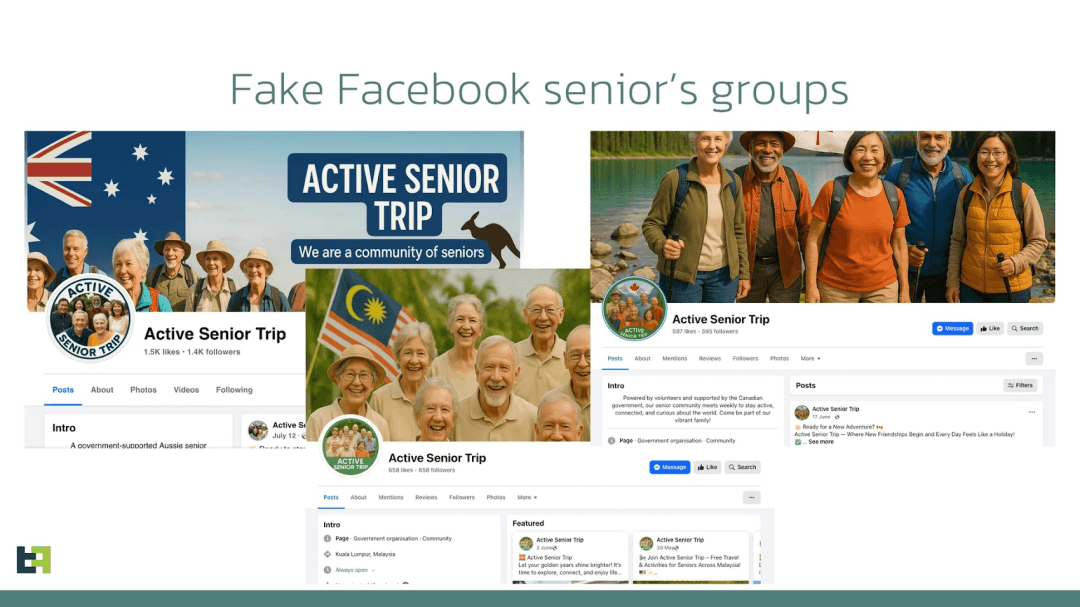
图片来源:The Hacker News
在企业侧,这个逻辑同样在演进。AI 可以抓取目标员工的 LinkedIn 信息、公司新闻、最近的业务动态,生成一封看起来来自真实同事或合作伙伴的邮件,内容契合当前业务场景,语气和措辞完全符合企业文化。这类钓鱼内容,传统邮件网关很难拦截,员工也很难仅凭直觉识别。
演练的场景,决定了培训的有效边界
面对 AI 生成的钓鱼内容,安全意识培训并不是没有价值,而是需要重新定义有效性的标准。
传统培训的有效期,取决于攻击者的内容变化速度。当钓鱼邮件几年如一日地靠错别字和仿冒链接骗人时,一年一次的培训更新还勉强够用。但当攻击者用 AI 每天生成新的诱饵内容、针对不同行业和岗位定制不同话术时,一年前的演练样本已经不能代表当前的真实威胁。
这里的核心问题不是要不要演练,而是演练的内容是否还和真实攻击对齐。
塞讯钓鱼邮件演练平台在这个问题上的应对思路有两层。
第一层是演练内容的持续更新——平台模板库基于真实威胁情报迭代,覆盖最新攻击活动中使用过的钓鱼邮件内容和诱饵类型,确保员工在演练中面对的,是当前攻击者真正在用的内容,而不是已经过时的样本。
第二层是引入 AI 生成钓鱼邮件能力——平台可以根据员工的岗位、部门、业务场景,自动生成高度个性化的钓鱼演练内容,模拟攻击者用 AI 定制的相关性极强的社工内容,让员工在受控环境里提前经历这种新型内容的钓鱼。员工一旦中招,系统自动触发针对性的培训内容;管理层可以实时看到各部门、各岗位的薄弱环节。
安全意识培训的核心逻辑是:让员工在真实攻击来临之前,先在受控环境里经历一次。经历过,才有记忆;有记忆,才有反应。
攻击者用 AI 生成诱饵,防守方也用 AI 生成演练——以攻击者的方式训练防御者,这是当前最接近真实对抗的培训逻辑。
参考来源
– Verizon 2026 Data Breach Investigations Report,2026 年 5 月 19 日发布
– The Hacker News,New Android Trojan “Datzbro” Tricking Elderly with AI-Generated Facebook Travel Events,2025 年 9 月 30 日发布
Verizon《2026 年数据泄露调查报告》已于 5 月 19 日正式发布,文末点击阅读原文可下载完整 PDF。


