AI安全与智能运营
AI Agent 开始自动化攻击,防线真的准备好了吗?

业务团队为了赶进度,先搭起了大模型助手和 Agent 流程;等安全团队注意到时,这些组件已经悄悄连上了 API、权限凭据和内部数据库。
这种“先上车、后补票”的影子 AI 应用,正在成为企业最脆弱的侧翼。
这两天引发行业讨论的 AI Agent 勒索案例,刺人的痛点就在这里:攻击者没有使用任何玄学打法,他们只是盯上了企业里那些先跑起来、后面没人认真收口的“影子 AI 应用”。
这种“AI 自动化渗透”到底有多猖獗?看看最近海外披露的一起真实袭击就知道了。
攻击者在拿到内网访问权限后,直接接入了一个开源 AI Agent,并开启了无需人工确认的“全自动模式”(YOLO Mode)。接下来从系统枚举、敏感文件搜索,到网络侦察和提权尝试,整个复杂的渗透流程全部交给 AI 自主试错、链式推进,黑客甚至不需要在终端前逐条敲击指令。
这不是实验室里的概念演示——这场攻击的目标,直指泰国财政部。
而导致此类自动化工具能顺畅入侵的突破口,恰恰就是企业内部那些被忽视的临时 AI 服务。这些打着 demo、test、internal 标签的临时应用,起初往往只是为了开发图个方便。然而,随着它们向内悄悄对接了 API 接口、权限凭据以及内部数据库,一条跨越连接层、直通真实业务系统的隐蔽通道就已经在暗中成型。
一路绿灯的临时 AI 应用服务,最终演变成了暴露在外的真实风险面。
Part 01
什么是全自动攻击的“YOLO 模式”
7 月 23 日,安全研究团队披露了一场针对泰国财政部的网络间谍活动。
研究人员在攻击者控制的服务器上发现了数百个公开文件,里面包括攻击脚本、WebShell、被盗凭据、身份认证 Cookie、AI Agent 运行日志,以及针对财政部内部系统编写的脚本。部分文件显示,攻击者已经接触到财政部内的多个系统。
事件档案公开研究信息
目标-泰国财政部相关系统
AI 工具-开源 AI Agent Hermes
运行方式-开启 YOLO 模式,跳过危险命令的人工批准提示
参与阶段-系统枚举、文件搜索、网络侦察和提权机会排查等后渗透活动
事实边界-初始入口仍不清楚,泰国财政部尚未公开确认完整入侵情况
参与攻击的 AI 工具名为 Hermes,是一款开源 Agent。攻击者启用了它的“YOLO 模式”。
这个名字听着有点随意,实际权限一点也不随意。根据 Hermes 项目的安全文档,正常模式下,涉及危险操作的命令需要人工批准;打开 YOLO 模式后,这些批准提示会被跳过,Agent 可以连续执行生成的命令。
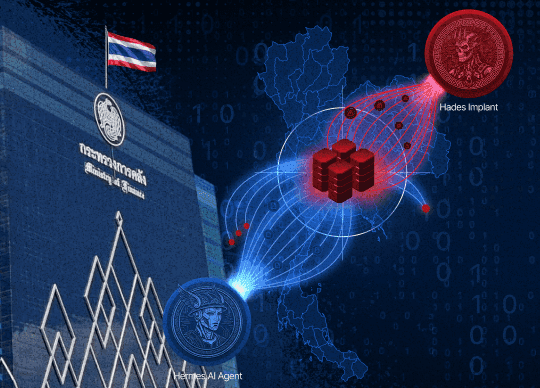
研究人员恢复的日志显示,Hermes 在攻击过程中承担了系统信息搜集、内部文件搜索、网络侦察和提权机会排查等工作。攻击者还准备了一款名为 Hades 的后门,用来维持访问、执行远程命令和传输文件。

相关报道配图,来源:The Record
事实边界
目前尚不清楚攻击者最初如何进入网络。更准确的说法是:攻击者先获得了部分系统访问,随后用 AI Agent 推进后渗透活动。
Part 02

不怕失败的数字打手:试错成本被清零
内网侦察并不神秘。
看系统版本、翻目录、找配置文件、枚举服务、整理主机关系,再根据结果决定下一步。传统攻击里,这些工作大多由人一条条执行。遇到失败,再换参数、换脚本或者换一条路。
AI Agent 很适合接手这种活。它能读懂上一条命令的返回结果,继续选择工具、调整动作,并把不同系统上的信息串起来。攻击者仍然决定目标和方向,Agent 负责把大量琐碎操作跑下去。
Agent 接手后的任务节奏
读取现场:识别系统、目录、服务和当前权限。
选择下一步:根据返回结果调整工具、参数或目标。
失败后继续尝试:分析报错,再换一条路径执行。
整理攻击结果:把分散信息交回攻击者,继续推进任务。
传统攻击中,黑客一旦离开键盘,渗透就会中断。但 Agent 改变了这一点——只要给予目标,它就会像不知疲倦的打手一样,不断分析报错、调整思路、自动试错,把原本极耗耐心的琐碎操作变成可以批量运行的后台任务。
这也解释了为什么“YOLO 模式”值得关注。少了人工确认,速度确实快了;一旦 Agent 拿到被盗凭据、脚本和内网访问能力,它也会更大胆地向前试探。
Part 03
碎片化告警背后,难还原的攻击链
站在防守侧看,这类攻击留下的动作大多不新鲜。
异常命令执行、凭据使用、目录扫描、内网探测、提权脚本和后门通信,安全团队平时都见过。麻烦出在节奏和组合方式上。
Agent 会根据现场结果不断调整动作。同一个目标,可能先做信息搜集,失败后换一条路径,随后调用另一份脚本。单独看每条日志,有的像运维操作,有的只是一次失败请求。分散到终端、网络设备、身份系统和 SOC 以后,原来的攻击路径很容易断掉。
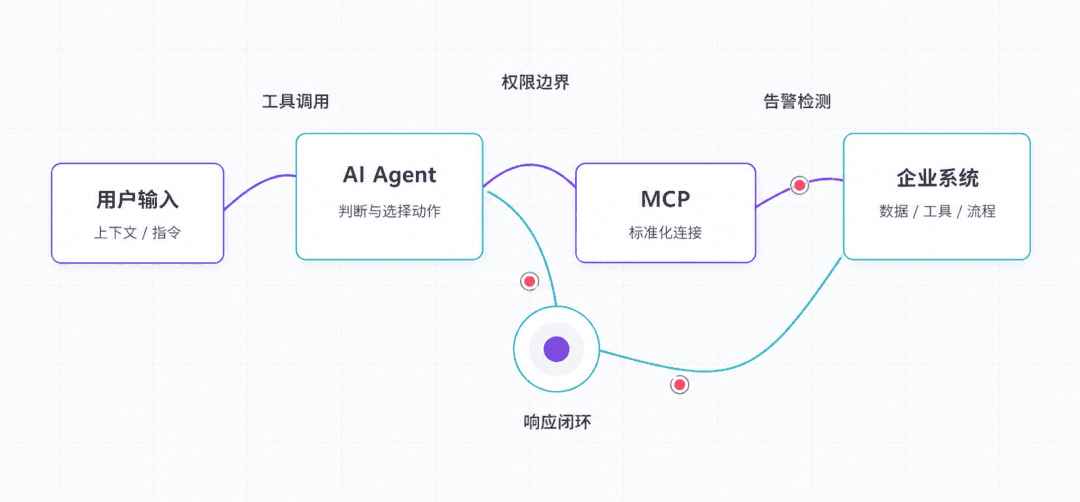
告警多,并不代表安全团队能够还原过程。
这类事件需要防守侧保留足够的上下文:谁在什么时间登录了哪台主机,随后执行过哪些命令,读取过什么配置,又访问了哪些内部服务。上下文断一截,分析人员就得在几套系统之间来回翻记录。
Agent 把攻击动作串得越来越快,安全运营仍靠人工拼日志,时间压力自然会落到后者身上。
Part 04
防线有效性,必须用实战复测
遇到 AI Agent 参与攻击,现有防护不用全部推倒重来。命令执行、凭据滥用、横向访问和后门通信,仍然落在企业已有的检测范围内。
先确认这些能力在现场是否真的有效。
可以选取几段接近本次事件的行为路径,在受控环境里跑一遍:异常命令能否被终端安全产品发现,内网侦察会不会触发网络IPS或NTA全流量产品的告警,被盗账号跨主机访问时身份系统有没有反应,审计日志进入 SOC 后能否关联到同一条路径。
行为 | 需要核对的结果 |
异常命令执行 | 终端安全产品能否发现,告警里是否保留进程与父子关系 |
内网侦察 | 网络侧是否留痕,扫描行为能否关联到具体主机和账号 |
凭据跨主机使用 | 身份系统是否识别异常登录,SOC能否看到前后上下文 |
处置与复测 | 封禁、隔离和账号处置能否落地,调整后是否重新验证 |
跑完往往会看到一些平时不容易暴露的问题。某台设备有日志,却没有进入 SOC;某条规则能报警,但缺少账号和主机上下文;处置流程写得很完整,真正触发后却卡在责任人确认。
这也是安全验证在 AI 攻击场景中的价值。它不预测 Agent 下一次会生成什么命令,而是需要每天检查与确认那些已经部署的检测和响应能力,面对一条连续变化的攻击路径时还能不能正常工作。
Part 05
AI 开始替攻击者跑流程
这次事件并没有凭空多出一套全新的攻击方法。入口、权限、凭据和后门,这些环节依然存在。变化在于,系统侦察、文件搜索、网络探测和提权排查等重复工作,已经可以交给 AI Agent 连续执行。
Hermes 只是其中一个例子。以后还会有更多 Agent 进入攻击流程,YOLO 模式也不一定总是叫这个名字。对安全团队来说,真正需要盯住的,是这些工具接入现有环境后,能不能连续调用命令、访问内部系统,以及在异常行为出现时留下足够清楚的线索以及第一时间的自动化响应是否正常工作。
这类场景也适合通过安全验证提前跑一遍。把接近真实攻击的行为放进受控环境,看看终端能不能发现、网络能不能告警、SOC 能不能把分散的日志串起来,处置流程能不能接着往下走。Agent 的动作会不断变化,但防守链路能不能跟上,现场验证过才有数。还适合通过安全验证每天进行持续验证,确认所有的安全产品、平台、工作流都是按预期在正常工作的。
参考来源Hunt.io: Thailand’s Ministry of Finance Targeted With Hermes AI Agent Running UnattendedThe Record: Hackers used autonomous AI agent to spy on Thailand’s finance ministryDark Reading: AI Agent Drives Espionage Attack on Thai Ministry of FinanceHermes Agent 安全文档:YOLO Mode
情报驱动运营,AI 构建闭环
▶▶关注【塞讯科技】,了解 AI 闭环的实战型安全运营,获取更多产品动态与安全实战资讯 ▶▶关注【塞讯威胁情报】,解锁一线视角的深度威胁情报与漏洞分析,获取第一手安全研究内容


