AI安全与智能运营
AI 加速漏洞利用,74%高危漏洞的防线正在失效 | Verizon DBIR 2026 解读 ①

漏洞利用,在连续多年作为数据泄露第二大入口之后,今年正式登顶。
2026 年 5 月 19 日,Verizon 发布第 19 版《数据泄露调查报告》(DBIR),分析了全球 31,000 起真实安全事件,其中 22,000 起为确认泄露,覆盖 145 个国家,是该报告 19 年历史上分析规模最大的一版。
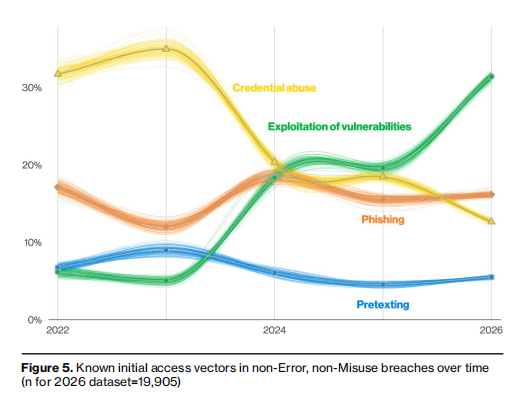
核心结论只有一条:漏洞利用以 31%的占比,首次大幅超越凭证滥用(13%),成为数据泄露最主要的初始入口,较上年的 20%,增长了 55%。
这个数字意味着什么?
漏洞利用排名上升本身不算意外,过去几年的趋势已经在往这个方向走,近两年 AI 的快速发展促使它迅速上位了。但更应该真正让人停下来想的是——修复侧同期发生的事。
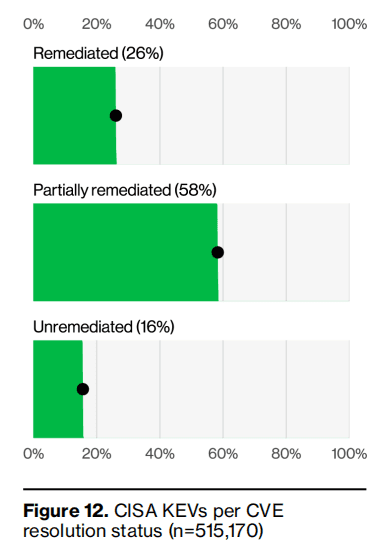
图标12中显示2025 年只有 26%的高危漏洞被企业完全修复,较上年 38%明显下滑。中位完全修复时间从 32 天延长至 43 天。同期各机构面临的高危漏洞数量中位数变成了 16 个,比上年还多了 50%。

攻击者越来越依赖漏洞利用,企业的修复能力却在退步。这不是某一家公司的问题,是行业性的结构困境——漏洞数量的增长速度,已经超过了团队能够处置的速度,74%的高危漏洞,处于长期未修复的状态。
DBIR 今年单独记录了一个变化,值得重点关注:攻击者正在系统性地用 AI 加速整条攻击链路。
报告数据显示,攻击者使用 AI 辅助攻击的中位技术数已达 15 种,部分攻击者达到 40 至 50 种。AI 被用于选择目标、寻找初始突破口、开发恶意工具、发现 0Day 漏洞等环节。当前现实情况是漏洞从公开披露到被武器化的时间窗口,已从过去的数月压缩至数小时。

这里有一个逻辑,AI 被黑客广泛使用大幅降低漏洞发现和利用的门槛及时间成本。过去需要有经验的攻击者花数天甚至更久的时间来研究的利用链,现在可以被 AI 在几小时内完成分析和武器化。
结果,那 74%未修复的高危漏洞,每一个都在以更短的时间窗口暴露在更低门槛的攻击面前。修复速度本来就跟不上,攻击速度却在加快,窗口在两端同时收窄。
问题不只是修得够不够快,防守侧也需要 AI
面对这个局面,直觉反应是”加快修复速度”。但 DBIR 揭示的问题,比修复速度更深一层。
漏洞扫描能告诉你”有什么”,但无法告诉你”怎么样”——这个漏洞在你的真实网络拓扑里,是否有可达的攻击路径?攻击路径上的现有的防火墙、WAF、EDR、HIDS 等安全防御手段面对真实攻击模式,能触发告警还是直接放行?SIEM 里的检测规则,是否覆盖了攻击者正在使用的最新手法?
这些问题的答案,只能通过真实对抗验证来获得,而不能等到攻击发生后。不做验证,修复优先级就是在靠经验猜,防线是否有效永远停留在”应该没问题”的阶段。
Gartner 在 2026 年《对抗性暴露验证(AEV)市场指南》中预测,到 2027 年将有 40%的企业建立正式的暴露验证机制。背后的判断是:在漏洞利用成为头号入口的今天,单靠扫描和修补构建的防线,其有效性从未经过真实检验。
如果攻击方已经在用 AI 压缩发现漏洞的时间、武器化的时间,防守方的验证能力就不能还停留在人工串联的节奏上。
塞讯智能安全验证平台的思路是,把防守侧的验证链路也跑起来。平台追踪 440 余个 APT 组织、覆盖 26,000 余种攻击手法,基于第一手威胁情报,在您的环境中对防御体系发起持续对抗性验证,不影响业务运行。验证结果与 SIEM/SOC 联动,漏检的攻击行为由 CyriAI 自动生成可部署的检测规则,给出具体缓解建议。同时自动触发您工作流中的其他下一步动作。
整个工作链路由内嵌 AI 驱动。用户输入一句指令,系统完成从情报解析、场景编排、对抗执行到检测规则输出的完整闭环。这不是把 AI 做成一个功能按钮,而是让验证这件事本身的速度,能够匹配威胁情报更新的节奏,让修复与缓解尽可能地自动化。
DBIR 的价值,不只是每年提供一份数据泄露原因排行榜。它更重要的作用,是用真实数据告诉我们——现在正在发生的攻防格局的变化趋势,和我们以为的有多大差距。
在没有持续验证的情况下,我们对防线有效性的判断,大多数时候只是假设。在没有 AI 驱动的安全运营的情况下,在当今你是跟不上黑客的速度的。
参考来源
– Verizon 2026 Data Breach Investigations Report,2026 年 5 月 19 日发布
Verizon《2026 年数据泄露调查报告》已于 5 月 19 日正式发布,文末点击阅读原文可下载完整 PDF。


