威胁情报与安全事件
潜伏4年!APT32 持续攻击亚洲组织

▌APT32 攻击越南相关组织窃取信息
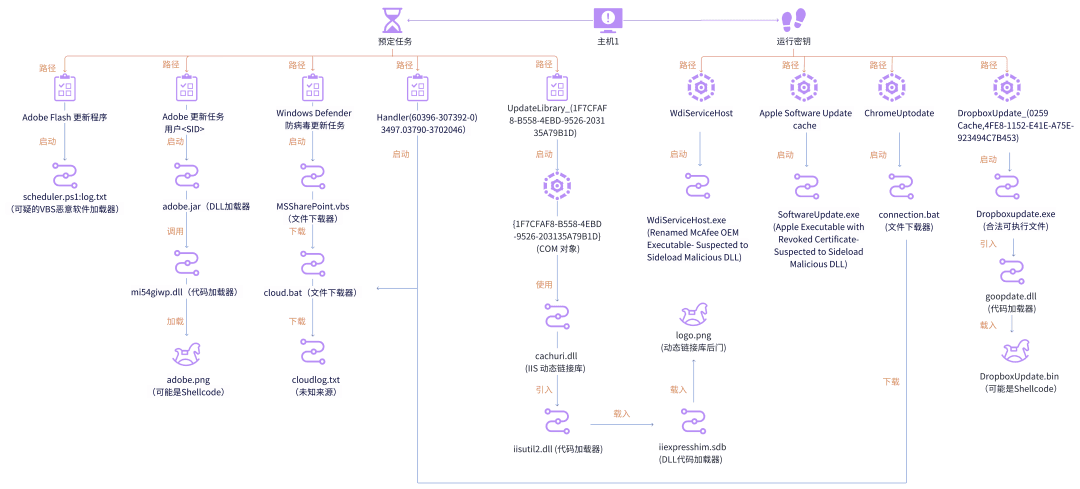
主机 1 上的持久性机制图
威胁组织 APT32 近年来被发现持续攻击亚洲各类组织,该威胁组织还以 APT-C-00、Canvas Cyclone(旧称 Bismuth)、Cobalt Kitty 及 海莲花(OceanLotus )等名称为人所知,它是一个与越南有紧密联系的黑客团体。据估计,这一系列入侵活动已经悄无声息地进行了至少四年。
深入分析显示,此次入侵的手法与 APT32/OceanLotus 过往采用的攻击策略存在显著的重合之处,且攻击目标群体也高度符合 APT32/OceanLotus 一贯的偏好。自 2012 年以来,OceanLotus 便活跃于网络空间,专门针对东亚国家的企业和政府网络发起攻击,其目的主要在于进行网络间谍活动以及窃取宝贵的知识产权。这一系列行为不仅对这些国家的网络安全构成了严重威胁,也凸显了跨国网络犯罪活动的复杂性和隐蔽性。
▌多手段部署后门程序窃取敏感数据
攻击链常常采用鱼叉式网络钓鱼诱饵作为初步渗透手段,用以部署能执行任意 shellcode 并搜集敏感数据的后门程序。值得注意的是,该组织早在 2018 年就被发现实施“水坑”攻击,旨在感染网站访客,向其投送侦察载荷或窃取其登录凭证。
针对最近发生的其他一系列攻击事件,经分析涉及四台主机,每台主机均被侵入并增设了多项计划任务与 Windows 注册表键。这些设置用于启动 Cobalt Strike Beacons(一种后门,能盗取系统上所有用户 Google Chrome 浏览器的 cookie)以及用于加载嵌入式 DLL 载荷的加载器。
此外,近期韩国用户当前正面临一场持续不断的攻击活动,该活动可能利用鱼叉式网络钓鱼和存在安全漏洞的 Microsoft Exchange 服务器,传送反向 shell、后门及 VNC 恶意软件,以掌控受感染设备并窃取存储在网页浏览器中的凭证。
▌APT32持续威胁:加强防御机制,应对复杂网络攻击
APT32/OceanLotus 组织的持续攻击活动不仅凸显了网络威胁的严峻性,也提醒了所有组织,尤其是非营利机构和政府实体,必须高度警惕并加强网络安全防护。通过采用先进的安全度量验证平台,模拟并测试针对特定威胁组织的防御能力,可以有效识别并加固安全体系中的薄弱环节。同时,提高对鱼叉式网络钓鱼、水坑攻击等常见手段的认识,及时更新系统补丁,防范利用已知漏洞的攻击,是保护敏感数据和用户隐私不可或缺的措施。面对不断演变的网络威胁,构建多层防御机制,实现威胁的快速响应与处置,是确保组织网络安全的关键所在。
▌塞讯验证规则
针对该黑客组织所采用的攻击手段,塞讯安全度量验证平台已经及时纳入了相应的攻击模拟规则。您只需在平台内搜索关键词“APT32”,即可获取与该威胁组织紧密相关的攻击模拟验证动作。借助这些精心设计的模拟攻击,您可以全面评估并验证您的安全防御体系是否具备有效抵御APT32组织攻击的能力。塞讯安全度量验证平台采用业界独有的方式,确保您的验证过程安全无害。


