威胁情报与安全事件
新型 Qilin.B 勒索软件变种现身,加密与绕过能力升级

▌Qilin.B 勒索软件的新威胁
Qilin 勒索软件升级版——Qilin.B 横空出世,其绕过检测的手法与策略更为高明。此版本针对配备 AESNI 功能的系统,采用了先进的 AES-256-CTR 加密方式;对于不支持 AESNI 的系统,则继续沿用 Chacha20 加密。更为棘手的是,Qilin.B 还利用 RSA-4096 算法与 OAEP 填充技术来保护加密密钥,这意味着,如果没有攻击者的私钥或捕获的种子值,文件将几乎无法被解密。
▌Qilin .B 勒索软件升级 Rust 加剧安全风险
Qilin(也被称作 Agenda)勒索软件于 2022 年 7 月至 8 月间首次进入网络安全领域的视野,其最初版本使用 Golang 编写,随后转为 Rust。
2023 年 5 月的一份报告显示,这种勒索软件即服务(RaaS)模式允许其合作伙伴在渗透进目标组织并与 Qilin 招募者接触后,获取每笔赎金中的 80%至 85%。
近期,与该勒索软件相关的攻击已从少数被侵入的终端上窃取了 Google Chrome 浏览器中存储的凭据,这表明其策略已在一定程度上偏离了传统的双重勒索攻击模式。
分析表明,Qilin 的新版本(Qilin.B)在原有基础上进一步增强了加密功能,并优化了操作策略。具体而言,它采用了 AES-256-CTR 或 Chacha20 进行加密,并采取了多种措施来绕过分析和检测,如终止与安全工具相关的服务、持续清除 Windows 事件日志以及实现自我删除。
此外,Qilin.B 还具备终止与备份和虚拟化服务相关的进程,并删除卷影副本的功能,这极大地增加了数据恢复的难度。
Qilin.B 结合了更强大的加密机制、有效的防御绕过策略以及对备份系统的持续破坏,已成为一种极为危险的勒索软件变种。
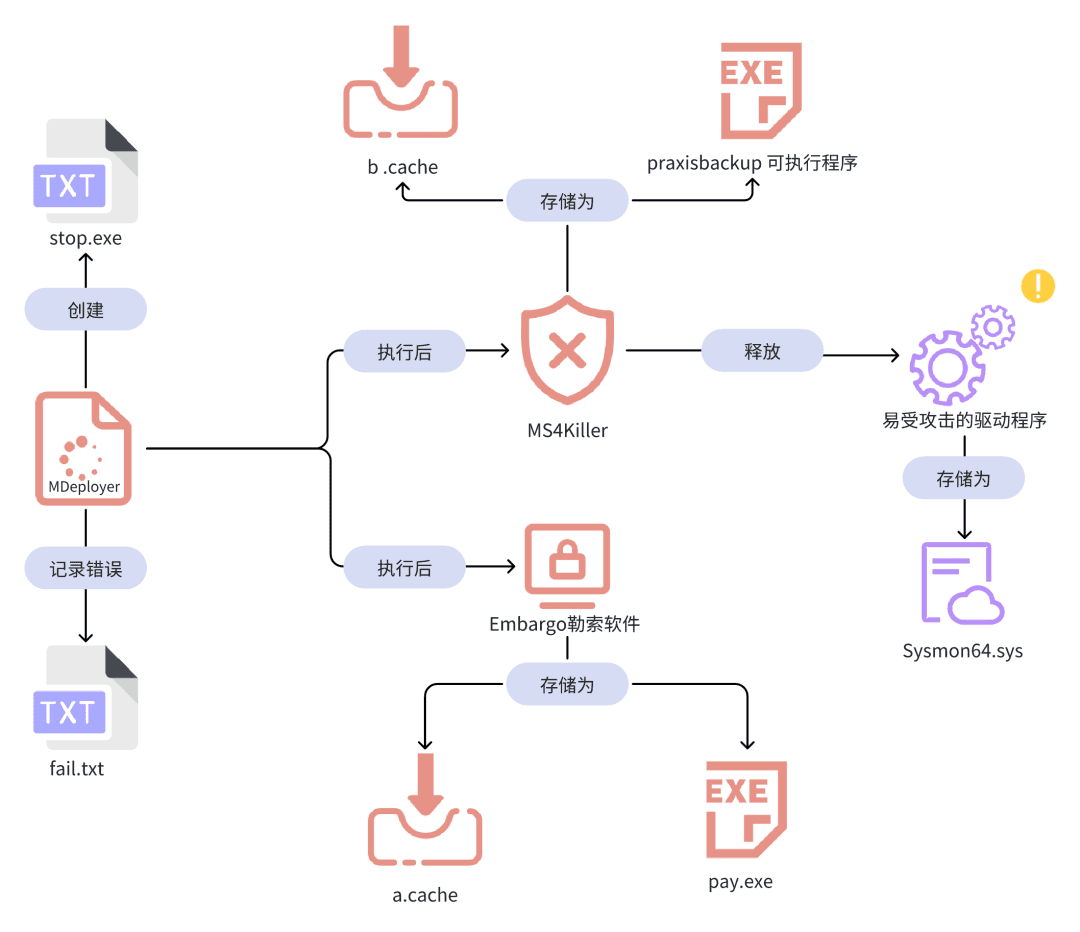
勒索软件组织不断变化的策略,充分揭示了勒索软件威胁的恶劣性和持久性。这一点从最新发现的基于 Rust 的工具集中得到了印证,该工具集不仅用于传播新兴的 Embargo 勒索软件,而且在此之前,还会利用自带漏洞驱动(BYOVD)技术,先悄无声息地终止主机上已安装的终端检测和响应(EDR)系统。
值得注意的是,无论是这个被称为 MS4Killer(因其与开源工具 s4killer 相似而得名)的 EDR 杀手,还是勒索软件本身,都是通过一个名为 MDeployer 的恶意加载器来执行的。
▌Rust 助力 Embargo 勒索攻击,医疗机构面临高额赎金
MDeployer 是 Embargo 在被入侵网络中部署的主要恶意加载器,负责协助完成攻击流程,最终导致勒索软件运行和文件加密,而 MS4Killer 则设计为持续运行。这三者——MDeployer、MS4Killer 以及勒索软件的有效载荷,均采用 Rust 编写,显示出 Rust 是该组织开发者的首选编程语言。
根据微软发布的数据,今年北美共有 389 家医疗机构遭受勒索软件攻击,系统停机给这些机构带来的日损失高达 90 万美元。其中,Lace Tempest、Sangria Tempest、Cadenza Tempest 和 Vanilla Tempest 等勒索软件团伙都以医院为目标,尤为猖獗。
在 99 家承认支付赎金并透露具体金额的医疗机构中,支付金额的中位数为 150 万美元,而平均支付金额更是达到了 440 万美元。
▌塞讯验证规则
针对该威胁组织,塞讯安全度量验证平台已经加入了相应的攻击模拟规则。您可以在平台中搜索关键词“Qilin”,获取与此勒索软件相关的攻击模拟验证动作。通过这些模拟攻击,您可以验证您的安全防御体系是否能够有效应对该威胁组织的攻击。塞讯安全度量验证平台采用业界独有的方式,确保您的验证过程安全无害。


