威胁情报与安全事件
FASTCash 恶意软件新型 Linux 变种袭击 ATM 支付交换机

著名威胁组织一直在利用一种名为 FASTCash 的恶意软件家族的 Linux 版本进行资金窃取。该恶意软件专门被部署在受感染网络中的支付交换机上,这些交换机负责处理银行卡交易。通过这种方式,攻击者能够便捷地从自动取款机中非法提取现金。 早在 2018 年 10 月就首次记录了 FASTCash 的存在。而至少从 2016 年底开始,相关黑客势力就已经在利用这款恶意软件,对非洲和亚洲的银行机构实施自动取款机盗款计划。
▌FASTCash 恶意软件的攻击演变与欺诈手段
FASTCash 诈骗团伙远程攻破银行支付交换应用服务器,以此实施欺诈交易。 2017 年,HIDDEN COBRA 犯罪团伙曾同时从 30 多个国家的 ATM 机中盗取现金;2018 年,该团伙又同时从 23 个国家的 ATM 机中盗取现金。 尽管早期的 FASTCash 攻击主要针对运行 Windows(最近一次发现就在上个月)和 IBM AIX 的系统,但最新数据显示,2023 年 6 月中旬,针对 Linux 系统的攻击样本首次被提交至 VirusTotal 平台。
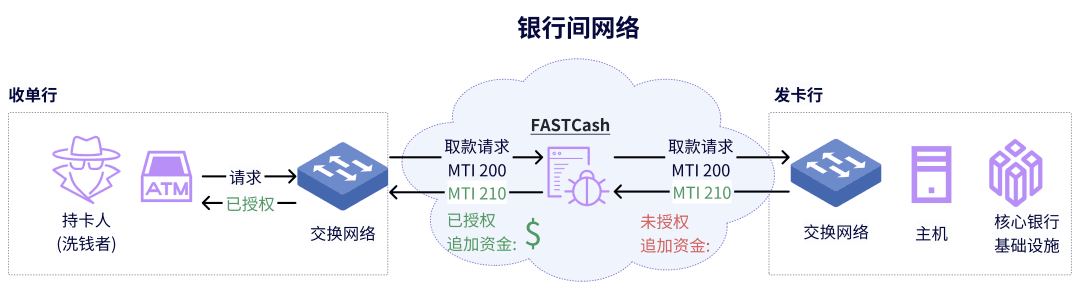
该恶意软件以适用于 Ubuntu Linux 20.04 的共享对象文件(“libMyFc.so”)形式存在。其设计目的是拦截并篡改用于借记卡和信用卡处理的 ISO 8583 交易信息,从而实现未经授权的资金提取。具体而言,它会针对预设卡号列表中因余额不足而被拒绝(磁条刷卡)的交易信息进行篡改,批准这些交易以随机金额提取土耳其里拉。
▌FASTCash Linux 变种的欺诈和检测问题
每笔欺诈交易提取的金额处于 12,000 至 30,000 土耳其里拉之间(约合 350 至 875 美元)。这种欺诈手法2020 年 9 月所揭露的 Windows 版 FASTCash 恶意软件(“switch.dll”)的作案方式简直如出一辙。 值得注意的是,此次 Linux 变种的出现,更是让一个严峻的问题暴露无遗,那就是 Linux 服务器环境在检测能力方面普遍存在不足的情况。这种不足可能会导致更多类似的恶意软件有机可乘,进而对金融安全等领域造成更为严重的破坏,所以相关检测机制亟需得到改进和完善,以增强对这类恶意攻击的抵御能力。
▌塞讯验证规则
针对该威胁组织,塞讯安全度量验证平台已经加入了相应的攻击模拟规则。您可以在平台中搜索关键词“FASTCash”或“HIDDEN COBRA”,获取与此威胁组织相关的攻击模拟验证动作。通过这些模拟攻击,您可以验证您的安全防御体系是否能够有效应对该威胁组织的攻击。塞讯安全度量验证平台采用业界独有的方式,确保您的验证过程安全无害。


