威胁情报与安全事件
2025 年度威胁洞察报告:从攻击者视角看全球技战术趋势

在网络攻击向自动化、链路化加速演进的当下,单一漏洞视角已难以还原真实的威胁全貌。
作为国内领先的智能安全验证平台,塞讯验证持续从攻击者视角出发,追踪全球活跃威胁,将前沿的攻防研究转化为可执行、可度量的验证与检测能力。
基于过去一年的实战数据沉淀,塞讯安全实验室正式发布《2025 年度威胁洞察报告》。报告不仅系统梳理了攻击库的年度更新,更揭示了在国产化替代、物联网普及与 AI 浪潮下,企业防御体系面临的全新挑战。
(关注公众号回复“2025”获取报告完整版)
Part 01
规模与覆盖:双向助力防御能力提升
2025 年,塞讯验证攻击库实现了验证与检测能力的同步放量更新,特别是针对国内特有网络环境进行了深度适配:
6882 条新增验证规则:全方位模拟真实攻击手法,覆盖面持续扩大。
1099 条新增检测规则:助力防守方重点弥补国产软件及 IoT 设备的检测盲区。

Part 02
靶点转移:国产核心软件与 IOT 成重灾区
与往年相比,2025 年的攻击目标呈现出明显的本土化与边缘化趋势。
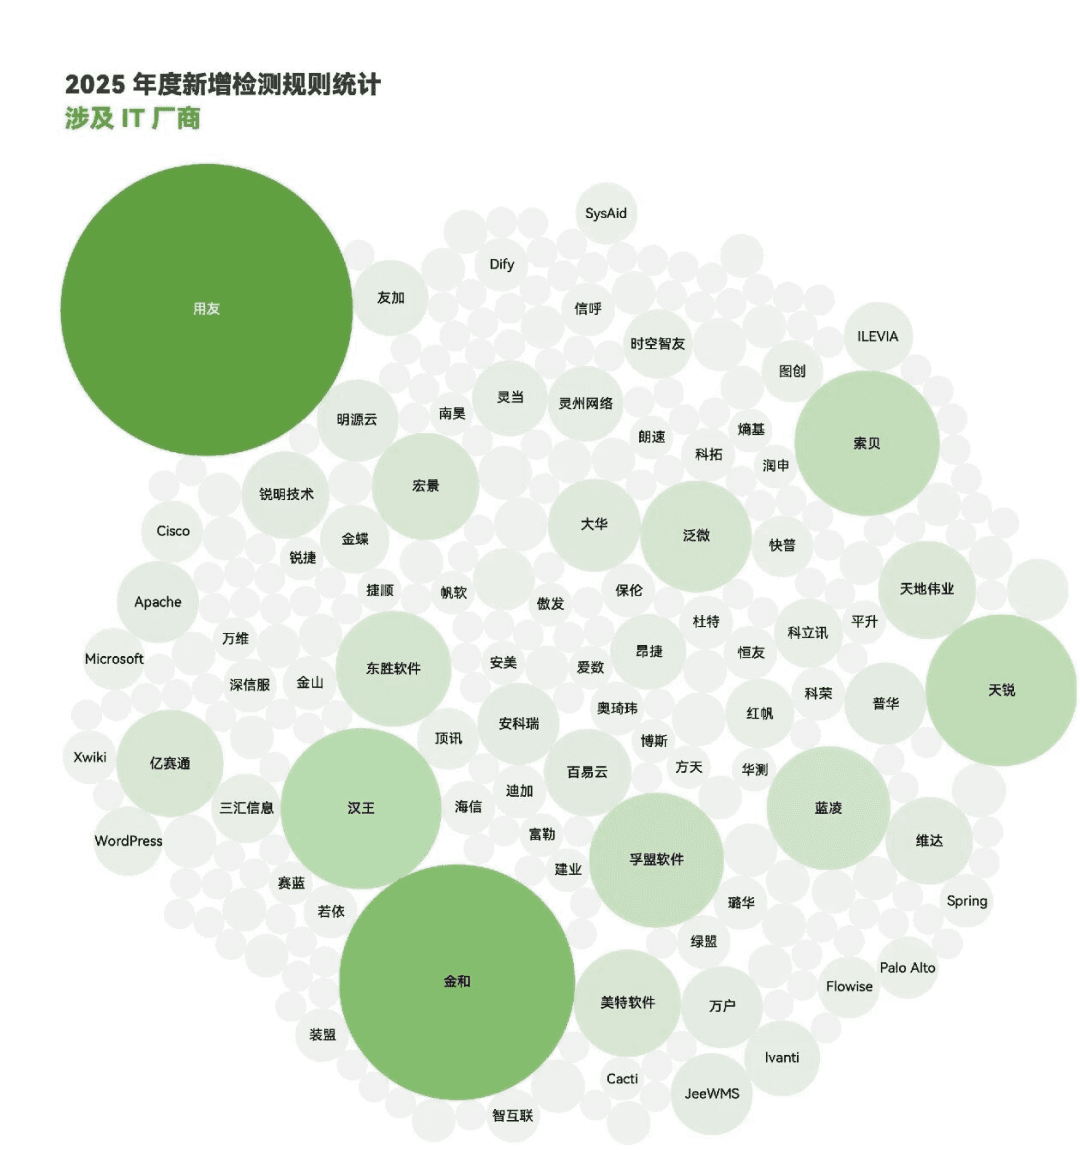
核心业务系统成为“靶心”: 数据气泡图显示,攻击火力高度集中于 用友、金蝶、泛微、蓝凌 等国产 ERP 与 OA 厂商。攻击者不满足于边缘系统,而是利用企业对这些核心办公系统的强依赖性,进行高频的供应链渗透,意图直指核心数据。
物联网(IoT)沦为内网跳板: 针对 天地伟业、大华、海康威视 等视频监控厂商的检测规则大幅增加。这也印证了一个趋势:自带 Web 管理平台的安防设备,正成为黑客绕过边界防护、潜入内网的重要跳板。
Part 03
技战术演进:隐蔽通信与长期潜伏
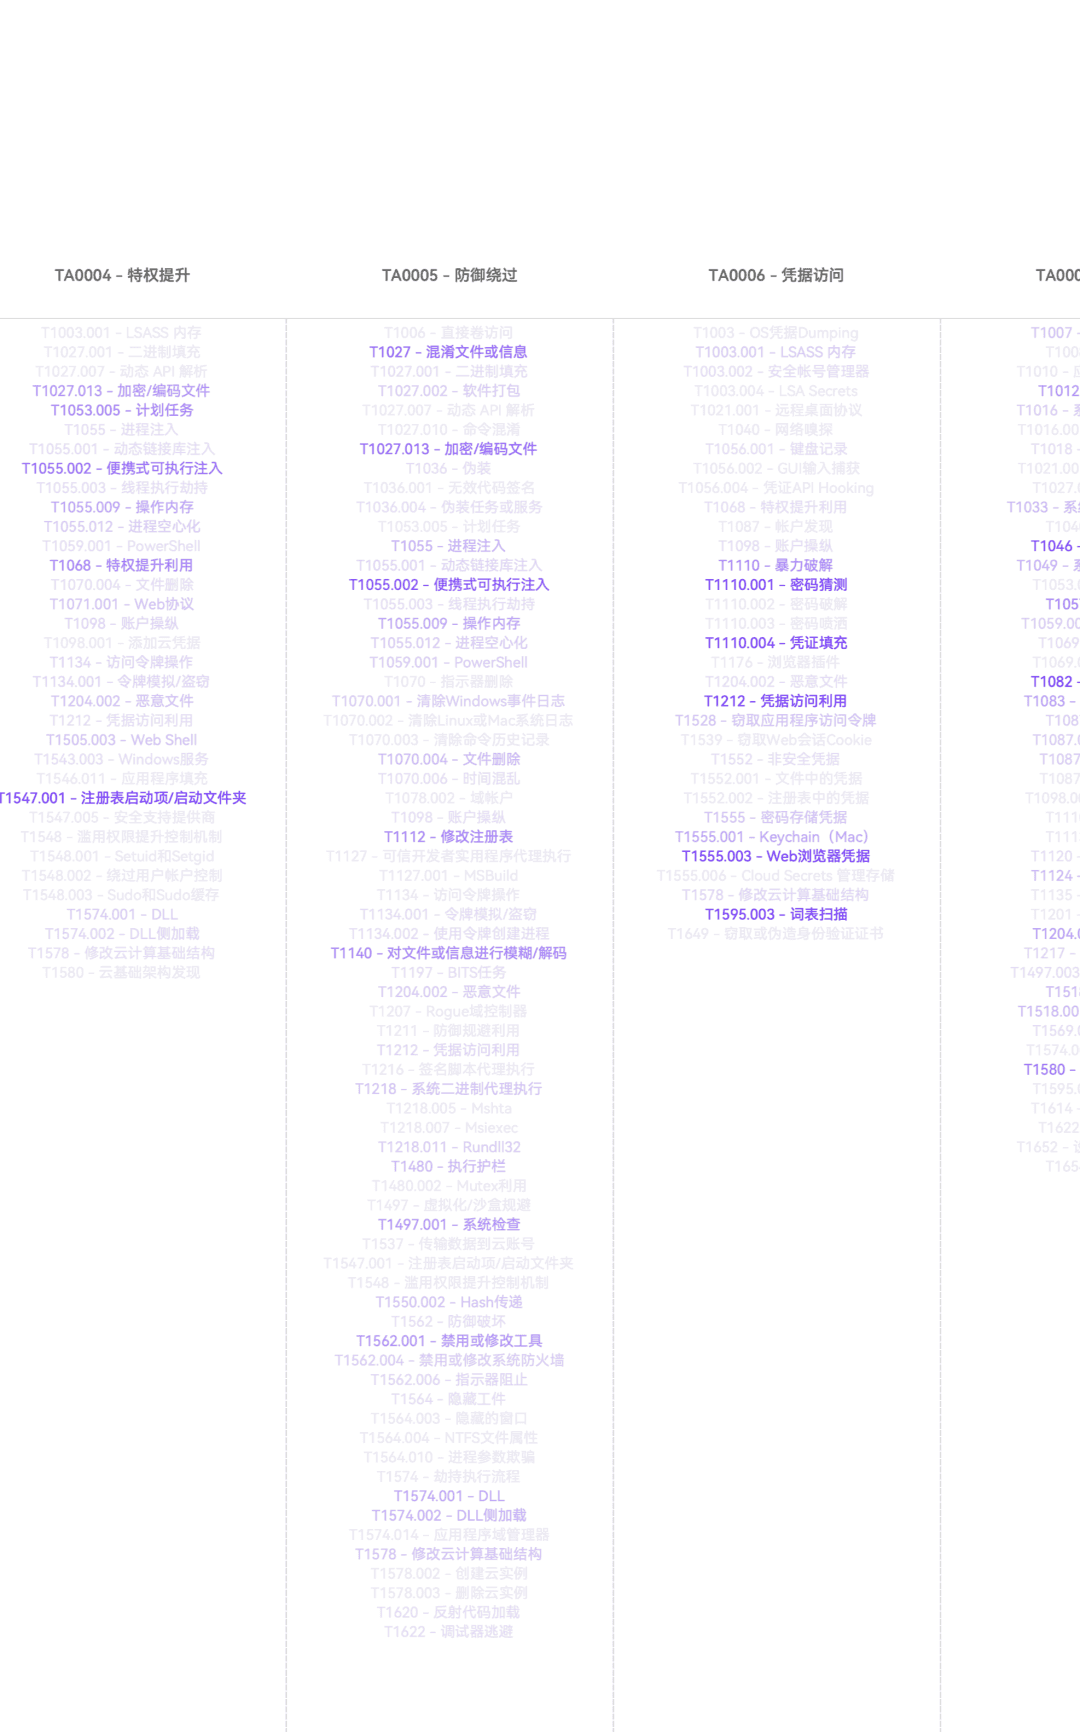
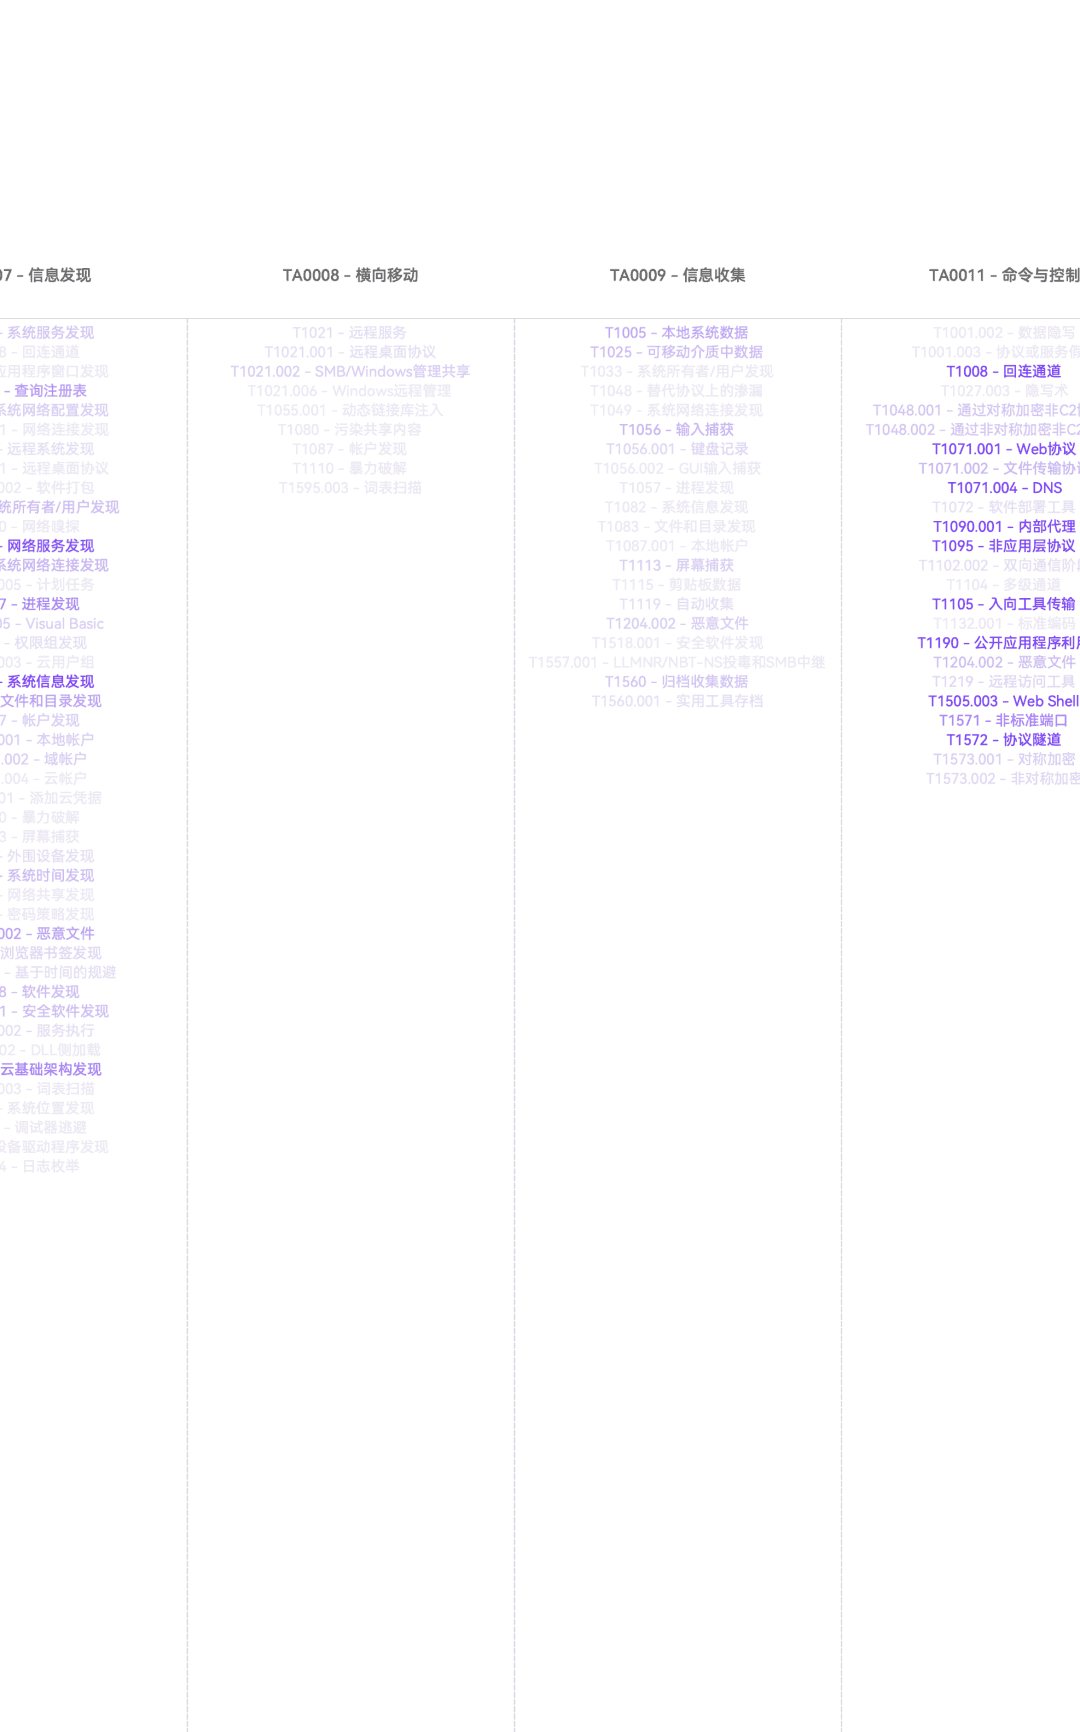
在 MITRE ATT&CK 战术分布中,攻击者展示出了更强的反侦察意识与持久化意图。
C2 通信隐蔽化:TA0011(命令与控制)占比极高。攻击者利用 DNS、ICMP 及 Web 协议构建隐蔽隧道,试图在海量流量中“隐身”。
持久化(Persistence)成常态:WebShell 的植入和系统进程劫持成为黑客获取权限后的标准动作,这也解释了为何文件操作类(上传/读取)攻击规则数量激增。

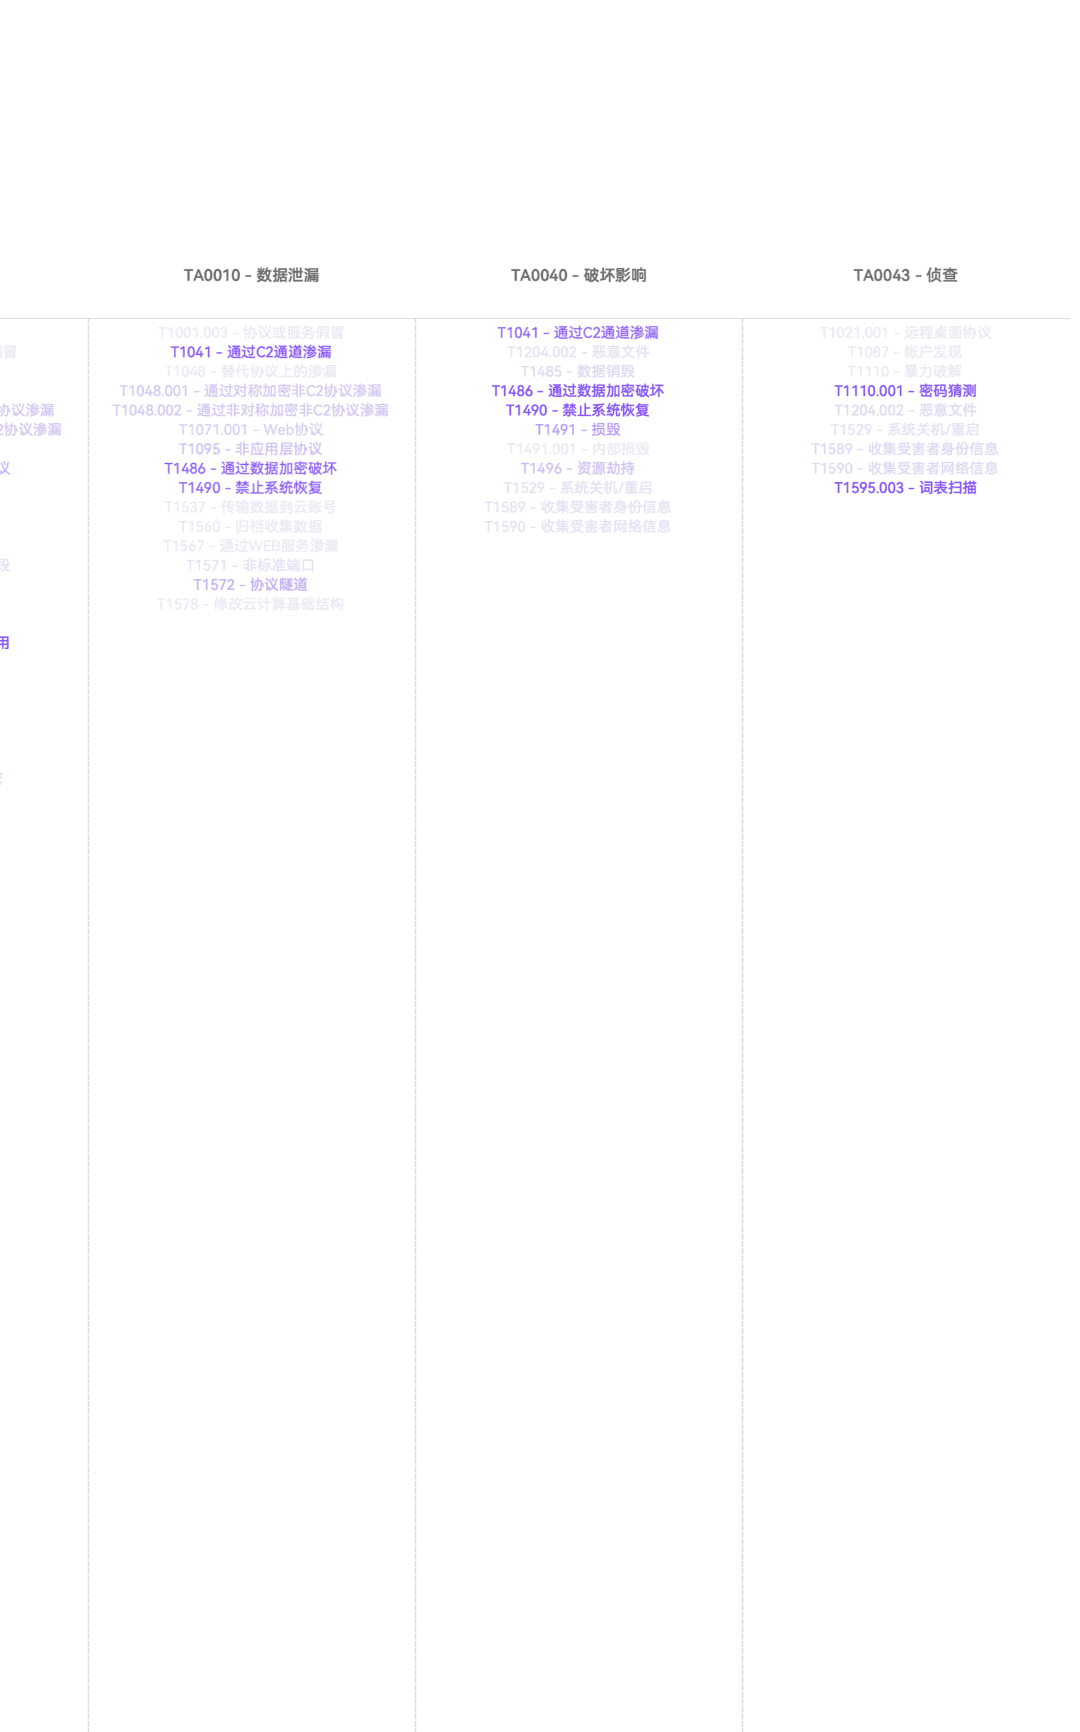
☟左右滑动查看更多
Part 04
攻防新边界:AI 入局与 SQL 注入霸榜
AI 安全验证元年:攻击库首次收录了针对 AI 应用的 22 条安全验证规则。随着 AI 应用在企业开发、落地,针对 Prompt Injection(提示词注入)等 AI 应用组件的新型攻击已兵临城下。
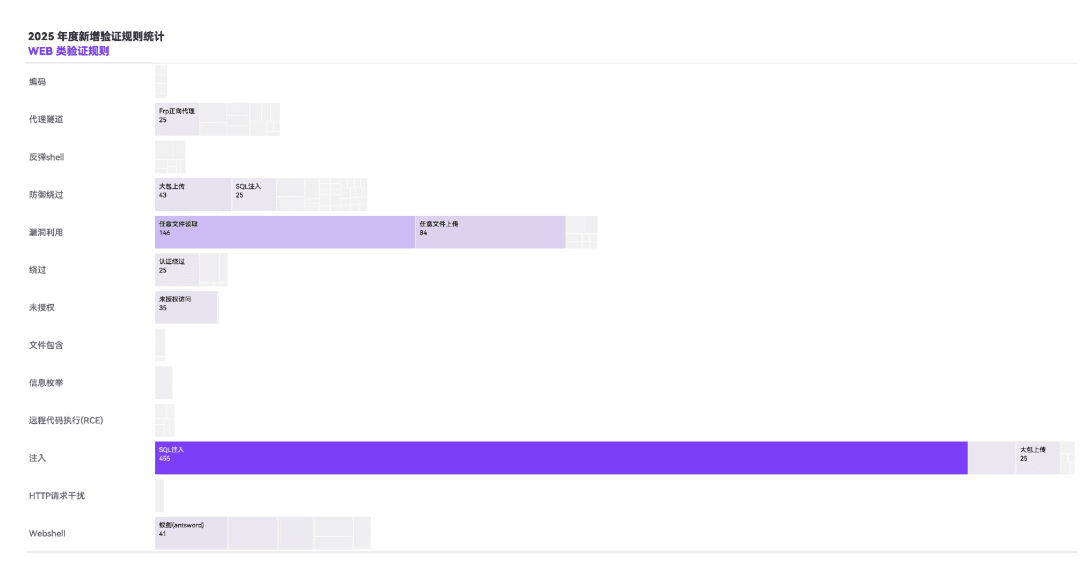
SQL 注入持续霸榜:在 Web 攻击类别中,SQL 注入以压倒性数量位居第一。这表明在业务逻辑日益复杂的今天,通过Web前端漏洞进行攻击与数据窃取依然是黑客优先尝试最多的手段。
Part 05
漏洞盘点:新老并存的防守困境
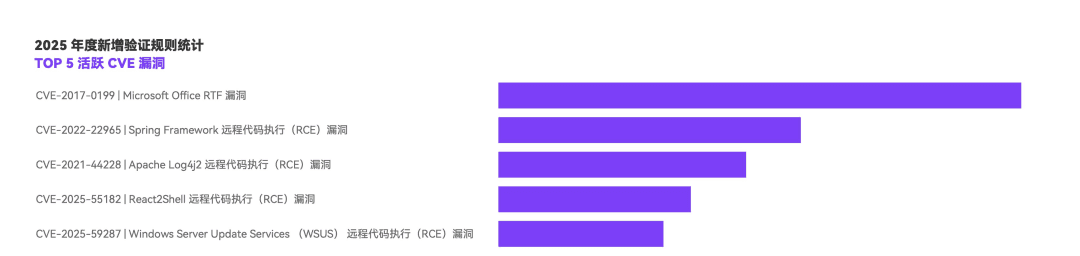
在年度活跃漏洞 TOP 5 中,我们看到了一个令人担忧的现象:N-day 漏洞的生命力极其顽强。
榜首竟是 8 年前的漏洞:CVE-2017-0199 (Office RTF) 依然是利用率最高的漏洞,说明大量企业的终端补丁管理仍有死角。
新漏洞武器化极快:2025 年爆发的 React2Shell 和 WSUS 漏洞迅速冲入前五,留给防御者的响应窗口期越来越短。
Part 06
对手画像:潜伏与窃密成为主流
最活跃的黑客组织: 本年度重点追踪了 270 个威胁组织。其中,APT38 (Lazarus)和 Patchwork (白象/摩诃草)活跃度最高,针对东亚地区的政府、科研机构发起了密集的网络间谍活动。
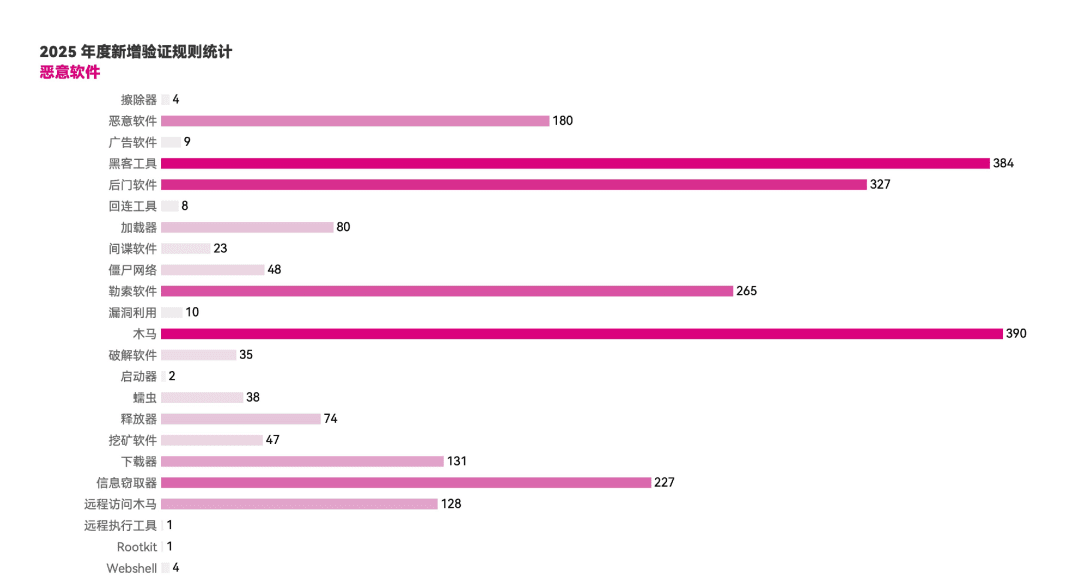
最流行的恶意软件:木马 (Trojan)和 黑客工具 (HackTool)的使用率已反超勒索软件。这表明攻击者不再急于勒索变现,而是更倾向于利用商业化黑客工具进行长期潜伏与隐蔽窃密。
Part 07
塞讯安全实验室:持续挖掘漏洞,实战驱动安全

塞讯安全实验室年度累计挖掘并获 CNNVD 收录的原创漏洞达 19 个,重点聚焦于企业核心业务系统与关键物联网设备,填补了通用防御体系的盲区。挖掘目标实现了从应用到设施的全覆盖。
安全研究团队将所有一手漏洞情报第一时间转化为验证规则与检测规则,并提供及时的复现与缓解方案,确保客户拥有快人一步的防御视野。
▶▶▶请点击“2025”获取完整版 PDF 报告。


