安全验证与攻防实践
2024年度攻击库更新统计

在当今快速演进的网络威胁环境下,及时和全面的安全验证能力对企业安全防护至关重要。作为国内领先的网络安全度量验证平台,我们的安全研究团队持续追踪、分析和还原全球网络攻击活动,将其转化为可执行的验证与检测规则,帮助客户有效评估和提升其安全防御体系。本报告总结了2024年度攻击库的更新情况,全面反映了当前网络安全态势。
主要发现
规则库规模与覆盖:
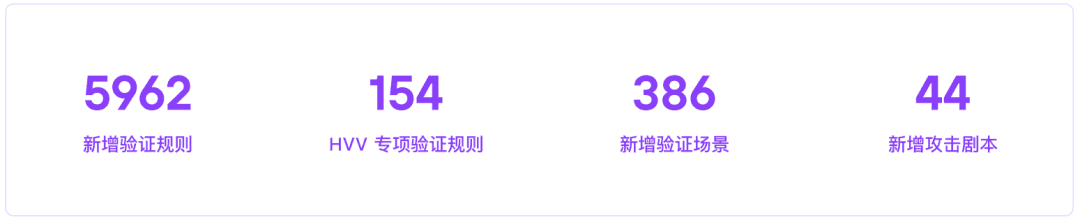
验证规则库:新增5962条验证规则、386个验证场景、44个攻击剧本
检测规则库:新增3126条检测规则、41个检测场景
HVV专项验证规则154个,检测规则128个
每周平均更新超过100条规则,确保对新型威胁的及时响应
主要威胁特征:
勒索软件活动持续活跃,攻击手法不断演进(2020-2024)
APT组织(如APT28、APT32等)的定向攻击更具针对性和持续性
Web攻击以SQL注入为主,同时文件操作类攻击呈现上升趋势
恶意软件覆盖30种类型,相关规则达2078条
攻击涉及产品分布:
影响364家IT厂商的542款产品
覆盖企业办公协同、企业管理、网络安全产品及基础设施
Apache相关漏洞最为活跃,涉及462个CVE漏洞
国产办公软件成为重点攻击目标
安全趋势洞察:
攻击手段向自动化、工具化方向发展
攻击者更注重直接获取控制权限
新老漏洞并存,系统更新维护仍是关键
供应链安全风险凸显
这些发现反映出网络攻击正在向着更加系统化、专业化的方向发展。企业需要建立持续的安全验证机制,通过真实的攻击场景测试来评估防御体系的有效性,并据此优化安全建设的重点方向。
2024 年度新增验证规则统计
验证场景
•勒索软件活动构成了一个重要的威胁类别,其中包含了从 LockBit 到 BlackCat 等多个知名勒索软件家族,这些勒索软件不仅针对不同的操作系统开发了专门的变种,而且其活动时间跨度从 2020 年持续到 2024 年,显示出勒索软件攻击的持续性和演进性。
•高级持续性威胁(APT)组织的活动也占据了很大比重,这些组织包括 APT28、APT29、APT32、Lazarus 和 Kimsuky 等知名黑客组织,它们通过网络间谍、数据窃取和供应链攻击等手段,针对不同地区和行业发起定向攻击,展现出明显的战略性和目标性特征。
•后门和远程访问木马(RAT)构成了另一个主要的攻击类别,这类工具包括 DarkComet、Gh0st RAT 和 PlugX 等知名 RAT 家族,攻击者通过这些工具在受害系统中建立持续性的访问通道,实现对目标系统的远程控制和管理。
•信息窃取工具的应用也十分普遍,以 Redline 和 Lumma Stealer 为代表的信息窃取程序专门设计用来窃取用户凭证、浏览器数据等敏感信息,这些工具往往具有很强的针对性和隐蔽性。
•Web 攻击活动呈现出多样化的特点,攻击者针对 Apache、Nginx 、国产办公软件等广泛使用的 Web 应用程序发起漏洞利用攻击,同时还包括利用 XSS 等传统 Web 攻击手法,这反映出 Web 应用安全仍然是一个重要的防护领域。
•恶意载荷投递技术不断发展,各类加载器和释放器(如 PikaBot 和 Babble)被广泛使用,这些工具为攻击者提供了灵活的恶意程序部署能力,使攻击更具隐蔽性和效率。
•僵尸网络活动仍然活跃,以 Mirai 和 Hajime 为代表的 IoT 僵尸网络持续发展,这些网络不仅用于发起 DDoS 攻击,还为攻击者提供了可扩展的攻击平台。
•攻击战术模拟(微仿真计划)涵盖了多个技术领域,包括进程注入、横向移动、凭证获取、系统信息收集和 DLL 侧载等攻击技术的模拟,这些模拟场景帮助组织更好地理解和应对各类攻击手法。
•这些恶意活动场景从 2018 年延续到 2024 年,不仅展现了网络安全威胁的多样性和复杂性,也反映出攻击技术的持续演进和安全防护的紧迫性。
攻击剧本
攻击剧本库涵盖了全球众多威胁组织的典型攻击活动,包括 APT32(海莲花)、APT28(Fancy Bear)、APT35 等知名 APT 组织的攻击活动,LockBit、Cl0p 等活跃勒索团伙的攻击活动,以及 Lazarus、FIN7、SideWinder 等威胁组织针对金融、能源、政府机构等关键领域的定向攻击活动。这些高质量剧本基于真实威胁情报,不仅涵盖了不同行业、不同地区的典型攻击场景,还包含了从初始访问到破坏影响的完整攻击链条,可以帮助客户全方位地评估和提升安全防护能力。 MITRE ATT&CK 映射
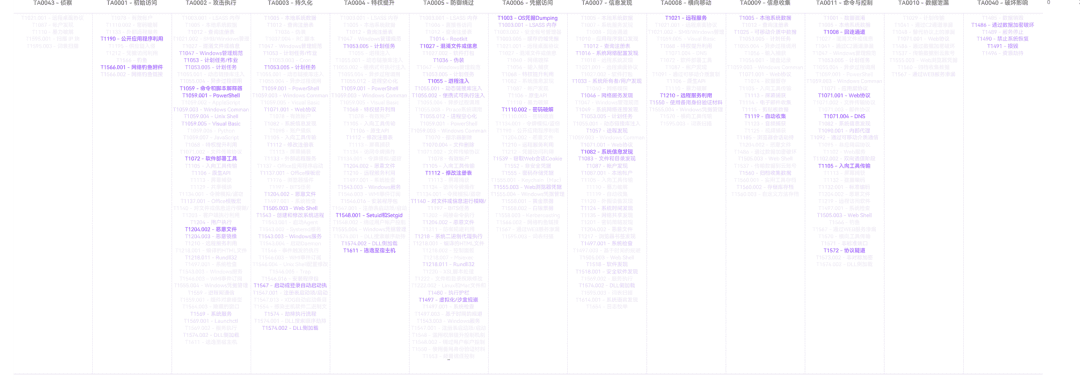
常用 MITRE ATT&CK 技战术

新增攻击技术主要集中在以下几个方面:
💡初始访问(TA0001)和执行(TA0002)阶段包含了较多的攻击技术,说明攻击者在入侵初期有多样的技术选择,如 PowerShell、命令行等工具的使用。
💡权限提升(TA0004)、防御绕过(TA0005)和凭据访问(TA0006)这些关键阶段也显示出较多的技术点,反映出攻击者在获取和维持系统控制权方面的技术正在不断发展。
💡整个攻击链条上的技术分布相对完整,从初始访问到最终的数据窃取(TA0010)都有对应的技术覆盖,显示出当前网络攻击的系统性和完整性。
💡相比传统的攻击手法,新增了许多基于脚本、自动化工具的攻击技术,表明攻击手段正在向着更自动化、工具化的方向发展。这种分布表明攻击者正在采用更系统化、自动化的方式来实现其攻击目标。
📍 注:目前塞讯安全度量验证平台攻击库已经支持 ATT&CK Enterprise V16 版本的战术、技术、子技术的映射。
WEB 类攻击规则
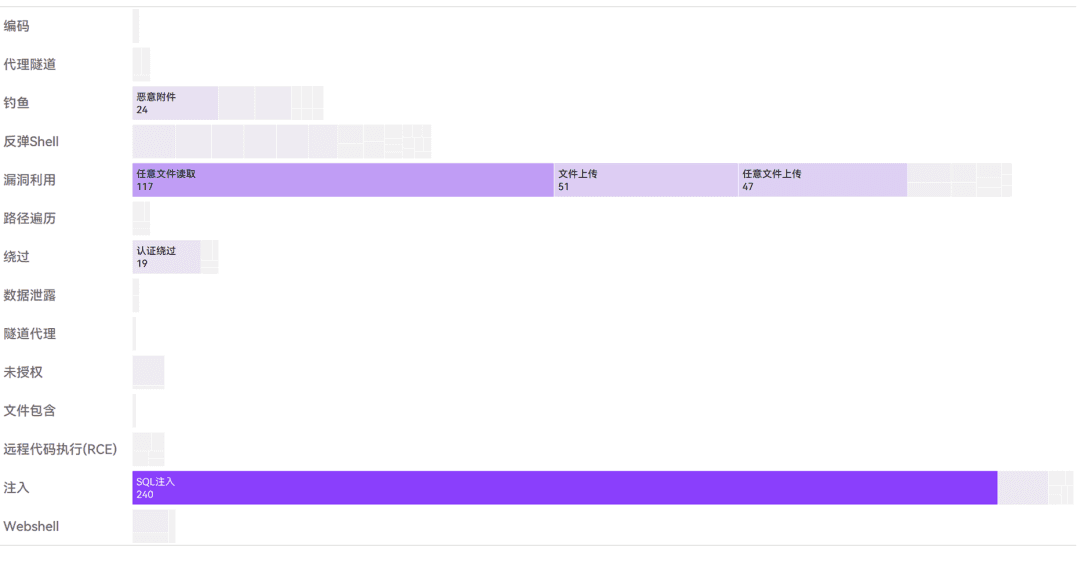
攻击类型重点
SQL 注入仍是最主要的攻击方式
文件相关操作(读取、上传)是第二大攻击类型
认证绕过和钓鱼邮件的恶意附件仍是重要威胁
防护重点建议 •数据库安全防护应作为首要任务 •文件操作权限需要严格管控 •入口验证和附件检测不容忽视
整体趋势 •传统攻击手法仍占主导 •攻击方式呈现多样化特点 •文件操作类攻击有上升趋势 这说明 Web 安全防护重点仍需关注传统高危漏洞,同时要注意防范文件操作等多样化攻击方式。 攻击涉及 IT 厂商
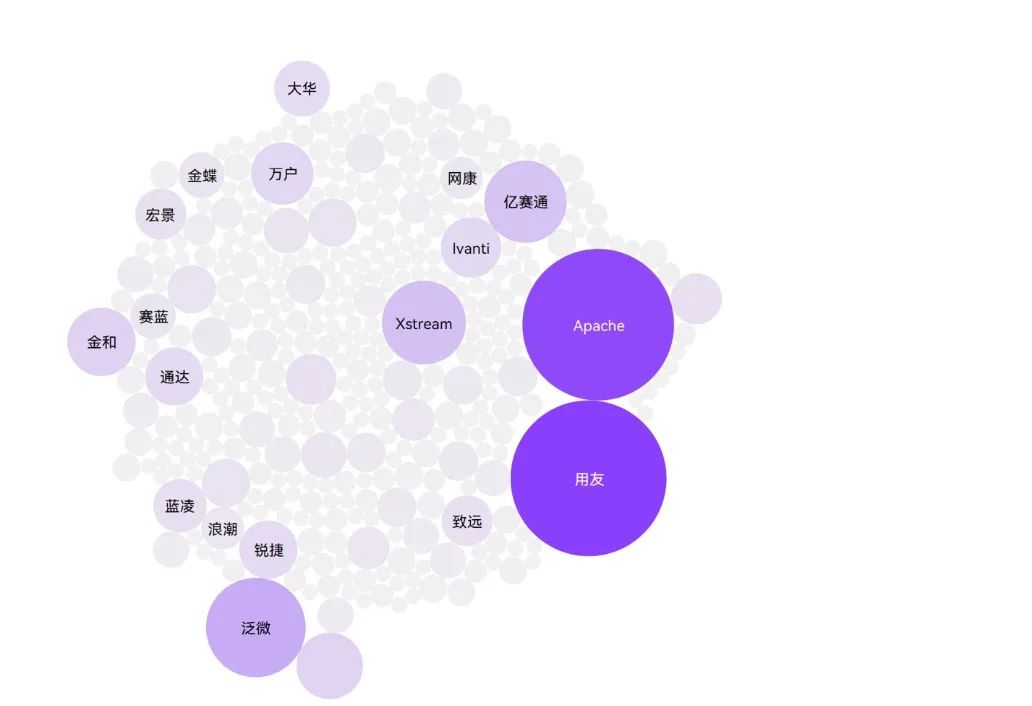
各类攻击涉及的IT产品类别覆盖完整的企业级信息化产品体系,共364家IT厂商的542款产品。
主要包含企业办公协同(如泛微、通达等OA系统)、企业管理(如用友、金蝶等ERP/CRM系统)、网络安全(如深信服VPN、安恒网关等安全产品)、基础设施(如锐捷、H3C等网络设备)、视频监控(如海康威视、大华等安防平台)、开源平台(如Apache系列、ThinkPHP等框架)、文档管理(如亿赛通等)以及云计算与虚拟化(如VMware等) 。
高频利用 CVE 漏洞 TOP 10
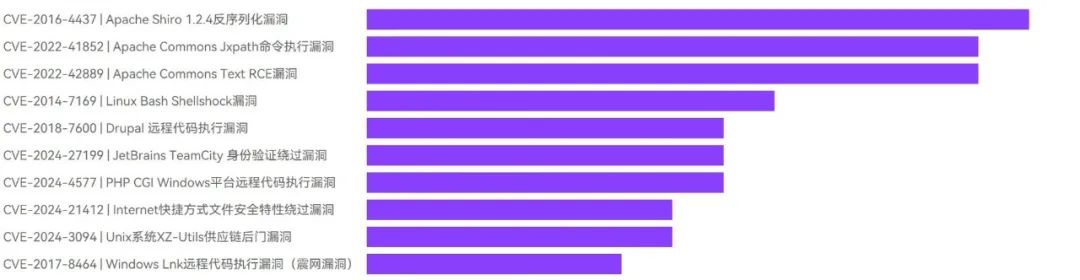
涉及CVE漏洞共462个 其中Apache相关CVE漏洞46个 Apache 相关漏洞占据主导地位,其中 Apache Shiro 和 Apache Commons 系列的漏洞尤为突出,反映了开源组件的安全风险仍然是重点关注领域。 漏洞类型主要集中在远程代码执行、反序列化、身份验证绕过等高危漏洞类型,这些漏洞一旦被利用,将造成严重的安全影响。 除了 Apache 系列,漏洞还涉及 Linux、Windows、PHP 等多个基础平台和系统,说明攻击面正在不断扩大,基础设施安全同样不容忽视。 值得注意的是,在这些攻击活动中被利用的漏洞不仅包含了新近发现的漏洞(如 2024 年的漏洞),还有一些历史漏洞(如 2014、2016 年的漏洞)仍然被使用,这表明 一是 这些应用使用率相当高,二是 很多依然是带病运行(未修补漏洞),因此旧漏洞的持续利用仍是一个重要的安全问题。 整体来看,漏洞利用呈现出范围广、危害大、持续性强的特点,需要企业在开源组件使用、系统更新维护等方面保持高度警惕。 验证多种安全产品
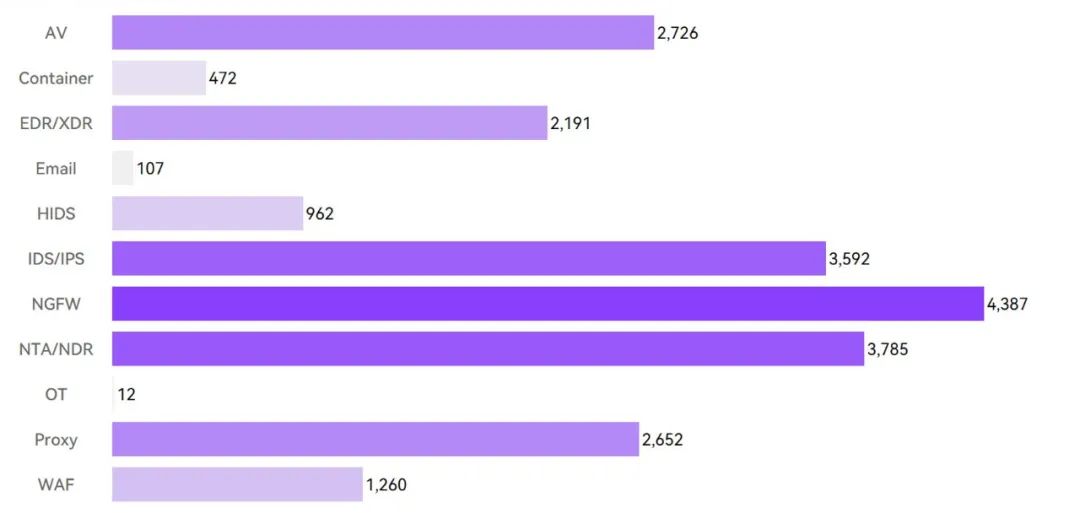
验证适用的安全产品覆盖了从网络、终端到应用的全方位安全防护体系,包括 NGFW(下一代防火墙)、IDS/IPS(入侵检测与防御)、NTA/NDR(网络威胁分析)、Proxy(代理服务器)等网络安全防护,以及 AV(防病毒)、HIDS(主机入侵检测)EDR/XDR(终端检测与响应)等终端及主机安全防护,同时还包括 WAF(Web 应用防火墙)、RASP(运行时应用安全保护)等应用安全防护。
从涉及的安全产品的验证规则分布来看,攻击者的攻击涉及网络边界防护和威胁检测系统为最多,如 NGFW、IDS/IPS、NTA/NDR 等核心安全产品。同时也在不断尝试突破终端防护和代理监控,表明攻击者在系统性地寻找防御体系的薄弱环节。
威胁组织
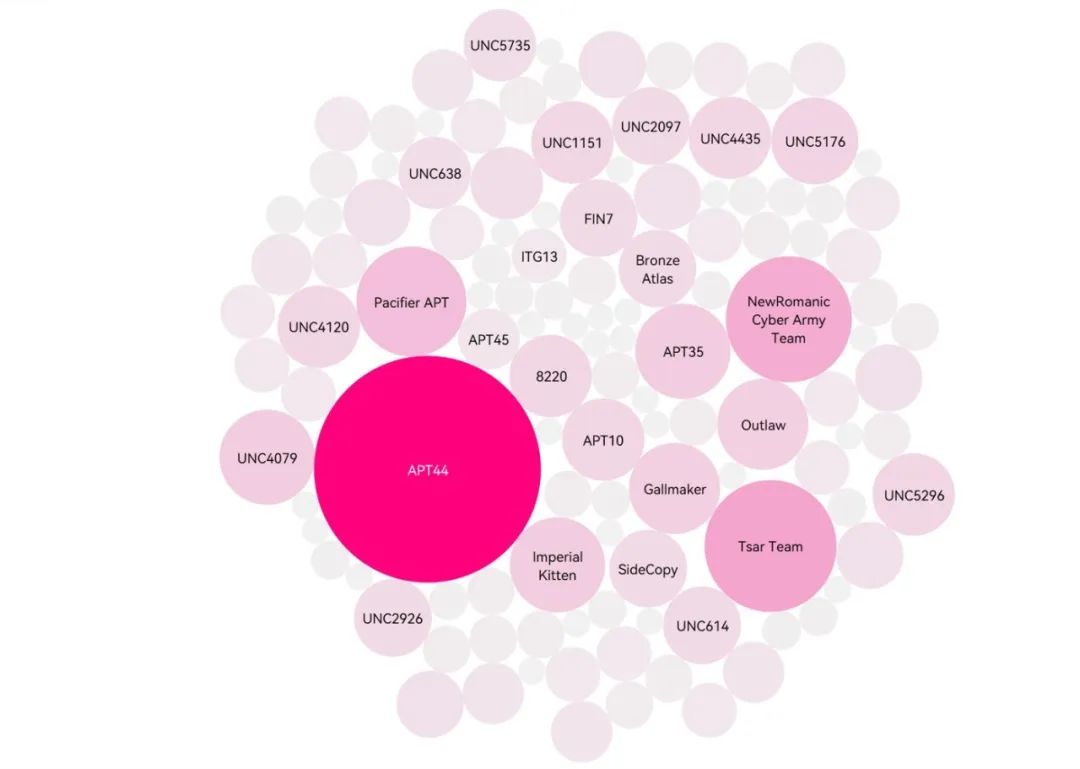
追踪威胁组织 245 个,相关验证规则 2143 条。
组织名称 | 攻击特点 | 主要目标 | 技术特征 | 攻击手段 |
APT44 | 高度针对性和持续性的网络间谍活动 | 政府机构、军工企业、高科技公司 | 后门程序、PowerShell 脚本、文档型漏洞利用 | 鱼叉式钓鱼邮件、水坑攻击、供应链攻击 |
Pacifier APT | 高度定向性攻击、持续性网络间谍活动 | 国防工业、研究机构、政府部门 | RAT 工具、定制化后门、漏洞利用工具集 | 社会工程学攻击、凭证窃取、供应链攻击 |
NewRomanic Cyber Army Team | 高度定向性攻击、持续性数据窃取 | 金融机构、关键基础设施、政府机构 | 定制化恶意软件、高级持久化技术 | 定向钓鱼攻击、水坑攻击、漏洞利用 |
Tsar Team | 高度针对性、持续性网络间谍活动 | 政府部门、外交机构、军事设施 | 自研攻击工具、定制化恶意软件 | 社会工程学攻击、供应链渗透、零日漏洞利用 |
恶意软件
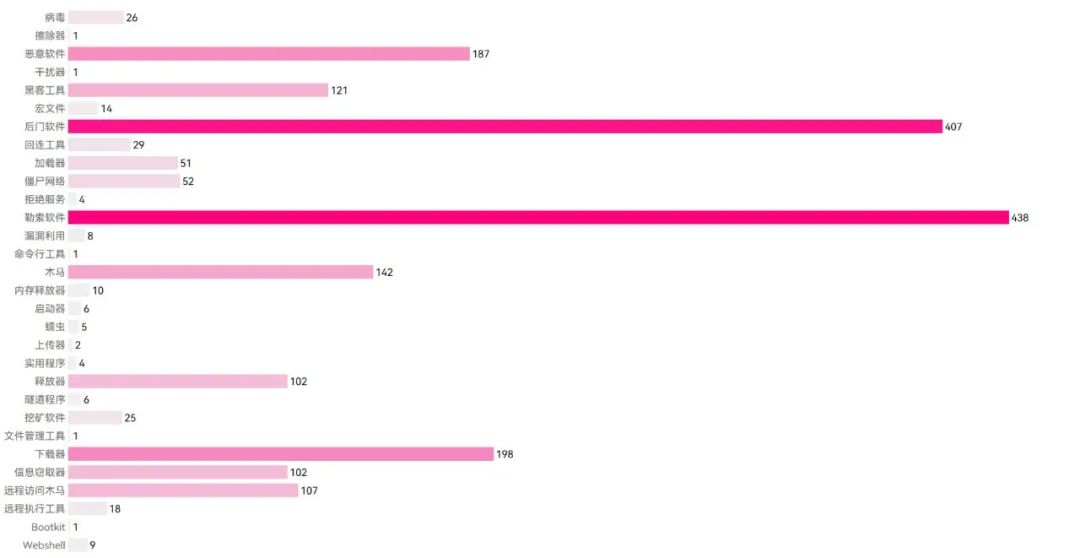
包含恶意软件30种,相关验证规则共2078条,其中勒索软件相关规则达438条。
攻击目标正在向直接获利转变:勒索软件和后门软件的主导地位表明,攻击者更倾向于能直接带来经济收益或控制权的攻击手段,而不是传统的僵尸网络和挖矿等方式。
攻击链条呈现完整性:从下载器、释放器到最终的恶意软件,数据反映出完整的攻击链路,说明当前网络攻击正在向着更有组织、更系统化的方向发展。
攻击手段呈现多样化:包括远程访问、信息窃取、黑客工具等多种类型,说明攻击者在不断扩展和完善其攻击手法库。
新型威胁崛起:传统的挖矿、僵尸网络等威胁规则相对较少,表明网络安全威胁正在经历转型,新的攻击方式正在取代传统威胁。
攻击的专业化程度提升:各类专业黑客工具和远程控制工具的存在,反映出网络攻击正在向着更专业、更精准的方向发展。
2024 年度新增检测规则统计
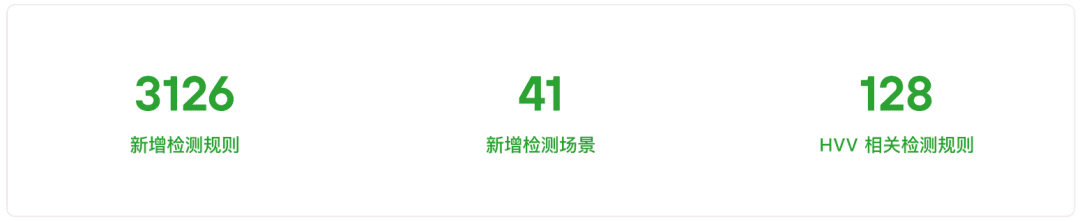
检测场景库涵盖了全球主要 Web 攻击威胁的典型技术(如:SQL 注入、XSS 、XXE 、SSRF、CSRF、WebShell 等典型攻击技术)针对各类 IT 产品的攻击载荷,包括 Microsoft Exchange、VMware、Cisco 等国际知名厂商的漏洞,同时还包含了 Apache 全家桶(Tomcat、Struts2、Log4j 等)、Spring 框架等基础组件的核心漏洞;以及国内相关 IT 产品厂商如绿盟科技、安恒信息等安全厂商的漏洞,泛微 OA、致远 OA 、通达 OA 等广泛使用的协同办公系统漏洞等等。
检测规则类型
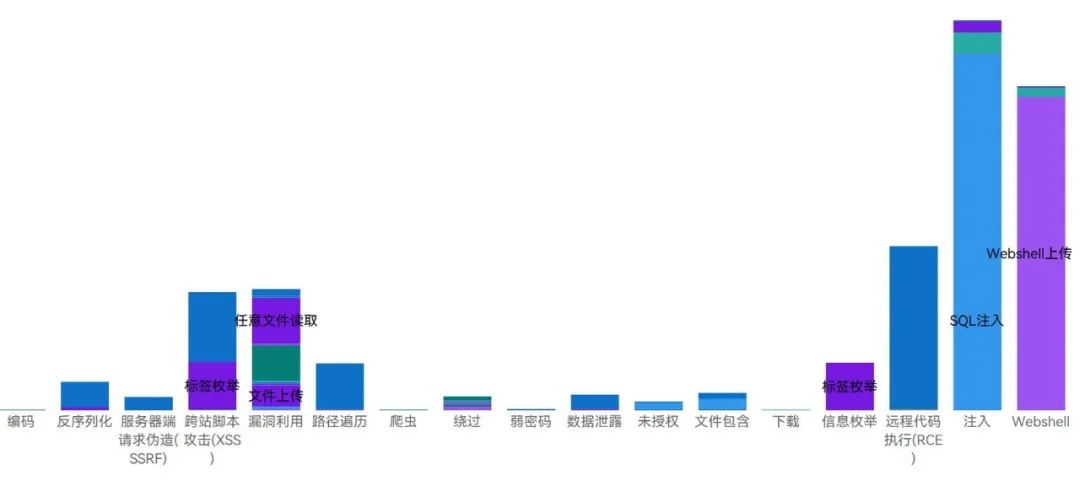
检测规则主要集中在几个关键领域: 注入类攻击(包括 SQL 注入、布尔注入 等)占据了最大比重,其中 SQL 注入相关规则最多,其次是 WebShell 上传和执行。远程代码执行(RCE)类攻击也占据较大比例,这反映了攻击者正在积极寻找和利用远程执行漏洞。此外,任意文件读取、文件上传、跨站脚本(XSS)、反序列化等传统 Web 安全问题仍然存在,但相对规则数量较少。 从整体趋势来看,攻击者更倾向于使用能够直接获取服务器控制权限的攻击手法(如注入和 RCE),而不是传统的 XSS、SSRF 等攻击方式,这表明攻击的目标性和危害性在提升。
高频利用 CVE 漏洞 TOP5
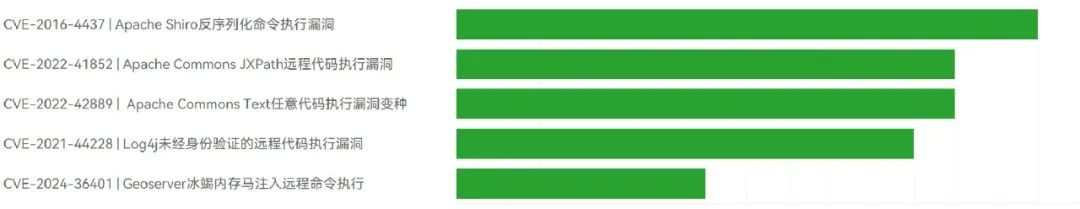
涉及CVE漏洞415种。
值得注意的是,在这些攻击活动中被利用的漏洞不仅包含了新近发现的漏洞(如2024年的漏洞),还有一些历史漏洞(如2016年的漏洞)仍然被使用,这表明 一是 这些应用使用率相当高,二是 很多依然是带病运行(未修补漏洞),因此旧漏洞的持续利用仍是一个重要的安全问题。
攻击涉及 IT 厂商
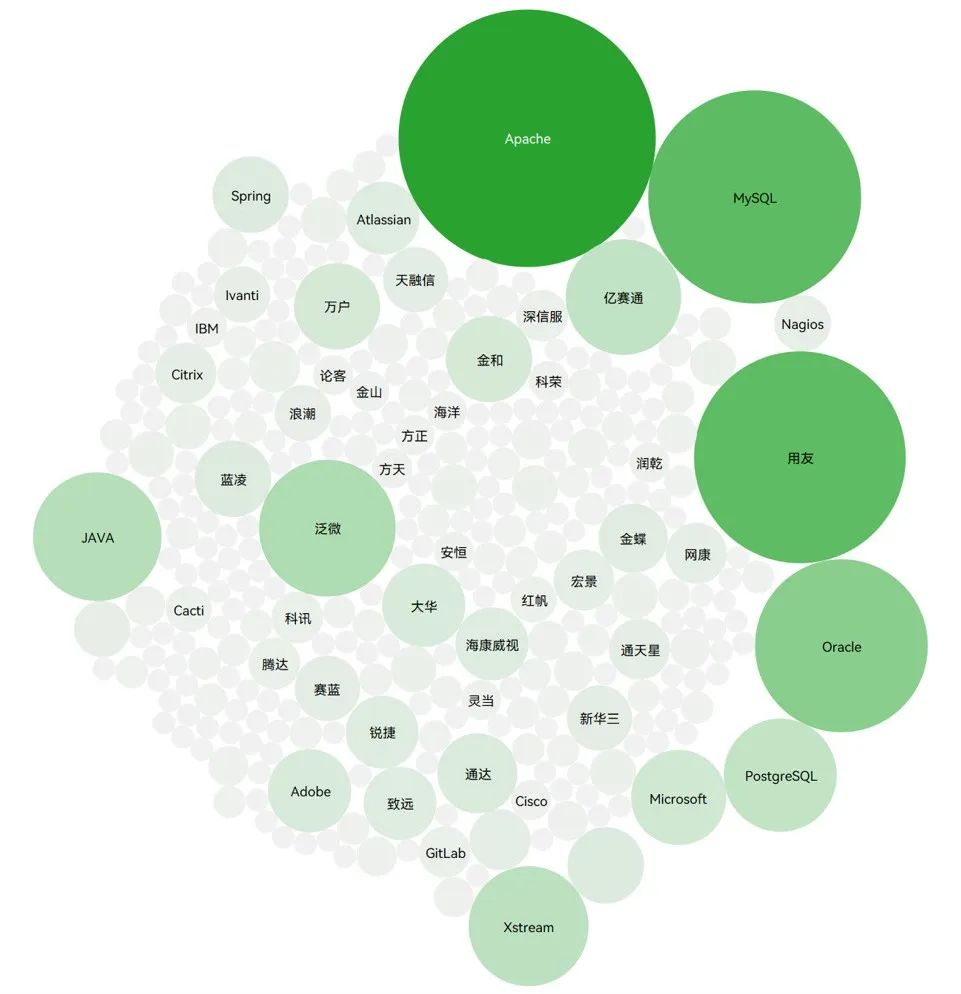
主要涉及了办公协同软件(如泛微、致远等 OA 系统等)、数据库系统(如 MySQL、Oracle、PostgreSQL 等)、Web 应用框架(如 Apache 系列、ThinkPHP、Spring 等)、安全产品(如深信服防火墙、安恒网关等)以及各类企业管理系统(如 用友、金蝶相关的 CRM、ERP 等)
与验证规则的攻击目标相比,包含更多的细分产品和版本,涵盖了更广泛的应用系统和基础设施组件。
▶▶▶请下载2024年度攻击库更新统计获取完整版 PDF 报告。