威胁情报与安全事件
1400+ 受害者、2.44 亿美元赎金,还原让 Akira 勒索组织屡屡得手的七阶段攻击剧本

如果你的环境今天遭遇了勒索,你能在哪个阶段发现它?
这不是一道历史题。就在本文发布的这一周,Akira 的暗网泄露站点上仍有新受害者出现。
自 2023 年 3 月以来,这个组织从未停手。
2024 年 1 月,北欧最大云服务商之一 Tietoevry 遭到攻击,瑞典多家连锁超市被迫停业;
2025 年 4 月,数据保护方案提供商 Hitachi Vantara 被迫紧急下线服务器;
2026 年 Q1,Akira 以 176 个受害目标继续位列全球最活跃勒索组织前三,3 月单月攻击量创下历史第二高位。
数字还在增长,迄今累计超过 1,400 个已知受害者,累计勒索金额约 2.44 亿美元,FBI 已将其列为当前针对美国企业威胁最高的前五大勒索组织。
据 Halcyon 2026 年 4 月发布的研究,Akira 通常可在不到四小时内完成从初始访问到全网加密的完整攻击链,部分案例甚至不足一小时。
他们的成功率之所以居高不下,原因不复杂——Akira 拥有一套经过大量实战打磨、高度稳定的 TTP 链路,而大多数防御体系从未真正对这套链路做过对抗性验证。
本文基于 Howling Scorpius 报告及 MITRE ATT&CK G1024,完整还原 Akira 的七阶段攻击剧本,每个阶段标注关联技术编号,供安全团队对照自身检测能力进行评估。

组织概况
Howling Scorpius 是 Akira 勒索软件团伙运营实体的命名。MITRE ATT&CK 将其收录为 Akira / G1024,关联名称包括 GOLD SAHARA、PUNK SPIDER、Howling Scorpius。
该组织自 2023 年 3 月起活跃,属于以获利为目的的 RaaS(勒索软件即服务)生态,核心模式是双重勒索:先窃取数据,再加密系统,并威胁在 Tor 泄露站公开数据。
目标以中小企业为主,但也影响大型组织和关键基础设施;主要受害区域包括北美、欧洲、澳大利亚。该组织偏好或显著影响的行业包括制造、教育、信息技术、医疗与公共卫生、金融服务、食品与农业。
01第一阶段:初始访问
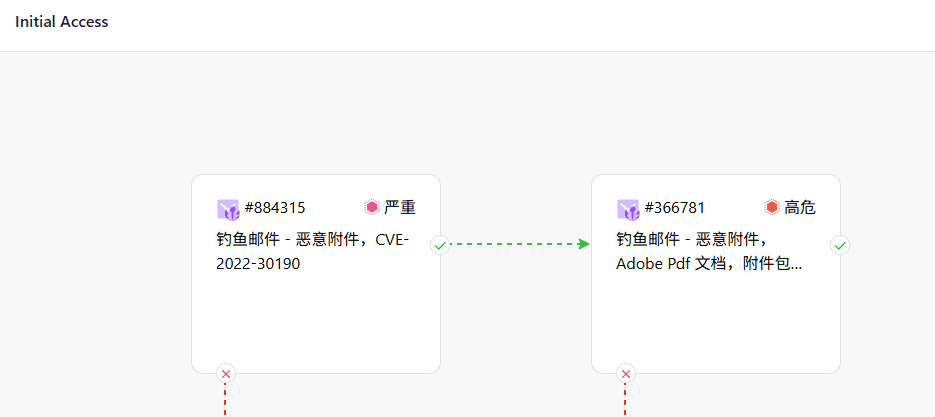
攻击者通过发送精心构造的鱼叉式网络钓鱼邮件进行初始突破,诱导目标交互,从而获取受害者网络环境的初始访问权限。
T1566.001
钓鱼:鱼叉式钓鱼附件 (Phishing: Spearphishing Attachment)
02第二阶段:本地环境发现与探测
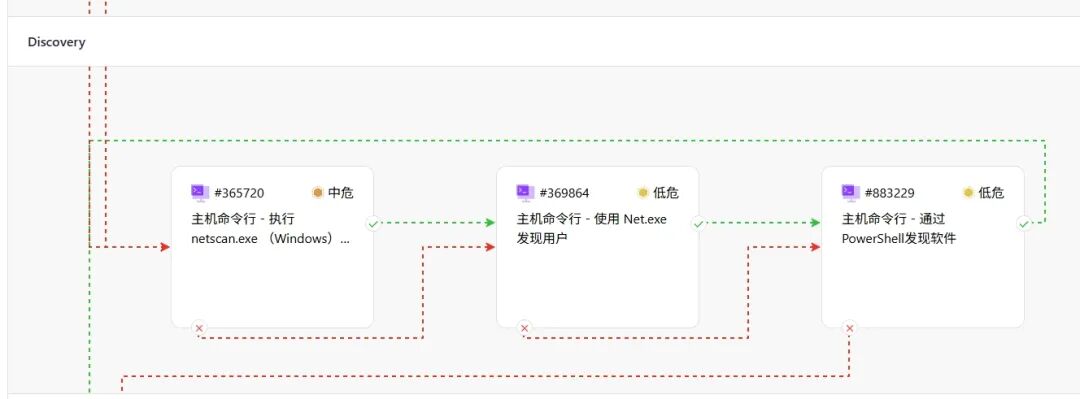
攻击者会对受害者内部网络进行广泛的扫描与摸排。他们主要借助第三方网络扫描工具(如 NetScan、Advanced IP Scanner),并结合 Windows 自带的 PowerShell 和原生 net 命令进行资产发现与拓扑探测。
T1018
远程系统发现 (Remote System Discovery)T1087
账户发现 (Account Discovery)
03第三阶段:凭据窃取与权限提升
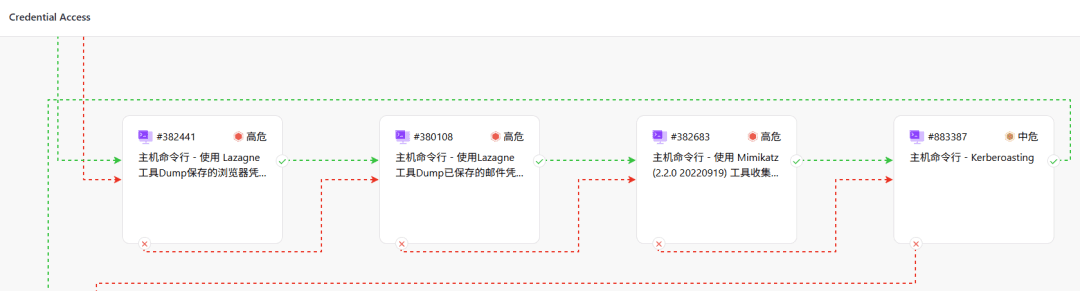
在获取初始权限后,攻击者专注于窃取高权限凭据以扩大控制范围。他们会执行 Mimikatz 和 LaZagne,通过 Dump LSASS 进程内存获取明文密码,实施 Kerberoasting 攻击,并直接导出域控核心文件(NTDS.dit)与 SYSTEM 注册表配置单元。
T1003.001
操作系统凭据获取:LSASS 内存 (OS Credential Dumping: LSASS Memory)T1003.003
操作系统凭据获取:NTDS (OS Credential Dumping: NTDS)T1558.003
伪造 Kerberos 票据:Kerberoasting (Steal or Forge Kerberos Tickets: Kerberoasting)
04第四阶段:持久化
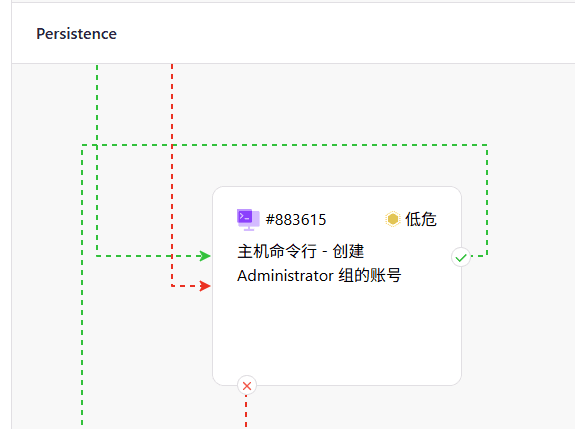
在深入内网阶段,为了实现长期且极难被发现的驻留,攻击者会直接在受害者环境中创建新的域账户,以合法身份的伪装维持对整个域的持久化访问权限。
T1136.002
创建账户:域账户 (Create Account: Domain Account)
05第五阶段:防御规避
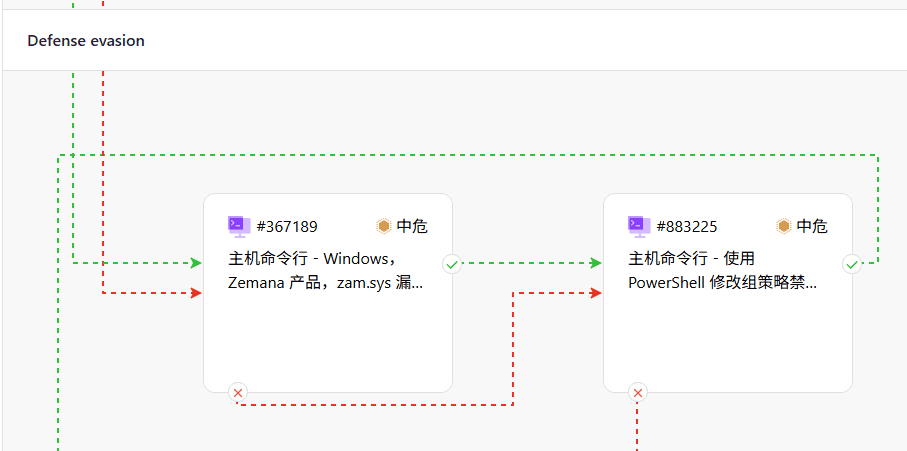
为了确保后续核心恶意操作(如数据窃取与加密)能够不被拦截地执行,攻击者实施了破坏性的规避策略。他们会滥用存在漏洞的 Zemana 驱动程序强制终止安全进程,进而关闭 Windows Defender,甚至直接卸载企业级 EDR(终端检测与响应)防护软件。
TA0005
防御规避:Defense EvasionT1562.001
削弱防御:禁用或修改工具 (Impair Defenses: Disable or Modify Tools)
06第六阶段:横向移动(Lateral Movement)
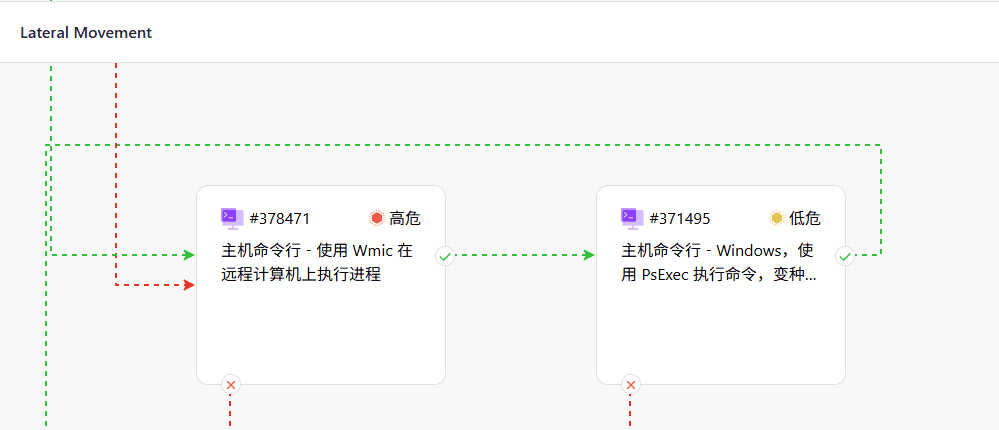
在探明内网高价值目标后,攻击者利用系统自带的合法远程服务在网络中进行横向移动。其主要利用的协议与工具包括 RDP(远程桌面)、SMB、WMI(Windows 管理规范)以及 PsExec,从而隐蔽地跨设备执行命令。
T1021.001
远程服务:远程桌面协议 (Remote Services: RDP)T1021.002
远程服务:SMB 与 Windows 管理员共享 (Remote Services: SMB/Windows Admin Shares)T1047
Windows 管理规范 (Windows Management Instrumentation)
07第七阶段:数据泄露与破坏影响
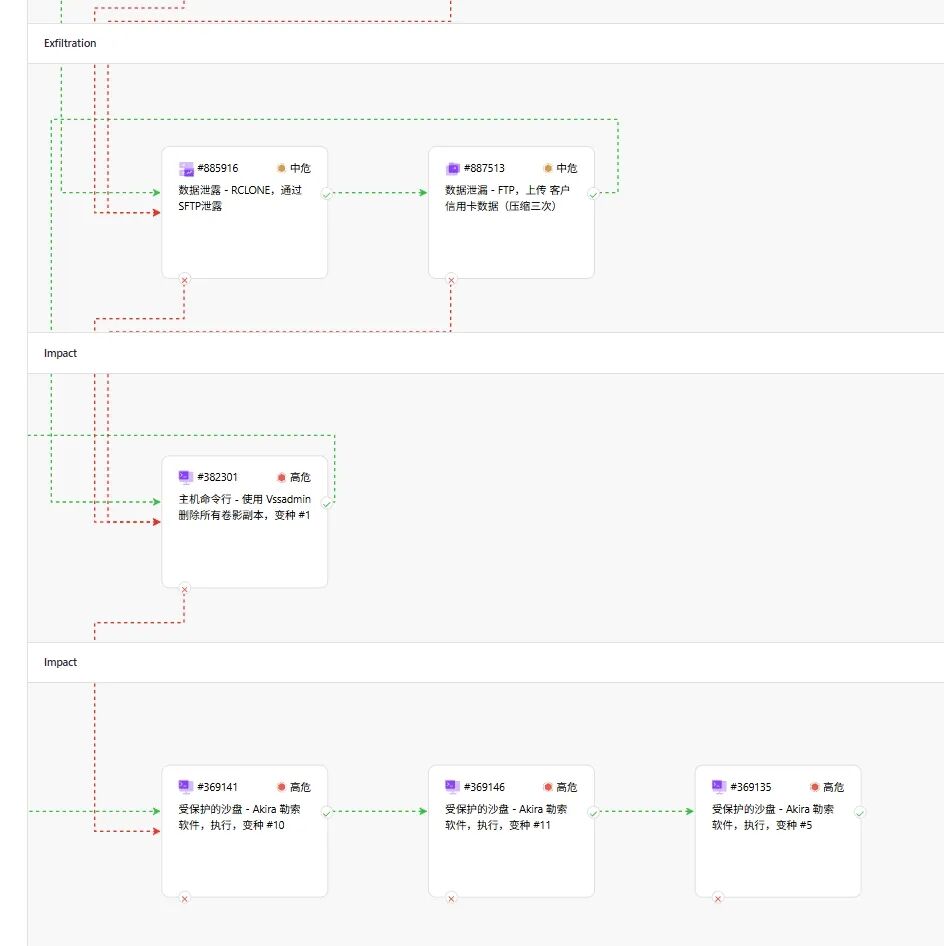
在此终极阶段,攻击者首先通过 RClone 等数据同步工具将受害者机密数据大规模外传泄露。随后,部署 Akira、Megazord 或 Akira_v2 等加密器(覆盖 Windows、Linux 及 ESXi 虚拟化环境),对本地文件、网络共享以及虚拟机进行全面加密破坏。最后,通过 Tor 匿名网络的泄露站点和专门的谈判站点对受害者施压,进行双重勒索。关联的 MITRE ATT&CK 技术:
T1567.002
通过 Web 服务泄露:云存储 (Exfiltration Over Web Service: Exfiltration to Cloud Storage)T1486
数据加密以产生影响 (Data Encrypted for Impact)

缓解与检测建议 (Mitigation & Detection)
防御规避与驱动监控
严密监控异常的系统驱动加载行为,特别是针对已知易被滥用的 Zemana 驱动程序的调用;设置强管控规则,阻止未授权的 EDR 卸载与 Windows Defender 服务禁用操作。
凭据防护与审计
启用 Windows LSA 保护 (RunAsPPL) 以防止未经授权的 LSASS 内存读取;对域控服务器(DC)上的 NTDS.dit 文件实施严格的访问控制和监控,并在网络层面检测针对 Active Directory 异常的高频 Kerberos 票据请求 (Kerberoasting)。
横向移动与工具拦截
审计并限制在网络内部不必要地使用 PsExec 和 WMI 执行远程命令;对内部终端运行 Advanced IP Scanner、NetScan 及非标准路径下 RClone 的行为触发高危告警。
复盘结束,现在回到最开始的问题
你的环境,能在哪个阶段发现它?
2025 年 11 月,某全球数据存储企业遭受 Akira 攻击,历时 42 天。全程不是没有数据——受害者部署了两套企业级 EDR,日志里完整记录了每一步攻击行为,每一次横向移动,每一个准备外传的文件。但系统几乎没有产生任何告警。
安全团队在理论上拥有完整的可见性。但在实战中,却什么都没看见。
这不是个例。这是行业里被反复证实的现实:有工具,不等于有能力;有日志,不等于有检测;有检测,不等于扛得住真实的 TTP。
情报的价值在于知道对手会怎么打。验证的价值在于知道自己能不能扛住。 两者缺一,威胁情报就只是一份阅后即焚的文档。
如果你想对照 Akira 完整的攻击链及相关的 TTPs,在自有环境中跑一次实战模拟验证,欢迎在评论区留言,或通过文末联系方式与我们沟通。
参考文章:
Hitachi Vantara takes servers offline after Akira ransomware attack,2025年4月28日
Destructive Akira Ransomware Attack with a Single Click on CAPTCHA in Malicious Website,2025年11月19日
Akira Ransomware: Attack Methods, IOCs and Defence 2026,2026年4月21日


